

Grim Prompter؛ بررسی امنیت کد با کمک Claude Code و Codex
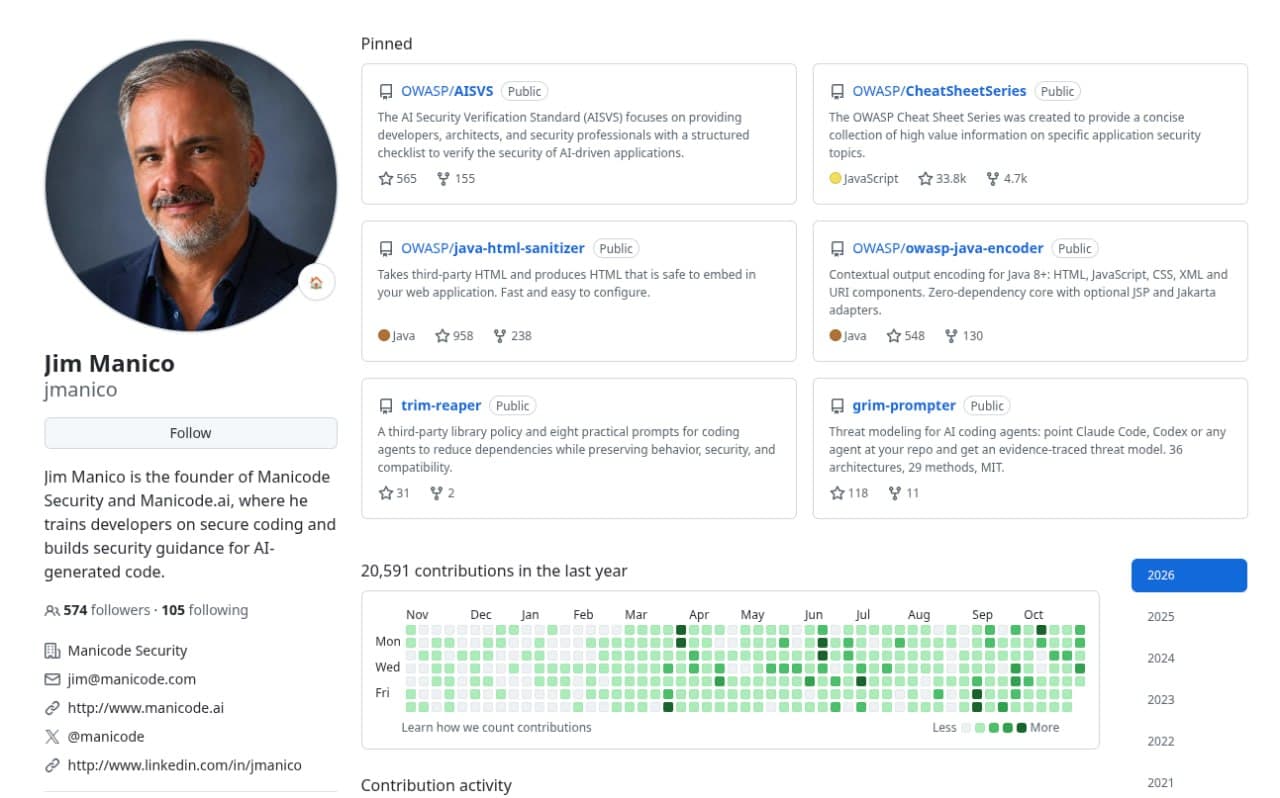
Grim Prompter کمک میکنه Claude Code یا Codex معماری و کد واقعی پروژهتون رو از نظر امنیتی بررسی کنن. یافتهها هم به بخشهای مشخص کد ارجاع داده میشن تا خودتون بتونید تأییدشون کنید.
تهیهشده با کمک هوش مصنوعی از منابع ذکرشده · بازبینی و ویرایش: مهدی طالب لو · سیاست تحریریه
فهرست مطالب5 بخش
ابزار رایگان Grim Prompter برای بررسی امنیت پروژههای نرمافزاری با کمک ایجنتهای هوش مصنوعی منتشر شده است. این ابزار به Claude Code یا Codex کمک میکند بهجای ارائه توصیههای کلی، معماری و کد واقعی پروژه شما را تحلیل کنند و یافتههای امنیتی مشخصتری ارائه دهند.
#نکات کلیدی
- Grim Prompter ابزاری رایگان برای بررسی امنیت پروژههاست.
- این ابزار با Claude Code یا Codex به کار گرفته میشود.
- معماری، بخشهای حساس و مسیر ورود دادههای غیرقابلاعتماد را بررسی میکند.
- تهدیدها و سازوکارهای دفاعی موجود در پروژه را شناسایی میکند.
- هر یافته به کد واقعی ارجاع داده میشود تا امکان بررسی و تأیید وجود داشته باشد.
#بررسی امنیت بر پایه کد واقعی
تفاوت مهم Grim Prompter با توصیههای امنیتی عمومی، تمرکز آن بر ساختار واقعی پروژه است. ابزار ابتدا بررسی میکند معماری نرمافزار چگونه شکل گرفته و کدام قسمتها میتوانند حساستر باشند.
یکی دیگر از محورهای بررسی، محل عبور دادههای غیرقابلاعتماد به بخشهای قابلاعتماد کد است. شناخت این مسیرها به شما کمک میکند نقاطی را ببینید که در فرایند ارزیابی امنیت پروژه باید با دقت بیشتری بررسی شوند.
#از شناسایی تهدید تا تعیین نقطه شروع
Grim Prompter فقط به پیدا کردن تهدیدهای احتمالی محدود نمیشود. این ابزار سازوکارهای دفاعی از قبل پیادهسازیشده را نیز در نظر میگیرد و مشخص میکند چه مشکلاتی باید برطرف شوند و رسیدگی را بهتر است از کجا شروع کنید.
در نتیجه، خروجی بررسی میتواند تصویری از این موارد در اختیار شما قرار دهد:
- بخشهای حساس معماری پروژه
- مسیرهای ورود دادههای غیرقابلاعتماد
- تهدیدهای موجود و دفاعهای پیادهسازیشده
- مشکلات نیازمند اصلاح و ترتیب آغاز رسیدگی
#یافتههایی که میتوانید تأیید کنید
نکته مهم این است که هر یافته امنیتی به بخش مرتبط در کد واقعی پروژه ارجاع داده میشود. بنابراین شما مجبور نیستید نتیجه تولیدشده توسط ایجنت هوش مصنوعی را بدون بررسی بپذیرید و میتوانید هر مورد را مستقیماً در کد مشاهده و تأیید کنید.
این ویژگی برای توسعهدهندگان و تیمهایی مهم است که میخواهند از ابزارهای هوش مصنوعی در فرایند بررسی امنیت استفاده کنند، اما تصمیم نهایی را بر پایه شواهد قابلمشاهده در پروژه بگیرند. ابزار از طریق مخزن Grim Prompter در دسترس قرار گرفته است.
#جمعبندی
Grim Prompter قرار است Claude Code و Codex را از ارائه توصیههای کلی فراتر ببرد و بررسی را به معماری و کد خود پروژه متصل کند. ارجاع مستقیم یافتهها به کد نیز به شما فرصت میدهد نتایج را شخصاً بررسی کنید و با دید روشنتری سراغ اصلاح مشکلات بروید.
مطالب مرتبط
برای ادامه مطالعه
این یادداشتها بر اساس موضوع مشترک، همپوشانی برچسبها و تازگی انتشار انتخاب میشوند.
Gemini 4 Carbon؛ مدل گوگل برای کشف باگ و نوشتن وصله امنیتی
گوگل مدلی معرفی کرده که میتواند باگهای پنهان را پیدا کند و برای آسیبپذیریها وصله بنویسد. Carbon در بعضی آزمونهای امنیتی پیشتاز است، اما هنوز برای همه منتشر نشده.
هشدار افتا درباره دامنههای بینالمللی؛ سازمانها به ir مهاجرت کنند
افتا از سازمانهای ایرانی خواسته سایتها و زیرسامانههایشان را به دامنه ir منتقل کنند. دلیلش هم احتمال محدودیت خارجی و قطع دسترسی به دامنههای بینالمللی است.
آلودگی ۹۵۳ فروشگاه اینترنتی با کد مخرب جاوااسکریپت
یک کارزار طولانیمدت، ۹۵۳ فروشگاه اینترنتی را به کدهای مخرب جاوااسکریپت آلوده کرده است. مهاجمان همچنین از روشی استفاده میکنند که اسکنرهای امنیتی را دور میزند و کد را به بازدیدکنندگان واقعی نشان میدهد.
دیدگاهها
اولین نفری باش که دیدگاه میذاره