

Codex Security اوپنایآی؛ از کشف آسیبپذیری تا پیشنهاد اصلاح
اوپنایآی Codex Security را برای شناسایی و رفع آسیبپذیریهای کد معرفی کرده است. این ابزار قرار است هشدارهای اشتباه را کنار بزند و خطر هر مشکل را برای توسعهدهنده توضیح دهد.
تهیهشده با کمک هوش مصنوعی از منابع ذکرشده
فهرست مطالب۴ بخش
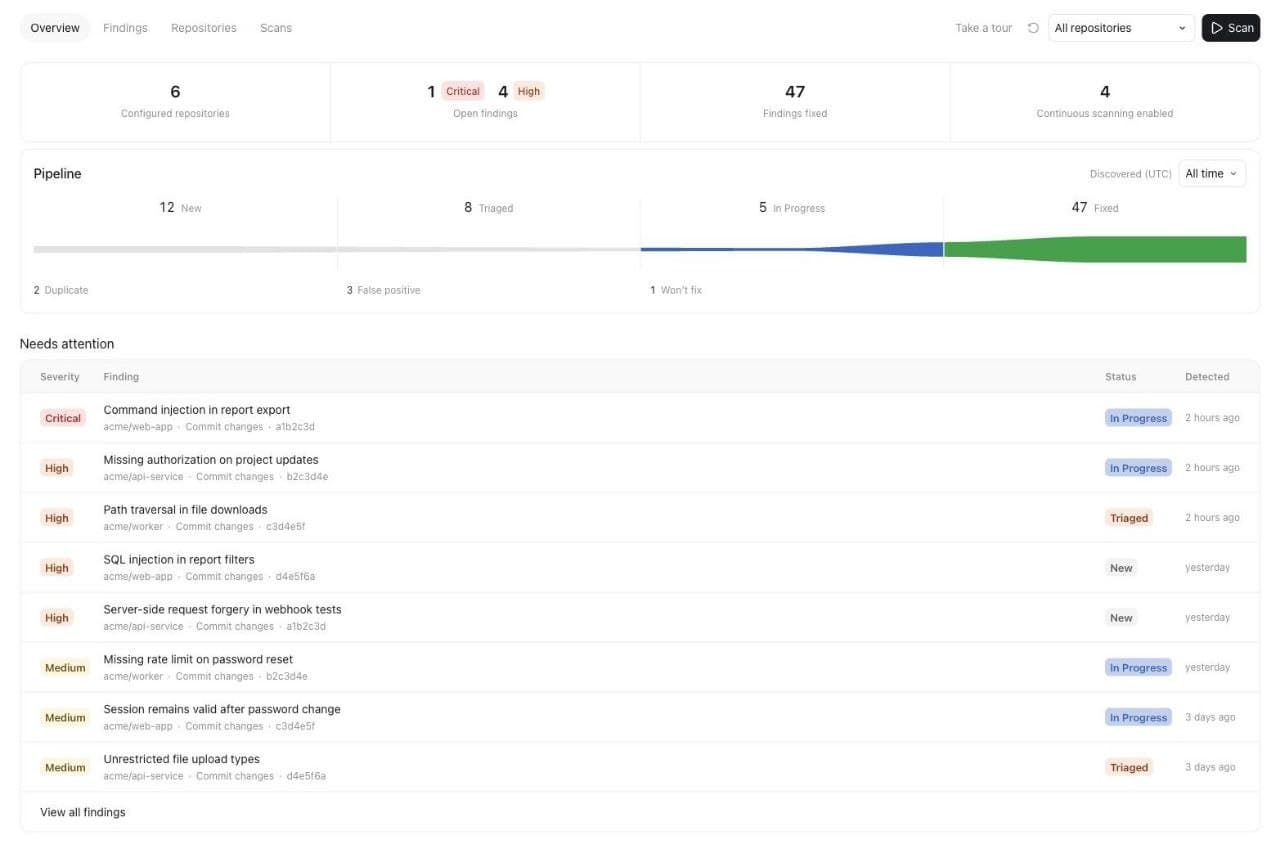
اوپنایآی پروژه Codex Security را معرفی کرده است؛ ابزاری مبتنی بر هوش مصنوعی که کد پروژههای نرمافزاری را بررسی میکند، آسیبپذیریهای احتمالی را مییابد و برای اصلاح آنها پیشنهاد میدهد. تمرکز این پروژه بر تشخیص تهدیدهای واقعی و توضیح مسیر احتمالی سوءاستفاده از هر ضعف امنیتی است.
#نکات کلیدی
- Codex Security کد پروژه را برای یافتن آسیبپذیریهای امنیتی بررسی میکند.
- این ابزار تلاش میکند تهدیدهای واقعی را از هشدارهای اشتباه جدا کند.
- مسیر احتمالی سوءاستفاده و میزان خطر هر مشکل را تحلیل میکند.
- برای اصلاح کد پیشنهاد میدهد و تغییرات اعمالشده را دوباره بررسی میکند.
- تزریق SQL، ضعف احراز هویت و نشت اطلاعات حساس از نمونه مشکلات مطرحشده برای این ابزار هستند.
#تشخیص تهدید واقعی از هشدار اشتباه
ابزارهای بررسی امنیت ممکن است مواردی را مشکوک تشخیص دهند که در عمل راهی برای سوءاستفاده از آنها وجود ندارد. Codex Security تلاش میکند این هشدارهای اشتباه را از آسیبپذیریهای واقعی جدا کند تا توسعهدهنده با فهرستی طولانی از موارد کماهمیت روبهرو نشود.
این پروژه همچنین مسیر احتمالی سوءاستفاده از هر آسیبپذیری را بررسی میکند و درباره شدت خطر آن توضیح میدهد. چنین تحلیلی میتواند به تیم توسعه کمک کند مشکلات جدیتر را زودتر شناسایی و برای رفع آنها اولویتبندی کند.
#پیشنهاد اصلاح و بازبینی دوباره کد
Codex Security پس از شناسایی آسیبپذیری میتواند برای اصلاح کد راهکار پیشنهاد کند. تغییرات اعمالشده نیز دوباره بررسی میشوند تا مشخص شود مشکل امنیتی برطرف شده است یا نه.
تزریق SQL، ضعفهای احراز هویت و نشت اطلاعات حساس از جمله نمونههایی هستند که برای تواناییهای این پروژه مطرح شدهاند. بااینحال، هنوز اطلاعاتی درباره زبانهای برنامهنویسی، چارچوبهای سازگار و محدودیتهای فنی Codex Security در دست نیست.
#جایگاه امنیت در روند توسعه
استفاده از چنین ابزاری میتواند بررسی امنیت را زودتر وارد روند توسعه نرمافزار کند. توسعهدهندگان در این روش میتوانند آسیبپذیری را شناسایی کنند، خطر آن را بسنجند، پیشنهاد اصلاح بگیرند و نسخه اصلاحشده را دوباره بررسی کنند.
زمان دسترسی، شیوه استفاده و شرایط ارائه Codex Security هنوز در اطلاعات موجود مشخص نشده است. بنابراین معلوم نیست این پروژه چه زمانی و با چه سازوکاری در اختیار توسعهدهندگان قرار میگیرد.
مطالب مرتبط
برای ادامه مطالعه
این یادداشتها بر اساس موضوع مشترک، همپوشانی برچسبها و تازگی انتشار انتخاب میشوند.
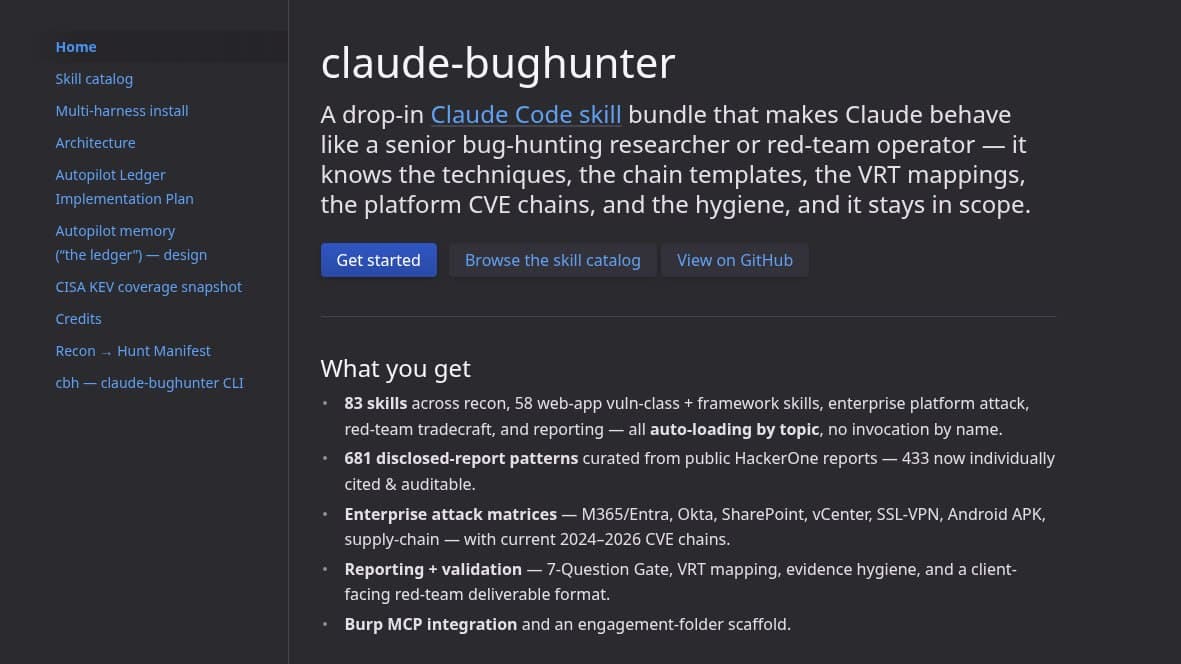
Claude BugHunter با ۸۳ مهارت، شکار باگ را به Claude Code میآورد
Claude BugHunter مجموعهای از مهارتها و الگوهای امنیتی برای Claude Code است که مراحل شناسایی، تحلیل و گزارش باگ را منظمتر میکند. این بسته برای ارزیابیهای مجاز طراحی شده و جای بررسی انسانی را نمیگیرد.
دیدگاهها
اولین نفری باش که دیدگاه میذاره
دیدگاهها پس از بررسی منتشر میشوند. ایمیل شما نمایش داده نمیشود.