

بهروزرسانی امنیتی Node.js؛ اصلاح نقصهای HTTP/2 و TLS
Node.js چند آسیبپذیری مهم، از جمله نقصی مرتبط با توقف سرور HTTP/2، را برطرف کرده است. اگر سرویس عملیاتی دارید، نسخه واقعی Node.js را روی سرور، کانتینر و CI بررسی کنید.
تهیهشده با کمک هوش مصنوعی از منابع ذکرشده
فهرست مطالب۴ بخش
پروژه Node.js در ۱۱ نوامبر چند آسیبپذیری با سطح اهمیت بالا را در شاخههای فعال خود برطرف کرد. یکی از این آسیبپذیریها میتواند به یک کلاینت احراز هویتنشده امکان دهد سرور HTTP/2 را متوقف کند؛ به همین دلیل، مدیران سرویسهای عملیاتی باید نسخه واقعی Node.js را در همه محیطهای اجرا بررسی کنند. سال انتشار این بهروزرسانی و شناسههای CVE در اطلاعات موجود مشخص نشده است.
#نکات کلیدی
- چند آسیبپذیری با سطح اهمیت بالا در شاخههای فعال Node.js اصلاح شدهاند.
- یکی از آسیبپذیریها میتواند باعث توقف سرور HTTP/2 از سوی یک کلاینت احراز هویتنشده شود.
- موارد دیگر با نشت حافظه، TLS و مدیریت نشستهای HTTP/2 ارتباط دارند.
- بهروزرسانی package.json کافی نیست و نسخه واقعی Node.js باید در تمام محیطها بررسی شود.
#نسخههای اصلاحشده Node.js
سه نسخه اصلاحشده برای شاخههای فعال منتشر شده است:
- Node.js 22.23.5
- Node.js 24.22.3
- Node.js 26.13.1
مدیران سرویسها باید نسخه زمان اجرا را بررسی و نسخه اصلاحشده متناظر با شاخه خود را نصب کنند. جزئیات فنی هر آسیبپذیری و دامنه دقیق نسخههای آسیبپذیر در اطلاعات موجود ذکر نشده است؛ بنابراین نمیتوان درباره تأثیرپذیری نسخههای دیگر با قطعیت اظهارنظر کرد.
#چرا تغییر package.json کافی نیست؟
فایل package.json وابستگیهای پروژه را مدیریت میکند، اما نسخه Node.js ممکن است جداگانه روی سرور، داخل کانتینر یا در سامانه CI تنظیم شده باشد. بنابراین تغییر این فایل تضمین نمیکند که برنامه با نسخه اصلاحشده Node.js اجرا شود.
نسخه زمان اجرا باید روی سرورهای عملیاتی، در ایمیجها و کانتینرها و همچنین در سامانه CI بررسی شود تا نسخه قدیمی در بخشی از فرایند استقرار یا آزمایش باقی نماند.
#مسیر پیشنهادی برای بهروزرسانی
ابتدا نسخه فعلی Node.js را در همه محیطها مشخص کنید و سپس نسخه اصلاحشده متناسب با شاخه مورد استفاده را نصب کنید. پس از نصب نیز سرویس را دوباره راهاندازی کنید تا نسخه جدید در عمل جایگزین نسخه قبلی شود.
پیش از استقرار در محیط عملیاتی، تستهای مرتبط با HTTP/2 و TLS را در محیط آزمایشی اجرا کنید و از عملکرد صحیح سرویس با نسخه جدید مطمئن شوید.
مطالب مرتبط
برای ادامه مطالعه
این یادداشتها بر اساس موضوع مشترک، همپوشانی برچسبها و تازگی انتشار انتخاب میشوند.
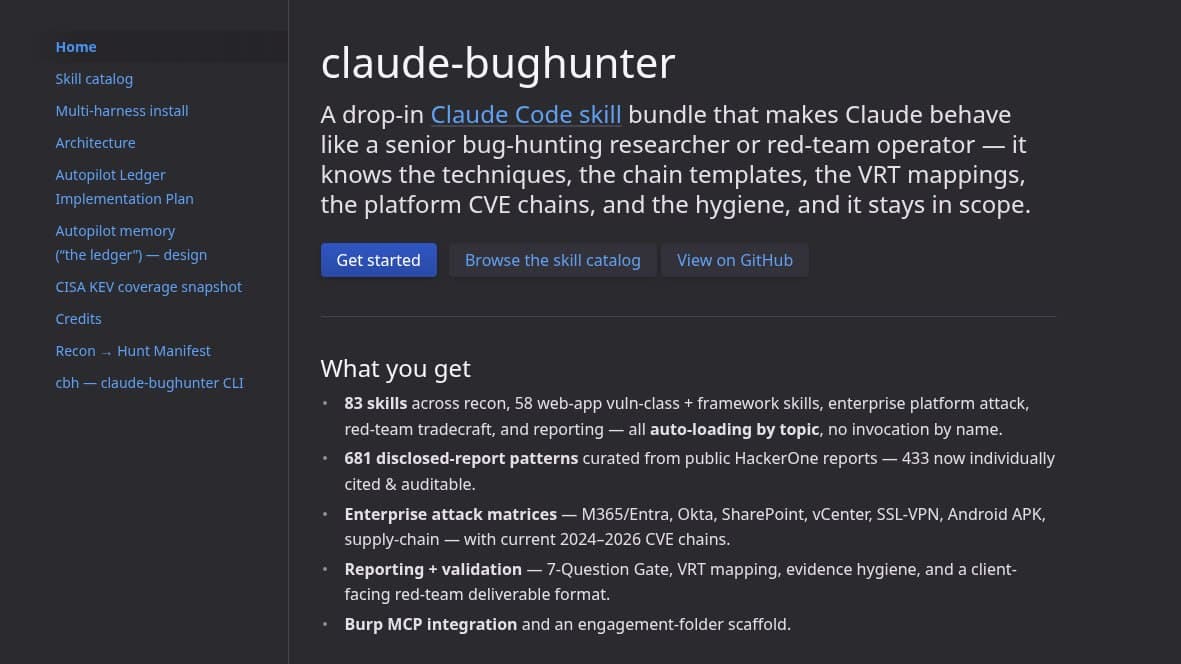
Claude BugHunter با ۸۳ مهارت، شکار باگ را به Claude Code میآورد
Claude BugHunter مجموعهای از مهارتها و الگوهای امنیتی برای Claude Code است که مراحل شناسایی، تحلیل و گزارش باگ را منظمتر میکند. این بسته برای ارزیابیهای مجاز طراحی شده و جای بررسی انسانی را نمیگیرد.
دیدگاهها
اولین نفری باش که دیدگاه میذاره
دیدگاهها پس از بررسی منتشر میشوند. ایمیل شما نمایش داده نمیشود.