

Claude BugHunter با ۸۳ مهارت، شکار باگ را به Claude Code میآورد
Claude BugHunter مجموعهای از مهارتها و الگوهای امنیتی برای Claude Code است که مراحل شناسایی، تحلیل و گزارش باگ را منظمتر میکند. این بسته برای ارزیابیهای مجاز طراحی شده و جای بررسی انسانی را نمیگیرد.
تهیهشده با کمک هوش مصنوعی از منابع ذکرشده
فهرست مطالب۴ بخش
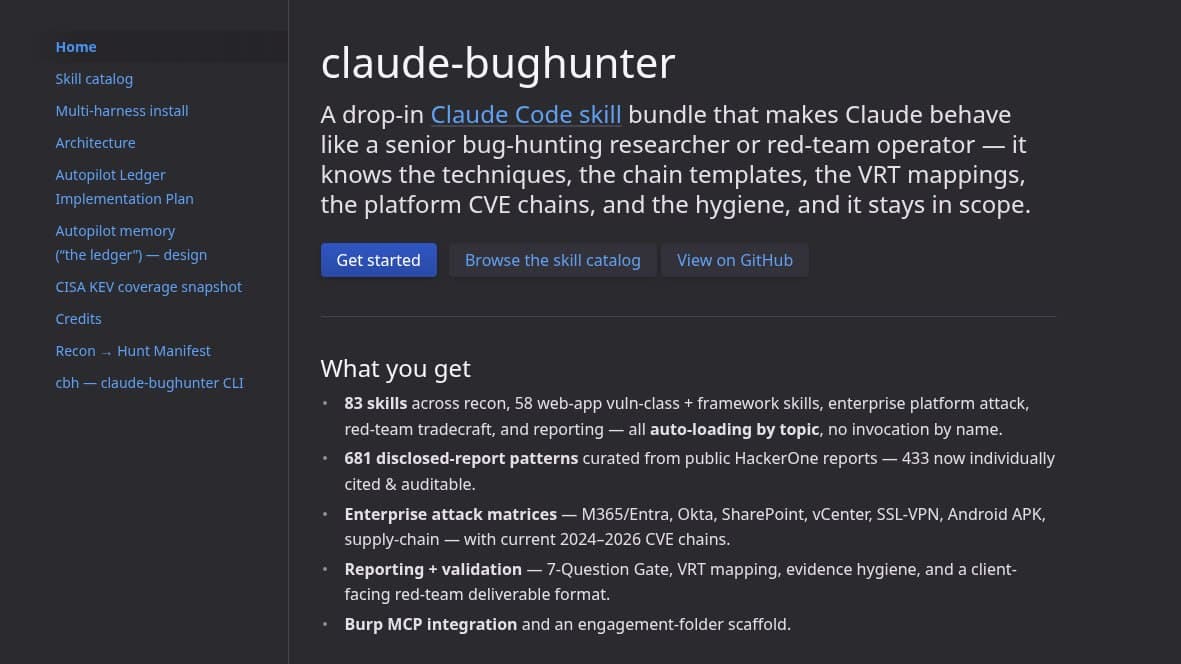
Claude BugHunter بستهای تخصصی برای Claude Code است که مهارتهای امنیتی، الگوهای گزارشهای افشاشده و ابزارهای اعتبارسنجی را در یک مجموعه گرد آورده است. طبق صفحه پروژه، این بسته ۸۳ مهارت دارد و میتواند در ارزیابیهای مجاز، از شناسایی سطح حمله تا مستندسازی یافتهها، به پژوهشگران امنیت و تیمهای ردتیم کمک کند.
#نکات کلیدی
- این مجموعه شامل ۸۳ مهارت تخصصی در زمینه شکار باگ، عملیات ردتیم و گزارشنویسی است.
- در آن ۶۸۱ الگو از گزارشهای افشاشده عمومی HackerOne گردآوری شده است.
- مهارتها حوزههایی مانند Recon، XSS، IDOR، SSRF، SQLi و ضعفهای احراز هویت را پوشش میدهند.
- براساس اطلاعات ارائهشده، بسته شامل ۱۵ دستور آماده و ابزارهایی برای تحلیل یافتهها و تهیه گزارش است.
- استفاده از این مجموعه باید به داراییهای شخصی یا اهدافی محدود شود که مجوز ارزیابی آنها را دارید.
#داخل Claude BugHunter چه چیزهایی قرار دارد؟
مجموعه Claude BugHunter مهارتهای خود را از شناسایی اولیه تا اعتبارسنجی و گزارشنویسی دستهبندی کرده است. از مجموع ۸۳ مهارت پروژه، ۵۸ مورد به کلاسهای آسیبپذیری برنامههای وب و چارچوبهای مرتبط اختصاص دارند. بخشهای دیگر نیز ارزیابی پلتفرمهای سازمانی، روشهای ردتیم و تهیه گزارش را پوشش میدهند.
صفحه پروژه از ۶۸۱ الگوی گردآوریشده از گزارشهای عمومی HackerOne نام میبرد که ۴۳۳ مورد آنها بهصورت جداگانه منبعدهی شده و قابل ممیزی هستند. این نمونهها میتوانند هنگام بررسی زنجیرههای آسیبپذیری و شیوه تحلیل یافتهها بهعنوان مرجع استفاده شوند.
ماتریسهای حمله برای سرویسها و پلتفرمهایی مانند M365 و Entra، Okta، SharePoint، vCenter، SSL-VPN، فایلهای APK اندروید و زنجیره تأمین نیز در این بسته قرار دارند. توسعهدهندگان پروژه میگویند این ماتریسها زنجیرههای CVE سالهای ۲۰۲۴ تا ۲۰۲۶ را پوشش میدهند.
#از شناسایی سطح حمله تا گزارش نهایی
Claude BugHunter برای کاهش نیاز به توضیح دوباره مراحل هر ارزیابی ساخته شده است. کاربر هدف و محدوده مجاز را با زبان طبیعی توصیف میکند و مهارت مرتبط، براساس موضوع، بهطور خودکار بارگذاری میشود؛ در نتیجه لازم نیست نام هر مهارت جداگانه فراخوانی شود.
فرایندهای پوششدادهشده عبارتاند از:
- شناسایی و اولویتبندی سطح حمله
- بررسی کلاسهای رایج آسیبپذیری مانند XSS، IDOR، SSRF و SQLi
- تحلیل ضعفهای احراز هویت و زنجیرهکردن یافتهها
- تطبیق یافتهها با VRT و رعایت اصول نگهداری شواهد
- اعتبارسنجی نتیجه با سازوکار هفت سؤال
- آمادهسازی گزارش برای کارفرما یا برنامه باگبانتی
پشتیبانی از Burp MCP و یک ساختار پوشه آماده برای پروژههای ارزیابی نیز در فهرست امکانات این بسته آمده است. برای آشنایی با نمونه دیگری از اتصال ابزارهای بیرونی به این دستیار میتوانید مطلب ابزارهای Claude Code را بخوانید.
#استفاده مسئولانه و در محدوده مجاز
Claude BugHunter برای داراییهایی در نظر گرفته شده است که کاربر مالک آنهاست یا مجوز روشن برای ارزیابیشان دارد؛ از جمله اهداف داخل محدوده برنامههای باگبانتی، تستهای نفوذ دارای قواعد توافقشده، محیطهای CTF و آزمایشگاههای شخصی. طبق توضیحات پروژه، در صورت ابهام درباره مجوز یا محدوده، سازوکارهای اعتبارسنجی فعال میشوند.
این مجموعه میتواند یک روش آماده و تکرارپذیر در اختیار پژوهشگران امنیت وب، پنتسترها و فعالان باگبانتی قرار دهد. بااینحال، یافتههای تولیدشده همچنان به بررسی شواهد فنی و اعتبارسنجی انسانی نیاز دارند و همه فعالیتها باید در محدوده مجاز انجام شوند.
مطالب مرتبط
برای ادامه مطالعه
این یادداشتها بر اساس موضوع مشترک، همپوشانی برچسبها و تازگی انتشار انتخاب میشوند.
هشدار آمریکا و کره جنوبی درباره آسیبپذیریهای جاوا
آسیبپذیریهای جاوا میتوانند به اجرای کد مخرب یا از کار افتادن سیستمها منجر شوند. نهادهای آمریکایی و کرهای از کاربران و سازمانها خواستهاند اصلاحیههای امنیتی را سریع نصب کنند.
دیدگاهها
اولین نفری باش که دیدگاه میذاره
دیدگاهها پس از بررسی منتشر میشوند. ایمیل شما نمایش داده نمیشود.