

آسیبپذیریهای ۲۰۲۶ از مرز ۱۰۰ هزار مورد گذشتند
آمار آسیبپذیریهای ثبتشده در سال ۲۰۲۶ از ۱۰۰ هزار مورد گذشته است. به گفته مدیر VulnCheck، هوش مصنوعی کشف نقصها را سریعتر کرده و حالا تیمهای امنیتی باید روی خطرهای واقعی تمرکز کنند.
تهیهشده با کمک هوش مصنوعی از منابع ذکرشده
فهرست مطالب۵ بخش
تعداد آسیبپذیریهای امنیتی ثبتشده در سال ۲۰۲۶ از مرز ۱۰۰ هزار مورد عبور کرده است؛ رقمی بیش از دو برابر کل موارد ثبتشده در سال ۲۰۲۵. به گفته مدیر هماهنگی افشای آسیبپذیریها در VulnCheck، استفاده از هوش مصنوعی برای کشف نقصهای امنیتی سهم بزرگی در این افزایش دارد. همزمان، مهاجمان نیز با مهندسی معکوس وصلهها سریعتر به روشهای بهرهبرداری میرسند و فرصت سازمانها برای نصب بهروزرسانیها کمتر شده است.
#نکات کلیدی
- تا ساعت ۱۶ روز جمعه به وقت جهانی، شمار آسیبپذیریهای ثبتشده در سال ۲۰۲۶ به ۱۰۰ هزار و ۲۲۲ مورد رسیده بود.
- این رقم بیش از دو برابر کل آسیبپذیریهای ثبتشده در سال ۲۰۲۵ است.
- حدود ۱٫۴ درصد از موارد امسال، معادل ۱۳۶۳ آسیبپذیری، در فهرست KEV شرکت VulnCheck قرار گرفتهاند.
- مایکروسافت در یک نوبت بهروزرسانی ماهانه ۱۰۹۴ آسیبپذیری و در ماه پیش از آن ۱۴۷۴ مورد گزارش کرده است.
- دستورالعمل BOD 26-04 از سازمانها میخواهد وصلهها را بر اساس خطر واقعی اولویتبندی کنند، نه صرفاً امتیاز شدت یا تعداد آسیبپذیریها.
#نقش هوش مصنوعی در افزایش کشف آسیبپذیریها
بر اساس گزارش عبور شمار آسیبپذیریها از ۱۰۰ هزار مورد، تا ساعت ۱۶ روز جمعه به وقت جهانی، ۱۰۰ هزار و ۲۲۲ آسیبپذیری در سال ۲۰۲۶ ثبت شده بود. این موارد در پایگاه CVE ثبت میشوند و هرکدام شناسهای منحصربهفرد دریافت میکنند.
جاش برسرز، مدیر هماهنگی افشای آسیبپذیریهای امنیتی در شرکت VulnCheck، بخش بزرگی از این افزایش را نتیجه استفاده از هوش مصنوعی برای جستوجو و کشف آسیبپذیریها میداند. به گفته او، مراجع اصلی شمارهگذاری CVE، از جمله VulnCheck، مایکروسافت، اوراکل و گیتهاب، اکنون با حجم زیادی از موارد کشفشده روبهرو شدهاند.
برسرز وضعیت فعلی را «عجیب و شگفتانگیز» توصیف کرده است. او میگوید با ادامه این روند، ممکن است چند سال دیگر رقم ۱۰۰ هزار آسیبپذیری در مقایسه با آمارهای جدید کوچک به نظر برسد.
#فاصله انتشار وصله تا ساخت اکسپلویت کوتاهتر شده است
درصد آسیبپذیریهایی که در حملات سایبری مورد سوءاستفاده قرار گرفتهاند تقریباً ثابت مانده است. با این حال، حدود ۱۳۶۳ آسیبپذیری منتشرشده در سال ۲۰۲۶، معادل ۱٫۴ درصد کل موارد، به فهرست آسیبپذیریهای شناختهشده و مورد بهرهبرداری مهاجمان یا KEV شرکت VulnCheck اضافه شدهاند. نمونهای از اهمیت چنین فهرستهایی را پیشتر در خبر اضافهشدن آسیبپذیری خطرناک UnrealIRCd به فهرست KEV دیده بودیم.
نگرانی دیگر، کاهش زمان لازم برای توسعه اکسپلویت پس از انتشار وصله است. مهاجمان میتوانند وصله منتشرشده را مهندسی معکوس کنند و پیش از نصب بهروزرسانی از سوی کاربران، راه سوءاستفاده از نقص را بیابند. طبق این گزارش، هوش مصنوعی نیز در سرعت گرفتن این فرایند نقش دارد.
VulnCheck بهتازگی ۱۴ آسیبپذیری را در تجهیزات کنترل سرمایشی Copeland افشا کرده است. این ضعفها امکان دستیابی مهاجمان به دسترسی سطح ریشه را فراهم میکنند و دو مورد از آنها نیز فعالانه مورد سوءاستفاده قرار گرفتهاند. به گفته برسرز، چند دقیقه پس از انتشار اطلاعات، درخواستها و فعالیتهای مشکوکی در تلههای امنیتی این شرکت دیده شد. او نقش داشتن هوش مصنوعی در این فعالیتها را محتمل میداند، اما آن را قطعی اعلام نکرده است.
#سازمانها کدام وصلهها را زودتر نصب کنند؟
وقتی فهرست آسیبپذیریها چنین حجمی پیدا میکند، تیمهای امنیتی ناچارند ابتدا مواردی را برطرف کنند که خطر بیشتری برای زیرساخت آنها دارند. دستورالعمل BOD 26-04 آژانس امنیت سایبری و امنیت زیرساخت آمریکا نیز از سازمانها میخواهد تصمیم خود را صرفاً بر مهلتهای ثابت یا امتیاز CVSS بنا نکنند.
برای اولویتبندی، سازمانها باید به چند پرسش مشخص پاسخ دهند:
- آیا سامانه آسیبپذیر مستقیماً از اینترنت در دسترس است؟
- آیا این آسیبپذیری اکنون فعالانه مورد سوءاستفاده قرار میگیرد؟
- آیا مهاجم میتواند فرایند بهرهبرداری را خودکار کند؟
- کدام بخش از زیرساخت سازمان تحت تأثیر آن قرار میگیرد؟
این رویکرد به تیمهای امنیتی کمک میکند داراییهای در معرض خطر را بشناسند و منابع خود را ابتدا صرف وصلههایی کنند که تهدید فوریتری دارند. تعداد آسیبپذیریها و امتیاز اسمی شدت بهتنهایی برای تعیین این اولویت کافی نیست.
#فشار گزارشهای هوش مصنوعی بر پروژههای متنباز
گزارشهای تولیدشده با کمک هوش مصنوعی، نگهدارندگان نرمافزارهای متنباز را نیز تحت فشار گذاشتهاند. توسعهدهندگان مستقل با حجم زیادی از گزارشهای آسیبپذیری روبهرو هستند و برخی بنیادهای متنباز نیز باید درخواست عاملهایی را مدیریت کنند که دادهها را جمعآوری یا بستههای نرمافزاری را میلیونها بار در روز دانلود میکنند.
پروژه curl در واکنش به گزارشهای فراوان و کمکیفیت، سیاست گزارشدهی خود را تغییر داده است. طبق سیاستی که از ۲۶ اکتبر اجرایی شده، گزارش آسیبپذیریهای دارای شدت پایین و متوسط مستقیماً در مخزن عمومی GitHub منتشر میشود و فقط موارد دارای شدت بالا و بحرانی بهصورت محرمانه بررسی خواهند شد. برنامه پاداش کشف باگ این پروژه نیز پیشتر بهدلیل افزایش بار کاری ناشی از گزارشهای بیکیفیت تولیدشده با هوش مصنوعی متوقف شده بود.
بنیاد Eclipse هم در ماه آوریل برای مخزن Open VSX یک سطح خدمات مدیریتشده راهاندازی کرد که دسترسپذیری ۹۹٫۹۵ درصدی را تضمین میکند. این گزینه پولی به شرکتها و سازمانهای وابسته به مخزن امکان میدهد در تأمین هزینه نگهداری و توسعه زیرساخت آن مشارکت کنند.
مطالب مرتبط
برای ادامه مطالعه
این یادداشتها بر اساس موضوع مشترک، همپوشانی برچسبها و تازگی انتشار انتخاب میشوند.
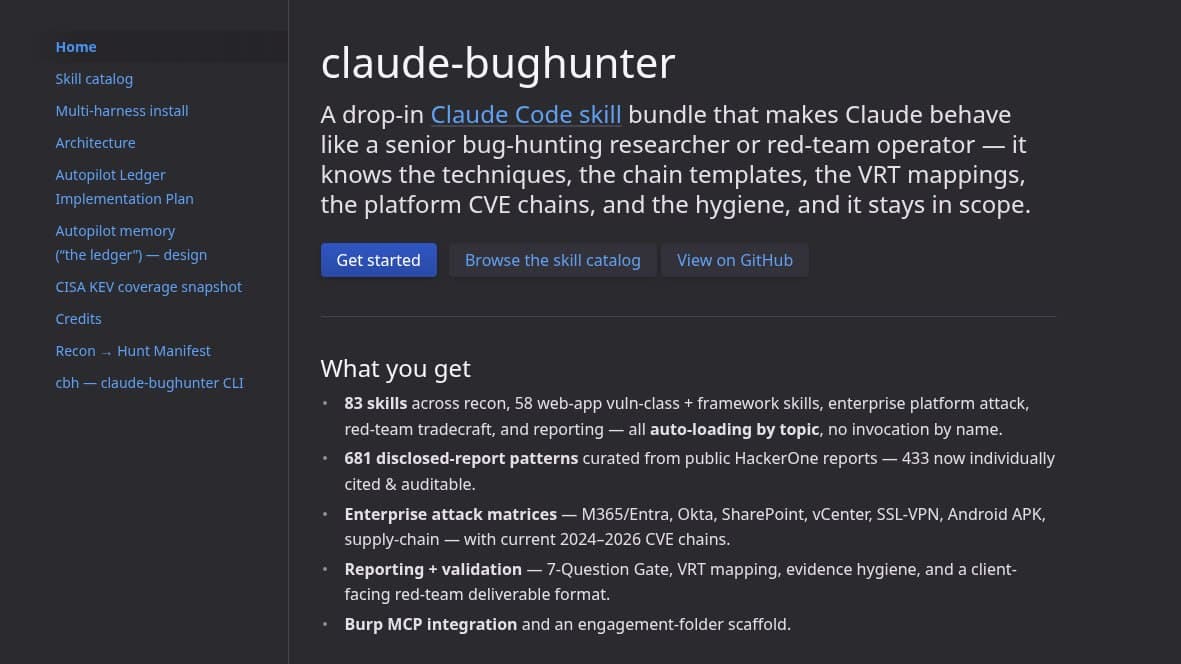
Claude BugHunter با ۸۳ مهارت، شکار باگ را به Claude Code میآورد
Claude BugHunter مجموعهای از مهارتها و الگوهای امنیتی برای Claude Code است که مراحل شناسایی، تحلیل و گزارش باگ را منظمتر میکند. این بسته برای ارزیابیهای مجاز طراحی شده و جای بررسی انسانی را نمیگیرد.
دیدگاهها
اولین نفری باش که دیدگاه میذاره
دیدگاهها پس از بررسی منتشر میشوند. ایمیل شما نمایش داده نمیشود.