

بازیابی اطلاعات فلش آلوده؛ پیش از فرمت چه باید کرد؟
اگر فایلهای فلش پس از آلودگی ناپدید شدهاند، ممکن است هنوز قابل بازیابی باشند. فعلاً چیزی روی فلش ننویسید و آن را فرمت یا تعمیر نکنید.
تهیهشده با کمک هوش مصنوعی از منابع ذکرشده
فهرست مطالب۶ بخش
ناپدیدشدن فایلها یا تبدیل پوشههای فلشمموری به میانبر، لزوماً به معنای پاکشدن کامل اطلاعات نیست. ممکن است بدافزار فایلها را مخفی یا حذف کرده باشد، به فایلسیستم آسیب زده باشد یا دادهها را رمزگذاری کرده باشد. پیش از هر اقدامی باید نوع آسیب را تشخیص داد و جلوی تغییر بیشتر اطلاعات را گرفت.
#نکات کلیدی
- روی فلش آلوده اطلاعات جدید ذخیره نکنید و آن را فرمت نکنید.
- پیشنهاد ویندوز برای تعمیر حافظه را نپذیرید و دستور CHKDSK را با گزینه تعمیر اجرا نکنید.
- پیش از بازیابی، در صورت امکان یک تصویر بایتبهبایت از حافظه تهیه کنید.
- فایلهای بازیابیشده را روی حافظه فیزیکی دیگری ذخیره و پیش از بازکردن اسکن کنید.
- ابزارهای معمول بازیابی نمیتوانند فایلهای رمزگذاریشده با باجافزار را رمزگشایی کنند.
#اول نوع آسیب را مشخص کنید
طبق راهنمای بازیابی اطلاعات فلشمموری آلوده، نخستین قدم تشخیص نوع آسیب است. برخی بدافزارها پوشههای اصلی را مخفی میکنند و بهجای آنها فایلهایی با پسوند LNK میسازند که ظاهری شبیه پوشههای واقعی دارند. بازکردن این میانبرها یا فایلهای اجرایی ناشناس ممکن است کد مخرب را اجرا کند.
در موارد دیگر، فایلها واقعاً حذف شدهاند، فایلسیستم آسیب دیده یا دادهها با باجافزار رمزگذاری شدهاند. روش بازیابی در هرکدام از این وضعیتها متفاوت است و تعمیر عجولانه حافظه میتواند شانس بازگرداندن اطلاعات را کاهش دهد.
#پیش از بازیابی چه کارهایی نکنیم؟
مهمترین کار این است که اطلاعات تازهای روی حافظه آلوده ننویسید. نرمافزارهای بازیابی ممکن است دادههای حذفشدهای را پیدا کنند که هنوز بازنویسی نشدهاند؛ اما ذخیره فایل جدید میتواند همان بخشها را تغییر دهد.
از این اقدامات هم خودداری کنید:
- فلشمموری را فرمت یا مقداردهی اولیه نکنید.
- پیشنهاد ویندوز برای تعمیر حافظه را نپذیرید.
- دستور CHKDSK را با گزینه تعمیر اجرا نکنید.
- میانبرها و فایلهای اجرایی ناشناس را باز نکنید.
این راهنما توصیه میکند پیش از شروع بازیابی، در صورت امکان یک تصویر بایتبهبایت از حافظه تهیه کنید. سپس میتوان عملیات بازیابی را روی نسخه ایجادشده انجام داد تا اطلاعات موجود روی فلش اصلی کمتر در معرض تغییر قرار بگیرند. اگر حافظه مرتب قطعووصل میشود یا نشانههای ناپایداری فیزیکی دارد، بهتر است آن را به متخصص بازیابی اطلاعات بسپارید.
#روش بازیابی به نوع آسیب بستگی دارد
اگر فایلها فقط مخفی شدهاند، قابلیت نمایش فایلهای پنهان در File Explorer ویندوز ممکن است آنها را آشکار کند. نمایش پسوند فایلها نیز به تشخیص پوشه واقعی از میانبر مشکوک کمک میکند. اگر این روش نتیجه نداد، میتوان با دستور attrib ویژگیهای Hidden و System را از فایلها و پوشهها برداشت. البته این دستور فایلهای حذفشده را بازنمیگرداند و ممکن است ویژگی فایلهای مخرب را نیز تغییر دهد.
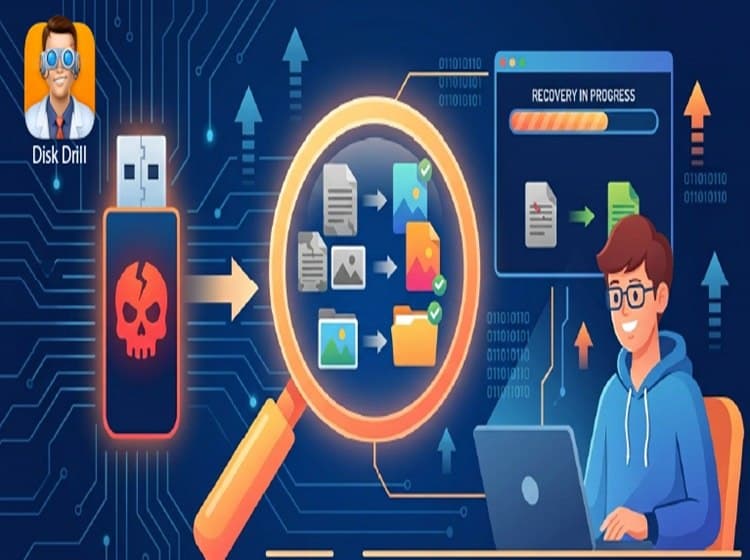
برای دادههایی که واقعاً حذف شدهاند، نرمافزارهای بازیابی حافظه را اسکن میکنند تا بخشهای بازنویسینشده را پیدا کنند. راهنما Disk Drill را بهعنوان نمونه معرفی کرده و به قابلیتهای آن برای اسکن حافظه آسیبدیده، ساخت نسخه بایتبهبایت و پیشنمایش فایلهای پیداشده اشاره کرده است. Windows File Recovery مایکروسافت نیز گزینهای رایگان و مبتنی بر خط فرمان است.
اگر ویندوز فلش را با قالب RAW شناسایی میکند یا از شما میخواهد آن را فرمت کنید، این درخواست را نپذیرید. در صورت امکان ابتدا یک تصویر بایتبهبایت بسازید و سپس آن نسخه را با ابزارهای سازگار با فایلسیستمهای آسیبدیده بررسی کنید. در این وضعیت ممکن است فایلها بدون نام اصلی یا ساختار پوشههای قبلی بازیابی شوند.
#باجافزار و اقدامات پس از بازیابی
رمزگذاری باجافزار با حذف فایل تفاوت دارد. ابزارهای معمول بازیابی اطلاعات نمیتوانند فایل رمزگذاریشده را رمزگشایی کنند. در این شرایط باید نسخههای پشتیبان یا ابزارهای رمزگشایی معتبر، از جمله گزینههای موجود در پایگاه No More Ransom، بررسی شوند.
پس از حفظ و بازیابی دادهها، فلش آلوده، رایانه میزبان و فایلهای بازیابیشده را با ابزار امنیتی اسکن کنید. فایلهای پیداشده باید روی حافظه فیزیکی دیگری ذخیره و پیش از بازشدن بررسی شوند.
#پیشگیری از آلودگی دوباره
بهروزرسانی ویندوز و پایگاه داده آنتیویروس، محدودکردن AutoPlay، نمایش پسوند فایلها و اسکن حافظههای ناشناس میتواند احتمال آلودگی دوباره را کاهش دهد. بهتر است حافظههای شخصی و حافظههای مورد استفاده در محیط کار نیز از هم جدا باشند.
تنها نسخه اطلاعات مهم را روی یک فلشمموری نگه ندارید. نسخههای پشتیبان مستقل، در صورت آلودگی یا آسیب حافظه، امکان مطمئنتری برای بازگرداندن فایلها فراهم میکنند.
مطالب مرتبط
برای ادامه مطالعه
این یادداشتها بر اساس موضوع مشترک، همپوشانی برچسبها و تازگی انتشار انتخاب میشوند.
سه هانیپات ساده برای شناسایی مهاجم در میان سکرتها
با سه طعمه ساده میشود جستوجوی مهاجم میان بکاپها و سکرتها را زودتر دید. هر هشدار هم سرنخی برای پیدا کردن مسیر نفوذ میدهد.
دیدگاهها
اولین نفری باش که دیدگاه میذاره
دیدگاهها پس از بررسی منتشر میشوند. ایمیل شما نمایش داده نمیشود.