

چهار آسیبپذیری OpenSSH، IBM و GPUStack وارد فهرست CISA شدند
CISA چهار آسیبپذیری در GPUStack، FreeSWITCH، OpenSSH و IBM Aspera Faspex را به فهرست KEV اضافه کرده است. سازمانهای مشمول دستورالعملهای فدرال آمریکا تا ۱۲ نوامبر ۲۰۲۶ برای اعمال اصلاحات مهلت دارند.
تهیهشده با کمک هوش مصنوعی از منابع ذکرشده
فهرست مطالب۴ بخش
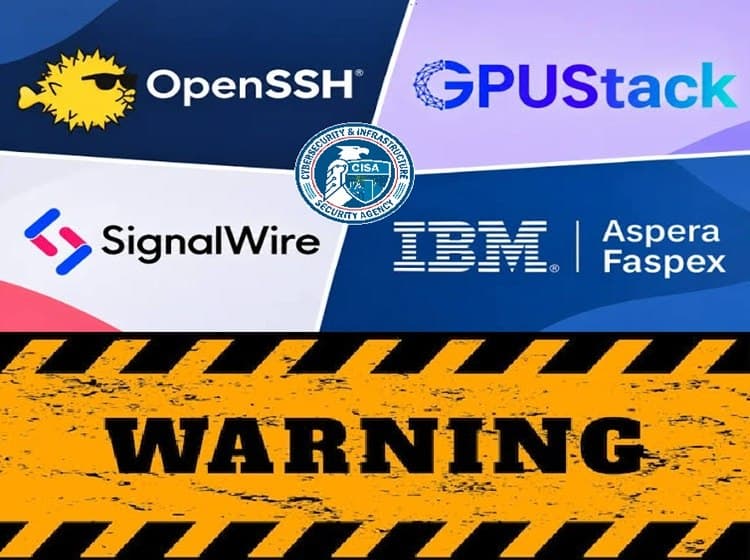
آژانس امنیت سایبری و امنیت زیرساخت آمریکا چهار آسیبپذیری در GPUStack، FreeSWITCH، سرویس OpenSSH در OpenBSD و IBM Aspera Faspex را به فهرست آسیبپذیریهای شناختهشده و مورد بهرهبرداری اضافه کرده است. سازمانهای مشمول دستورالعملهای فدرال آمریکا باید اصلاحات امنیتی مربوط به این موارد را تا ۱۲ نوامبر ۲۰۲۶ اعمال کنند.
#نکات کلیدی
- چهار آسیبپذیری به فهرست KEV آژانس CISA اضافه شدهاند.
- محصولات نامبرده شامل GPUStack، نرمافزار FreeSWITCH، سرویس OpenSSH در OpenBSD و IBM Aspera Faspex هستند.
- سازمانهای دولتی آمریکا و دیگر نهادهای مشمول دستورالعملهای فدرال تا ۱۲ نوامبر ۲۰۲۶ برای اعمال اصلاحات مهلت دارند.
- شناسههای CVE، نسخههای آسیبپذیر و راهکارهای اختصاصی هر محصول در اطلاعات موجود ذکر نشدهاند.
#کدام محصولات در فهرست قرار گرفتهاند؟
گزارش افزودهشدن آسیبپذیریها به فهرست CISA از چهار محصول و سرویس نام میبرد: GPUStack، نرمافزار FreeSWITCH شرکت SignalWire، سرویس OpenSSH در سیستمعامل OpenBSD و محصول IBM Aspera Faspex.
این آسیبپذیریها اکنون در فهرست Known Exploited Vulnerabilities یا KEV قرار دارند؛ فهرستی که CISA برای نقصهای دارای شواهد بهرهبرداری شناختهشده منتشر میکند. بااینحال، اطلاعات ارائهشده مشخص نمیکند کدام نسخههای این محصولات آسیبپذیرند و هر مورد با چه شناسه CVE ثبت شده است.
#مهلت اصلاح و اقدامهای پیشنهادی
مهلت ۱۲ نوامبر ۲۰۲۶ برای سازمانهای دولتی آمریکا و نهادهای مشمول دستورالعملهای فدرال تعیین شده است. مدیران شبکه و تیمهای امنیتی دیگر سازمانها نیز میتوانند با مراجعه به هشدارها و مستندات رسمی هر محصول، وضعیت زیرساخت خود را بررسی کنند.
اقدامهای مطرحشده شامل این موارد است:
- شناسایی سامانهها و نسخههای نصبشده؛
- تطبیق نسخهها با هشدارهای امنیتی رسمی؛
- نصب وصلهها یا بهروزرسانیهای مرتبط؛
- بررسی سامانههای آسیبپذیر برای یافتن نشانههای احتمالی نفوذ.
#تیمهای فناوری چه کاری باید انجام دهند؟
سازمانهایی که از GPUStack، FreeSWITCH، OpenSSH روی OpenBSD یا IBM Aspera Faspex استفاده میکنند، بهتر است ابتدا موجودی سامانهها و نسخههای نصبشده را مشخص کنند. تصمیم درباره وصله یا اقدام جایگزین نیز باید بر پایه شناسه CVE و راهنمای رسمی سازنده انجام شود؛ جزئیاتی که در اطلاعات فعلی در دسترس نیست.
مطالب مرتبط
برای ادامه مطالعه
این یادداشتها بر اساس موضوع مشترک، همپوشانی برچسبها و تازگی انتشار انتخاب میشوند.
هشدار آمریکا و کره جنوبی درباره آسیبپذیریهای جاوا
آسیبپذیریهای جاوا میتوانند به اجرای کد مخرب یا از کار افتادن سیستمها منجر شوند. نهادهای آمریکایی و کرهای از کاربران و سازمانها خواستهاند اصلاحیههای امنیتی را سریع نصب کنند.
دیدگاهها
اولین نفری باش که دیدگاه میذاره
دیدگاهها پس از بررسی منتشر میشوند. ایمیل شما نمایش داده نمیشود.