

iLOBleed؛ چرا نصب دوباره ESXi آلودگی iLO را پاک نمیکند؟
پاککردن دیسک و نصب دوباره ESXi لزوماً آلودگی فریمور iLO را از بین نمیبرد. راهکار معرفیشده برای شناسایی و پاکسازی این آلودگی هنوز به بررسی فنی مستقل نیاز دارد.
تهیهشده با کمک هوش مصنوعی از منابع ذکرشده
فهرست مطالب۴ بخش
پاکسازی دیسکها و نصب دوباره سیستمعامل، آلودگی احتمالی فریمور کنترلکنندهای مانند HP iLO را هدف نمیگیرد. روتکیت iLOBleed میتواند در تراشه فلش این کنترلکننده باقی بماند؛ بنابراین مدیران زیرساخت برای اطمینان از سلامت سرور باید فریمور را نیز جداگانه بررسی کنند.
#نکات کلیدی
- طبق اطلاعات منتشرشده، روتکیت iLOBleed در تراشه فلش کنترلکننده iLO پنهان میشود.
- فرمت دیسک و نصب دوباره ESXi لزوماً چنین آلودگیای را حذف نمیکند.
- این روتکیت میتواند فرایند بهروزرسانی را دستکاری کند و در زمان خاموشبودن سرور نیز فعال بماند.
- ابزارهای امنیتی داخل سیستمعامل، از جمله آنتیویروس و EDR، برای مشاهده مستقیم این بخش از سختافزار طراحی نشدهاند.
- راهکار تبلیغشده، اسکن مستقیم سختافزار و بررسی اصالت فریمور است؛ بااینحال، شواهد مستقلی درباره دقت و کارایی آن ارائه نشده است.
#چرا نصب دوباره سیستمعامل کافی نیست؟
کنترلکننده مدیریت سرور مستقل از سیستمعامل اصلی فعالیت میکند و برای مدیریت سختافزار به کار میرود. طبق اطلاعات منتشرشده درباره روتکیت سختافزاری iLOBleed، این آلودگی میتواند در تراشه فلش کنترلکننده باقی بماند و حتی هنگام خاموشبودن سرور فعال باشد.
پاککردن دیسکها، دادهها و نرمافزارهای ذخیرهشده روی همان دیسکها را هدف میگیرد. در نتیجه، اگر روتکیت در فریمور کنترلکننده مدیریت پنهان شده باشد، نصب دوباره ESXi بهتنهایی آن بخش را پاک نمیکند و ابزارهای امنیتی داخل سیستمعامل نیز نمیتوانند مستقیماً وضعیتش را بررسی کنند.
#ادعای اسکن مستقیم فریمور سرورهای HP
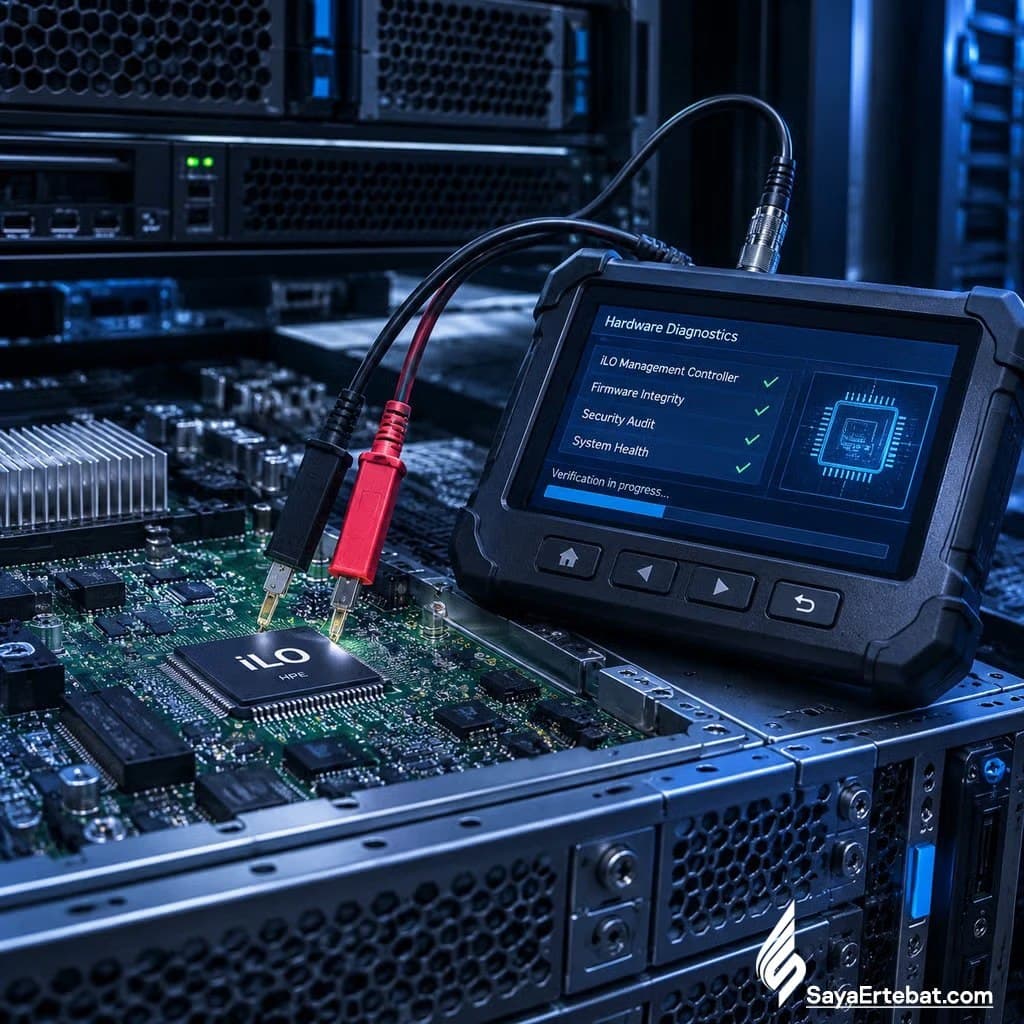
راهکار معرفیشده برای مقابله با این تهدید، دستگاهی با نام iLO Scanner است. سایا ارتباط ادعا میکند این دستگاه بدون وابستگی به سیستمعامل، اصالت فریمور سرورهای HP را بررسی میکند و میتواند برای پاکسازی آلودگی به کار رود.
بااینحال، اطلاعات موجود نام سازنده دستگاه، مدلهای دقیق سرورهای سازگار، روش اسکن و جزئیات فرایند پاکسازی را مشخص نمیکند. نتیجه آزمایش مستقل یا شواهد فنی قابل ارزیابی درباره توانایی این دستگاه در شناسایی و حذف iLOBleed نیز ارائه نشده است. سایا ارتباط خدمات ممیزی دیتاسنتر و ارزیابی سلامت سختافزاری سرورها را به سازمانها پیشنهاد میکند.
#مدیران زیرساخت چه چیزی را بررسی کنند؟
در صورت احتمال آلودگی کنترلکننده مدیریت، نصب دوباره سیستمعامل نباید تنها مبنای اعلام پاکبودن سرور باشد. اصالت فریمور و وضعیت تراشه فلش کنترلکننده نیز باید بررسی شود تا آلودگی احتمالی خارج از سیستمعامل نادیده نماند.
اطلاعات منتشرشده درباره iLO Scanner برای ارزیابی عملی این محصول کافی نیست. سازمانها پیش از استفاده از آن باید جزئیات فنی، دامنه سازگاری و شواهد مربوط به دقت تشخیص و پاکسازی را از ارائهدهنده دریافت کنند.
مطالب مرتبط
برای ادامه مطالعه
این یادداشتها بر اساس موضوع مشترک، همپوشانی برچسبها و تازگی انتشار انتخاب میشوند.
Claude BugHunter با ۸۳ مهارت، شکار باگ را به Claude Code میآورد
Claude BugHunter مجموعهای از مهارتها و الگوهای امنیتی برای Claude Code است که مراحل شناسایی، تحلیل و گزارش باگ را منظمتر میکند. این بسته برای ارزیابیهای مجاز طراحی شده و جای بررسی انسانی را نمیگیرد.
دیدگاهها
اولین نفری باش که دیدگاه میذاره
دیدگاهها پس از بررسی منتشر میشوند. ایمیل شما نمایش داده نمیشود.