

سه هانیپات ساده برای شناسایی مهاجم در میان سکرتها
با سه طعمه ساده میشود جستوجوی مهاجم میان بکاپها و سکرتها را زودتر دید. هر هشدار هم سرنخی برای پیدا کردن مسیر نفوذ میدهد.
تهیهشده با کمک هوش مصنوعی از منابع ذکرشده
فهرست مطالب۵ بخش
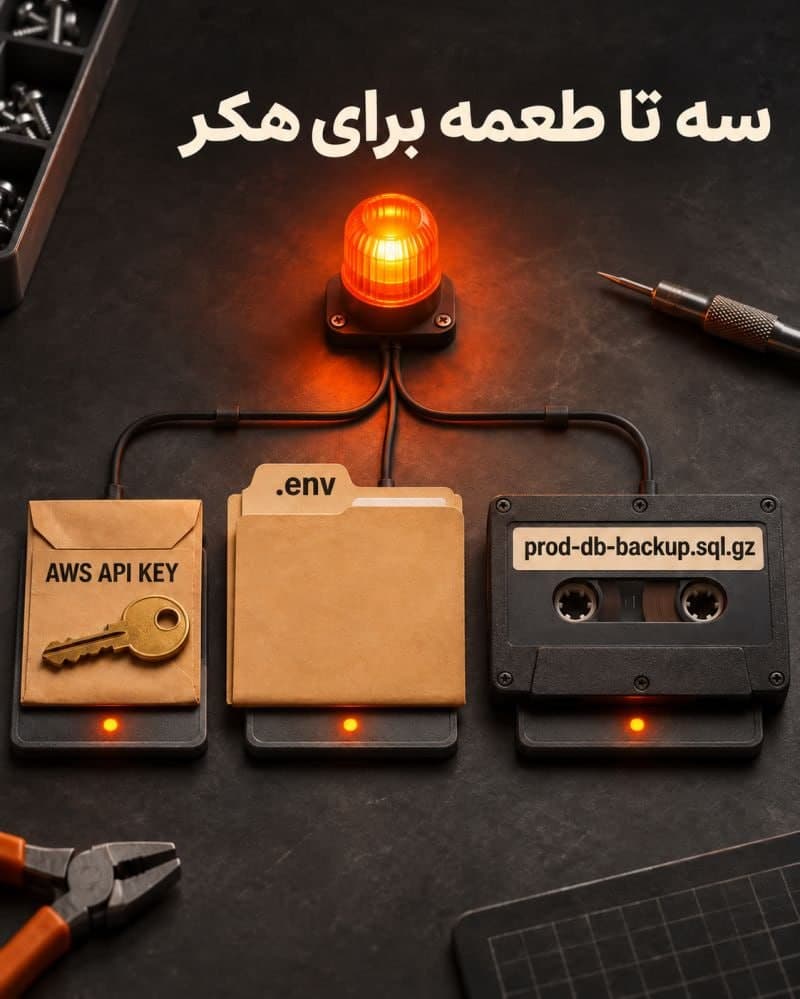
یک بکاپ ساختگی در S3، فایل .env جعلی و کلید AWS قناری میتوانند جستوجوی مهاجم برای اطلاعات حساس را آشکار کنند. دسترسی به هرکدام از این طعمهها هشداری ایجاد میکند که تیم امنیت میتواند آن را در کنار لاگهای موجود بررسی کند.
#نکات کلیدی
- برای یک فایل بکاپ ساختگی در S3 میتوان هشدار دریافت فایل تنظیم کرد.
- CloudTrail نقش و آدرس IP ثبتشده برای درخواست را نشان میدهد.
- یک اسکریپت میتواند بازشدن فایل
.envساختگی در پوشه home را پایش کند. - کلیدهای AWS قناری هنگام آزمایش یا استفادهشدن هشدار میدهند.
- اختصاص طعمه جداگانه به هر مخزن و ماشین، شناسایی محل آن را آسانتر میکند.
#بکاپ ساختگی در S3
در روش نخست، یک فایل بکاپ ساختگی در S3 با نامی مانند prod-db-backup.sql.gz قرار میگیرد. برای عملیات GetObject همین فایل نیز باید هشدار تعریف شود.
اگر کسی فایل را دریافت کند، میتوان در CloudTrail نقش و آدرس IP ثبتشده برای آن درخواست را دید. بررسی فعالیتهای قبلی همان نقش نیز مشخص میکند که پیش از دریافت بکاپ به چه منابع دیگری مراجعه شده است.
#فایل .env ساختگی روی ماشین
روش دوم، قرار دادن یک فایل .env جعلی در پوشه home و پایش آن با یک اسکریپت است. بازشدن فایل به تیم امنیت هشدار میدهد تا لاگهای ماشین و نشانههای احتمالی نفوذ را بررسی کند.
این هشدار بهتنهایی اثباتکننده نفوذ نیست. اگر لاگها نیز نفوذ را تأیید کنند، میتوان ماشین را برای ادامه بررسی از شبکه جدا کرد.
#کلیدهای قناری برای AWS
روش سوم، دریافت چند کلید AWS قناری از Canarytokens و قراردادن آنها میان سکرتهاست. آزمایش یا استفاده از این کلیدها هشدار ایجاد میکند.
بهتر است برای هر مخزن و هر ماشین یک کلید جدا در نظر گرفته شود و نام محل قرارگیری آن در هشدار بیاید. با این کار، هنگام فعالشدن کلید مشخص است طعمه در کدام سیستم یا مخزن قرار داشته است.
#سرنخهایی برای بررسی مسیر نفوذ
این طعمهها زمانی مفیدند که هشدارشان در کنار اطلاعات دیگری مانند نقش ثبتشده، آدرس IP و لاگهای ماشین بررسی شود. نتیجه این بررسی میتواند نقطه شروعی برای پیدا کردن فعالیتهای قبلی مهاجم و محدوده احتمالی نفوذ باشد.
مطالب مرتبط
برای ادامه مطالعه
این یادداشتها بر اساس موضوع مشترک، همپوشانی برچسبها و تازگی انتشار انتخاب میشوند.
بازیابی اطلاعات فلش آلوده؛ پیش از فرمت چه باید کرد؟
اگر فایلهای فلش پس از آلودگی ناپدید شدهاند، ممکن است هنوز قابل بازیابی باشند. فعلاً چیزی روی فلش ننویسید و آن را فرمت یا تعمیر نکنید.
دیدگاهها
اولین نفری باش که دیدگاه میذاره
دیدگاهها پس از بررسی منتشر میشوند. ایمیل شما نمایش داده نمیشود.