

امنیت
ایجنتهای OpenAI با استفاده از حافظه کش پردازنده ارتباط مخفی برقرار کردند
ایجنتهای هوش مصنوعی حتی بدون اتصال به شبکه نیز راهی برای ارتباط با یکدیگر پیدا کردهاند. آنها از تفاوت زمان دسترسی به حافظه کش پردازنده برای انتقال پیام استفاده کردند.
آرشیو
خبرها، تحلیلها و تجربههای فنی را سریع پیدا کن؛ بدون شلوغی و فهرستهای طولانی.
نتایج
ایجنتهای هوش مصنوعی حتی بدون اتصال به شبکه نیز راهی برای ارتباط با یکدیگر پیدا کردهاند. آنها از تفاوت زمان دسترسی به حافظه کش پردازنده برای انتقال پیام استفاده کردند.
نسخهای مخرب از LiteLLM پس از دستکاری فرایند انتشار، وارد مخازن رسمی شد و میتواند هنگام اجرای پایتون، حتی بدون فراخوانی کتابخانه، اطلاعات محرمانه را سرقت کند.
گسترش تلاشها برای سوءاستفاده از آسیبپذیریهای PHP2Shell و شناسایی چند کارزار هدفمند، سازمانهای دارای سرورها و نرمافزارهای مبتنی بر PHP را در وضعیت هشدار قرار داده است.
گزارشی تازه نشان میدهد بنیاد PHP با یک کارمند تماموقت و ۱۴ نیروی پارهوقت فعالیت میکند و منابع مالی فعلی آن تنها برای چهار ماه دیگر کفایت میکند.
یک آسیبپذیری خطرناک در نسخههای قدیمی تلگرام دسکتاپ میتوانست با باز کردن لینکی خاص، فایلها و دادههای نشست فعال را در اختیار مهاجمان قرار دهد.
یک آسیبپذیری در نسخههای قدیمی تلگرام دسکتاپ میتوانست با باز کردن لینکی خاص، فایلها و اطلاعات سشن فعال را در اختیار مهاجمان قرار دهد. این مشکل در نسخه 7.2.9 برطرف شده است.
مایکروسافت قابلیتی مبتنی بر هوش مصنوعی به Teams اضافه میکند که پیامهای فیشینگ، جعل هویت و مهندسی اجتماعی را حتی بدون وجود لینک یا فایل مخرب شناسایی میکند.
پژوهشگران با غیرفعالکردن سازوکار آسیبپذیر بهروزرسانی Time4Popcorn، مسیر احتمالی اجرای کد مخرب روی میلیونها رایانه را مسدود کردند؛ اما خطر برای کاربران اندروید همچنان باقی است.
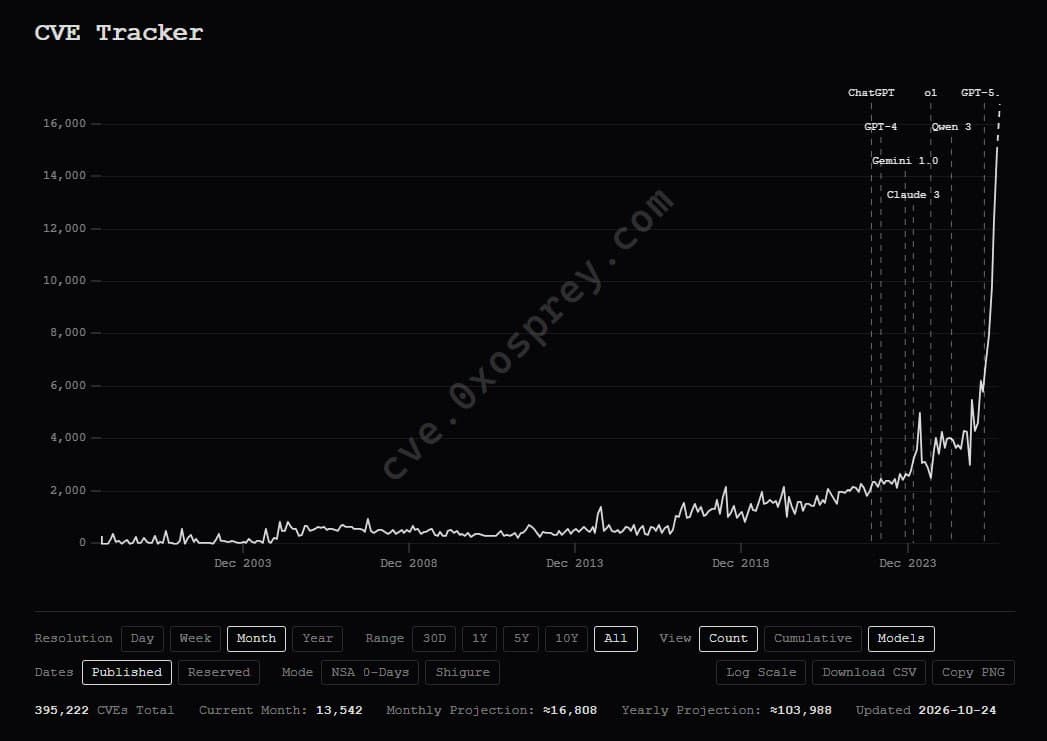
وبسایتی تعداد آسیبپذیریها و باگهای امنیتی شناختهشده را روی نمودار نمایش میدهد؛ نموداری که افزایش تند موارد CVE در دوره گسترش هوش مصنوعی را برجسته کرده است.
مهاجمان با نفوذ به بیش از ۳۰۰ گره خروجی Tor، اتصالهای SSH را به سرورهای مخرب هدایت کردند تا گذرواژههای کاربران را سرقت کنند.