حمله به Tor؛ سرقت گذرواژههای SSH از طریق ۳۰۰ گره خروجی
مهاجمان با نفوذ به بیش از ۳۰۰ گره خروجی Tor، اتصالهای SSH را به سرورهای مخرب هدایت کردند تا گذرواژه کاربران را سرقت کنند.
فهرست مطالب5 بخش
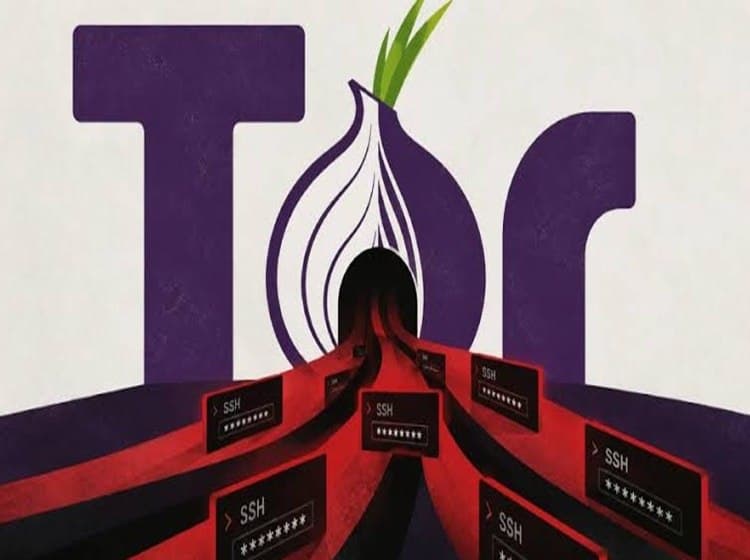
مهاجمان در اوایل اکتبر با نفوذ به بیش از ۳۰۰ گره خروجی شبکه Tor، برخی ارتباطات SSH را به سرورهای مخرب هدایت کردند. اگر در فاصله اول تا پنجم اکتبر از طریق Tor به سروری متصل شدهاید، این خبر را جدی بگیرید؛ بهویژه اگر هشدار تغییر کلید میزبان را پذیرفته و سپس گذرواژه خود را وارد کردهاید.
#نکات کلیدی
- بیش از ۳۰۰ گره خروجی شبکه Tor هدف نفوذ قرار گرفتند.
- مهاجمان ارتباطات SSH را به سرورهای مخرب هدایت کردند.
- کاربران با پذیرش کلید میزبان جعلی برای ورود گذرواژه فریب داده شدند.
- اتصالات انجامشده بین اول تا پنجم اکتبر در معرض خطر اعلام شدهاند.
- پروژه Tor از اپراتورها خواسته است رلهها و اطلاعات دسترسی را بررسی کنند.
#حمله چگونه انجام شد؟
براساس گزارش حمله به زیرساخت Tor، مهاجمان پس از در اختیار گرفتن بیش از ۳۰۰ گره خروجی، ارتباطات SSH را به سمت سرورهای تحت کنترل خود تغییر مسیر دادند. در ادامه، کاربران برای پذیرش کلید میزبان جعلی فریب داده شدند و گذرواژهای که برای ورود وارد کردند، در اختیار مهاجمان قرار گرفت.
کلید میزبان در اتصال SSH برای شناسایی سرور مقصد به کار میرود. بنابراین مشاهده یک کلید ناشناس یا تغییرکرده میتواند نشانهای مهم باشد؛ خصوصاً زمانی که کاربر بلافاصله پس از پذیرش آن، با گذرواژه وارد سرور شده است.
#چه کسانی باید موضوع را جدی بگیرند؟
هشدار منتشرشده مشخصاً کاربرانی را در بر میگیرد که بین اول تا پنجم اکتبر از طریق Tor به یک سرور SSH متصل شدهاند، کلید میزبان ناشناس یا تغییرکرده را پذیرفتهاند و سپس ورود با گذرواژه را انجام دادهاند. اگر این شرایط با تجربه شما مطابقت دارد، باید احتمال افشای اطلاعات ورود را جدی بگیرید و گذرواژه مربوطه را فوراً تغییر دهید.
#توصیه به اپراتورهای رله Tor
پروژه Tor از اپراتورها خواسته است نشانههای تغییر غیرمجاز را در بخشهای مختلف بررسی کنند. این بررسی باید موارد زیر را پوشش دهد:
- پیکربندی رلهها
- فرایندهای ناشناس
- قوانین شبکه
- حسابهای کاربری
- کلیدهای SSH
هدف از این بررسی، شناسایی تغییراتی است که بدون اطلاع یا مجوز اپراتور روی سامانهها اعمال شدهاند.
#جمعبندی
اگر در بازه اعلامشده اتصال SSH خود را از مسیر Tor برقرار کردهاید، پذیرش یک کلید میزبان تازه یا تغییرکرده را نادیده نگیرید. تطبیق شرایط اتصال و تغییر فوری گذرواژه مرتبط، مهمترین اقدام اعلامشده برای کاربران احتمالی این حمله است.
منابع خبر
- aftana.ir — منبع اصلیhttps://www.aftana.ir/news/24109
مطالب مرتبط
برای ادامه مطالعه
این یادداشتها بر اساس موضوع مشترک، همپوشانی برچسبها و تازگی انتشار انتخاب میشوند.
امنسازی تجهیزات قدیمی بدون اختلال در زیرساختهای صنعتی
تجهیزات قدیمی و سامانههای فرسوده هنوز در زیرساختهای صنعتی فعالاند و امنسازی آنها به معماری دفاعی متناسب با محدودیتهای فنی و عملیاتی نیاز دارد.
پرامپتهای Jailbreak هوش مصنوعی؛ انتشار مجموعهای برای بیش از ۲۵ مدل
مخزنی عمومی در GitHub مجموعهای از ۳۵ پرامپت آماده Jailbreak را برای بیش از ۲۵ مدل هوش مصنوعی گردآوری کرده است؛ استفاده از آنها میتواند خطر مسدودشدن حساب را به همراه داشته باشد.
کلید خصوصی گواهی میانی eMudhra تنها عدد ۴ از آب درآمد
افشای کلید خصوصی گواهی میانی EM OV TLS CA - G3C متعلق به eMudhra نشان داد مقدار این کلید فقط عدد ۴ بوده؛ رخدادی که اعتبار زنجیره صدور گواهی TLS را زیر سؤال برده است.
دیدگاهها
اولین نفری باش که دیدگاه میذاره