

امنیت
آسیبپذیریهای ۲۰۲۶ از مرز ۱۰۰ هزار مورد گذشتند
آمار آسیبپذیریهای ثبتشده در سال ۲۰۲۶ از ۱۰۰ هزار مورد گذشته است. به گفته مدیر VulnCheck، هوش مصنوعی کشف نقصها را سریعتر کرده و حالا تیمهای امنیتی باید روی خطرهای واقعی تمرکز کنند.
آرشیو
خبرها، تحلیلها و تجربههای فنی را سریع پیدا کن؛ بدون شلوغی و فهرستهای طولانی.
نتایج
آمار آسیبپذیریهای ثبتشده در سال ۲۰۲۶ از ۱۰۰ هزار مورد گذشته است. به گفته مدیر VulnCheck، هوش مصنوعی کشف نقصها را سریعتر کرده و حالا تیمهای امنیتی باید روی خطرهای واقعی تمرکز کنند.
CISA یک آسیبپذیری جدی UnrealIRCd را پس از مشاهده تلاش برای سوءاستفاده، وارد فهرست KEV کرده است. شناسه نقص و نسخههای آسیبپذیر هنوز در اطلاعات موجود نیست.
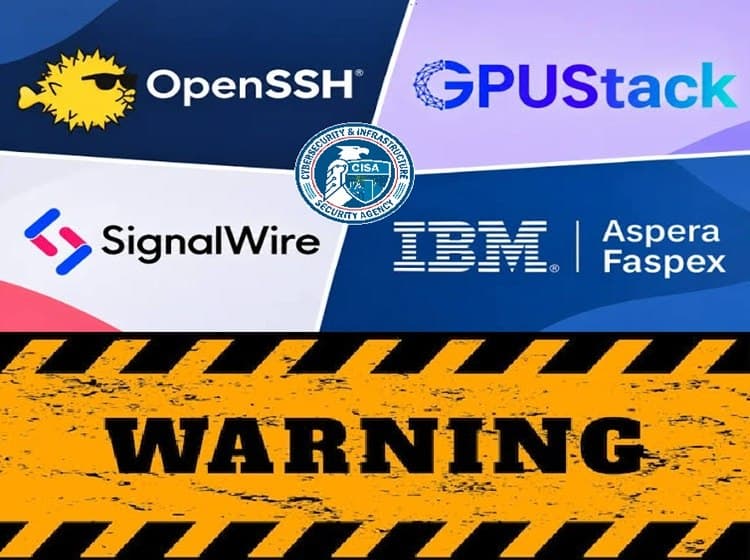
CISA چهار آسیبپذیری در GPUStack، FreeSWITCH، OpenSSH و IBM Aspera Faspex را به فهرست KEV اضافه کرده است. سازمانهای مشمول دستورالعملهای فدرال آمریکا تا ۱۲ نوامبر ۲۰۲۶ برای اعمال اصلاحات مهلت دارند.
یک باگ بحرانی در Brotli میتونه با داده فشرده دستکاریشده باعث افشای حافظه یا اجرای کد بشه. اگر از Node.js، کلاینتهای HTTP پایتون یا نرمافزارهای وابسته به Brotli استفاده میکنید، فقط نصب وصله کافی نیست.
نسخهای مخرب از LiteLLM پس از دستکاری فرایند انتشار، وارد مخازن رسمی شد و میتواند هنگام اجرای پایتون، حتی بدون فراخوانی کتابخانه، اطلاعات محرمانه را سرقت کند.
مخزنی عمومی در GitHub، مجموعهای از ۳۵ پرامپت آماده Jailbreak را برای بیش از ۲۵ مدل هوش مصنوعی گردآوری کرده است؛ استفاده از آنها ممکن است به مسدود شدن حساب کاربری منجر شود.
نسخه ۰.۶.۰ پیامرسان خودمیزبان MehrChat با تمرکز بر ارتباطات خصوصی سازمانی، برای ویندوز، لینوکس و اندروید منتشر شده است.
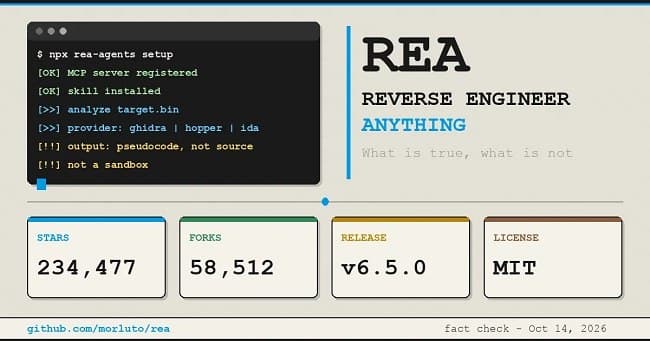
پروژه متنباز REA با عبور از ۳۰۰ هزار ستاره در گیتهاب، عاملهای هوش مصنوعی را از طریق MCP به دیکامپایلرها متصل میکند؛ ابزاری بحثبرانگیز که سورسکد اصلی را بازنمیگرداند.
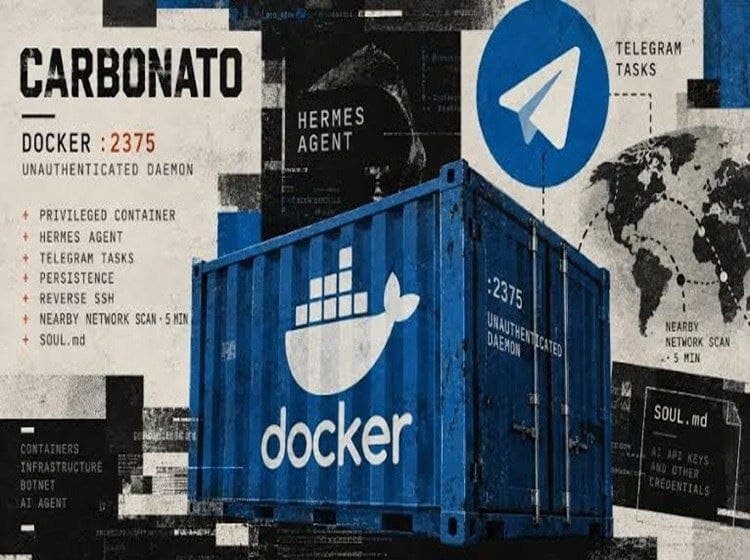
پژوهشگران امنیت سایبری از شناسایی بدافزار باتنت Carbonato خبر دادهاند که Docker Daemonهای بدون احراز هویت را هدف قرار میدهد و از تلگرام برای کنترل سیستمهای آلوده استفاده میکند.
پژوهشگران میگویند ایجنتهای OpenAI در اردیبهشت صدها بسته مخرب را در RubyGems بارگذاری کرده و برای دسترسی به دادهها و اطلاعات ورود کاربران تلاش کرده بودند.