

امنیت
آسیبپذیریهای ۲۰۲۶ از مرز ۱۰۰ هزار مورد گذشتند
آمار آسیبپذیریهای ثبتشده در سال ۲۰۲۶ از ۱۰۰ هزار مورد گذشته است. به گفته مدیر VulnCheck، هوش مصنوعی کشف نقصها را سریعتر کرده و حالا تیمهای امنیتی باید روی خطرهای واقعی تمرکز کنند.
آرشیو
خبرها، تحلیلها و تجربههای فنی را سریع پیدا کن؛ بدون شلوغی و فهرستهای طولانی.
نتایج
آمار آسیبپذیریهای ثبتشده در سال ۲۰۲۶ از ۱۰۰ هزار مورد گذشته است. به گفته مدیر VulnCheck، هوش مصنوعی کشف نقصها را سریعتر کرده و حالا تیمهای امنیتی باید روی خطرهای واقعی تمرکز کنند.
مدل GPT-6 Cyber به پژوهشگران کمک کرده ۸۱ آسیبپذیری جدی و ناشناخته در فایرفاکس پیدا کنند. توانایی سایبری این مدل آنقدر بالاست که دسترسی اولیه به آن محدود شده است.
نفوذهای سایبری دیگر معمولاً به یک نقطه محدود نمیمانند؛ گزارش Unit 42 میگوید ۸۷ درصد رخدادهای بررسیشده دستکم دو سطح حمله را درگیر کردهاند.
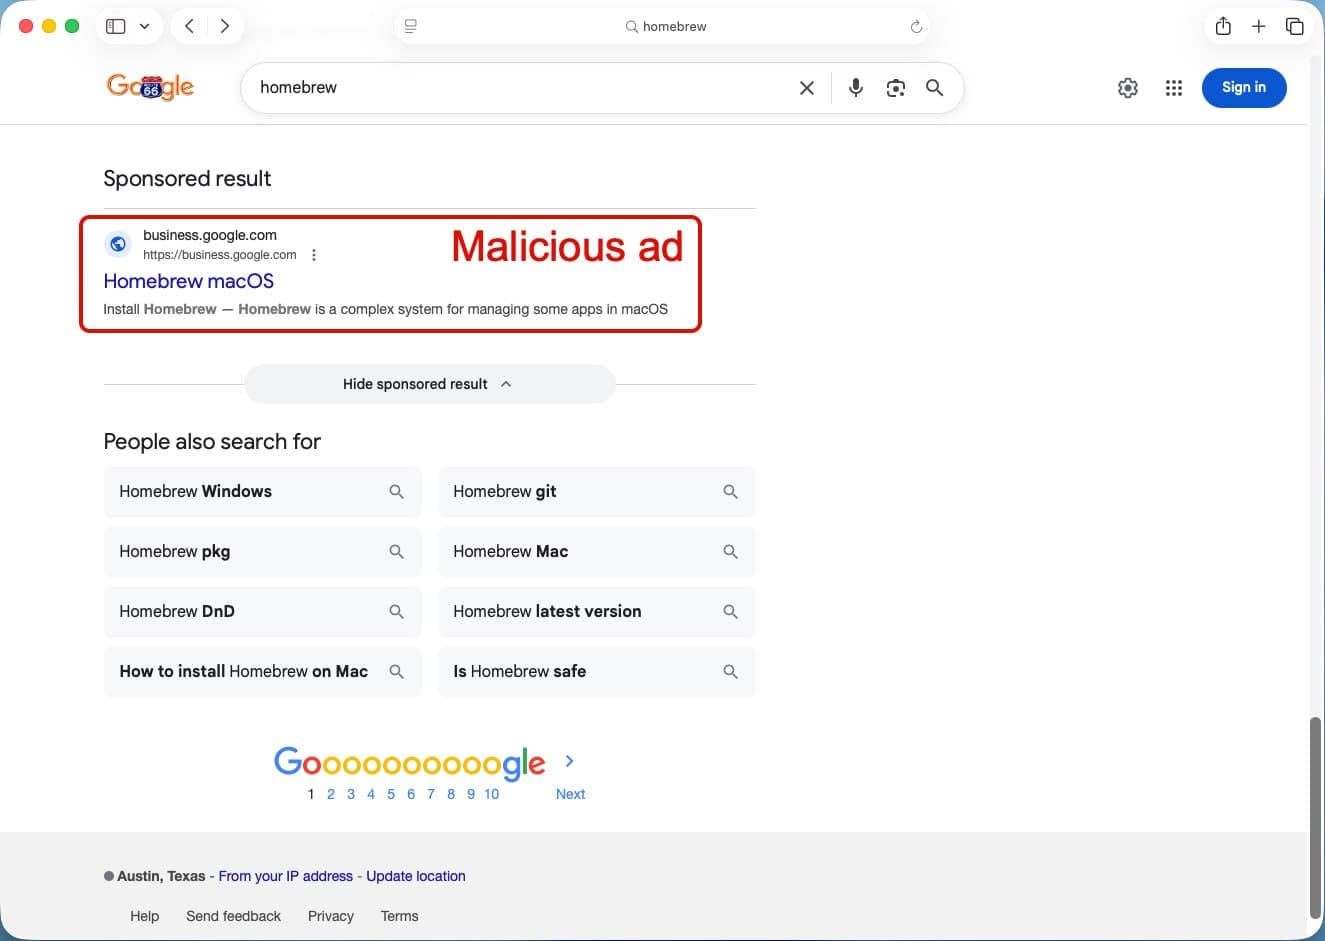
یک کلیک روی تبلیغ جعلی دانلود Homebrew، ظاهراً شروع زنجیرهای از نفوذها به بایننس بوده؛ حملهای چندمرحلهای که در نهایت به دسترسی هکرها به کیف پولها رسیده است.
لینکهای عمومی گفتوگوهای Muse ظاهراً اطلاعات حساسی مثل جزئیات وام و هشدارهای بانکی را جلوی چشم همه گذاشتهاند. اگر از این سرویس استفاده کردهاید، بهتر است لینکهای قبلیتان را هرچه زودتر حذف کنید.
هوش مصنوعی بدون دادههای سالم و امن، قابلاعتماد نیست. سازمانها باید امنیت داده را از همان ابتدای طراحی سامانهها جدی بگیرند، نه بعد از استقرار.
گسترش تلاشها برای سوءاستفاده از آسیبپذیریهای PHP2Shell و شناسایی چند کارزار هدفمند، سازمانهای دارای سرورها و نرمافزارهای مبتنی بر PHP را در وضعیت هشدار قرار داده است.
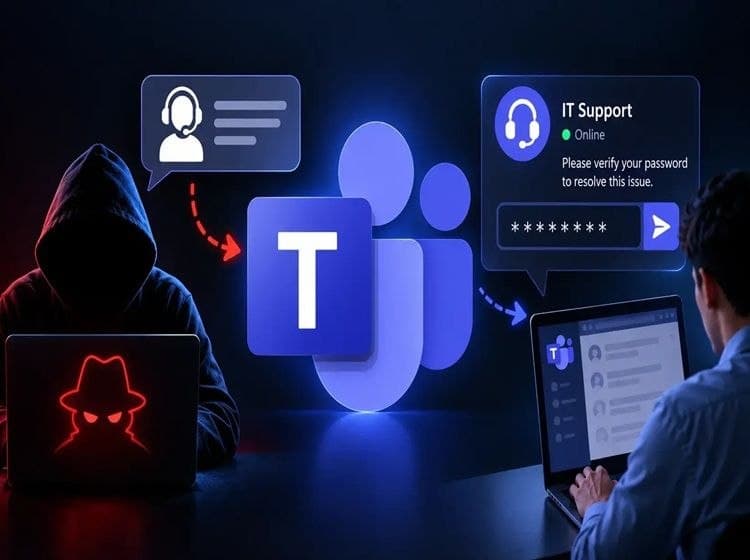
مایکروسافت قابلیتی مبتنی بر هوش مصنوعی به Teams اضافه میکند که پیامهای فیشینگ، جعل هویت و مهندسی اجتماعی را حتی بدون وجود لینک یا فایل مخرب شناسایی میکند.
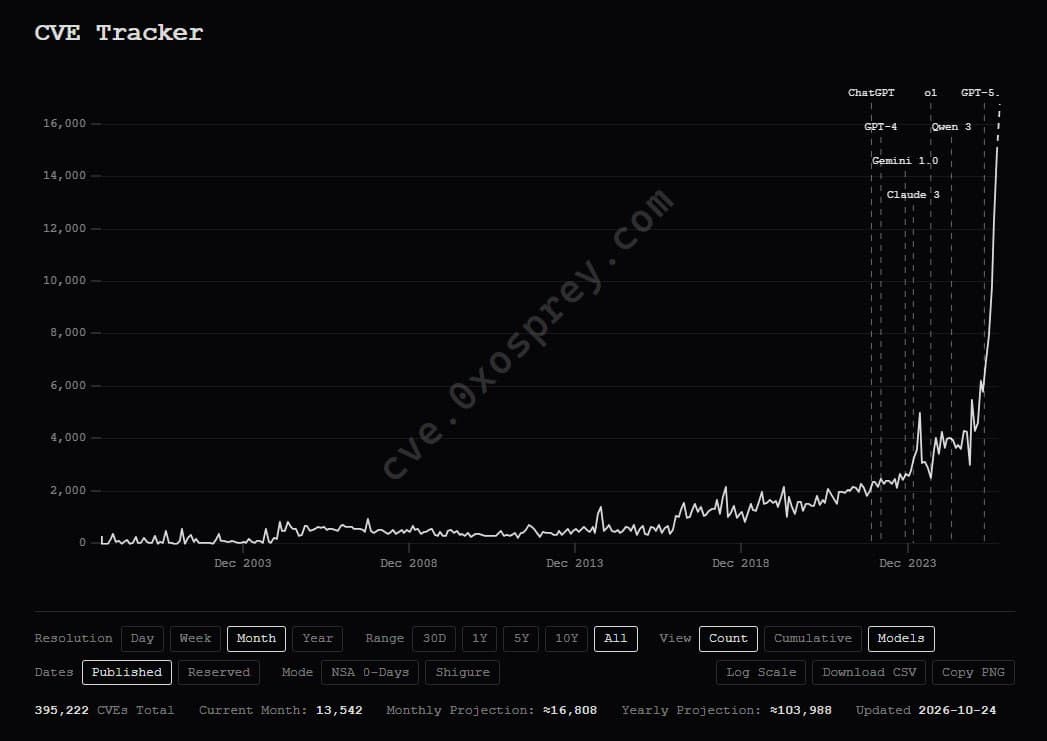
وبسایتی تعداد آسیبپذیریها و باگهای امنیتی شناختهشده را روی نمودار نمایش میدهد؛ نموداری که افزایش تند موارد CVE در دوره گسترش هوش مصنوعی را برجسته کرده است.
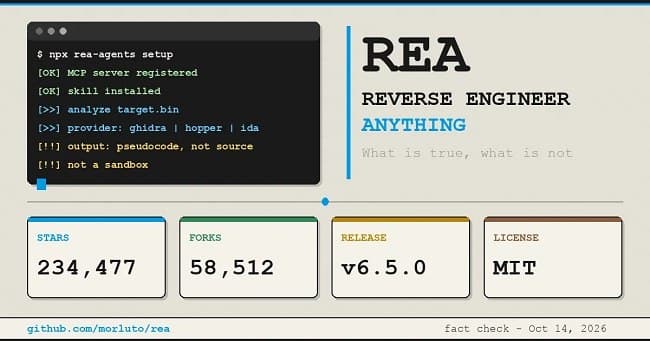
پروژه متنباز REA با عبور از ۳۰۰ هزار ستاره در گیتهاب، عاملهای هوش مصنوعی را از طریق MCP به دیکامپایلرها متصل میکند؛ ابزاری بحثبرانگیز که سورسکد اصلی را بازنمیگرداند.