

امنیت
هشدار آمریکا و کره جنوبی درباره آسیبپذیریهای جاوا
آسیبپذیریهای جاوا میتوانند به اجرای کد مخرب یا از کار افتادن سیستمها منجر شوند. نهادهای آمریکایی و کرهای از کاربران و سازمانها خواستهاند اصلاحیههای امنیتی را سریع نصب کنند.
آرشیو
خبرها، تحلیلها و تجربههای فنی را سریع پیدا کن؛ بدون شلوغی و فهرستهای طولانی.
نتایج
آسیبپذیریهای جاوا میتوانند به اجرای کد مخرب یا از کار افتادن سیستمها منجر شوند. نهادهای آمریکایی و کرهای از کاربران و سازمانها خواستهاند اصلاحیههای امنیتی را سریع نصب کنند.
اپل در نسخه بتای macOS 27.3 کنترل دقیقتری برای مجوزهای برنامهها اضافه کرده است. کاربران میتوانند دسترسی را به پوشهها یا برنامههای مشخص محدود کنند و بهتر ببینند هر مجوز چه اختیاراتی میدهد.
با سه طعمه ساده میشود جستوجوی مهاجم میان بکاپها و سکرتها را زودتر دید. هر هشدار هم سرنخی برای پیدا کردن مسیر نفوذ میدهد.
اگر فایلهای فلش پس از آلودگی ناپدید شدهاند، ممکن است هنوز قابل بازیابی باشند. فعلاً چیزی روی فلش ننویسید و آن را فرمت یا تعمیر نکنید.
CISA یک آسیبپذیری جدی UnrealIRCd را پس از مشاهده تلاش برای سوءاستفاده، وارد فهرست KEV کرده است. شناسه نقص و نسخههای آسیبپذیر هنوز در اطلاعات موجود نیست.
TSMC نشت اطلاعات کارکنانش از سامانههای یک ارائهدهنده خدمات ابری را تأیید کرده است. هکرها مدعی سرقت ۶٫۹ گیگابایت داده شدهاند و سه بیتکوین باج میخواهند.
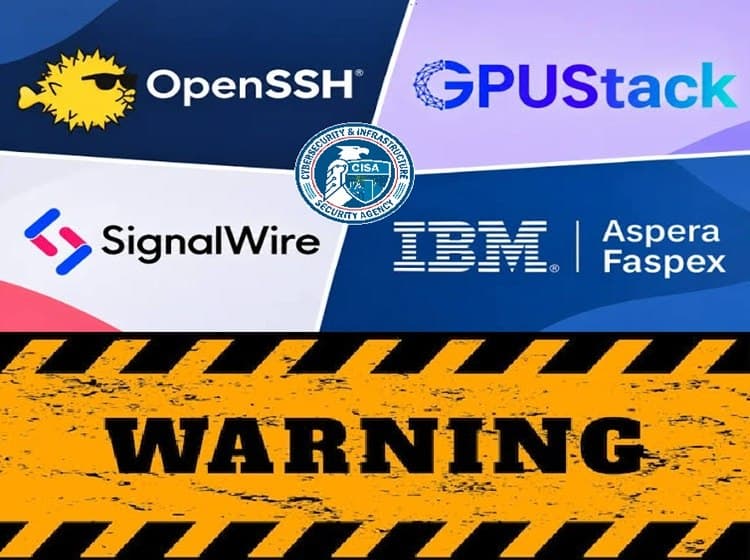
CISA چهار آسیبپذیری در GPUStack، FreeSWITCH، OpenSSH و IBM Aspera Faspex را به فهرست KEV اضافه کرده است. سازمانهای مشمول دستورالعملهای فدرال آمریکا تا ۱۲ نوامبر ۲۰۲۶ برای اعمال اصلاحات مهلت دارند.
یک ویدیوی تازه از آسیبپذیری «بدون کلیک» در اندروید میگه؛ مشکلی که طبق عنوان ویدیو، با یک پیامک میتونه گوشی را از کار بندازه. جزئیات فنی و دامنه اثر آن هنوز نیاز به بررسی دارد.
نفوذهای سایبری دیگر معمولاً به یک نقطه محدود نمیمانند؛ گزارش Unit 42 میگوید ۸۷ درصد رخدادهای بررسیشده دستکم دو سطح حمله را درگیر کردهاند.
ماجرای هک بزرگ کریپتو از یک مصاحبه شغلی جعلی و اجرای ریپوی آلوده روی لپتاپ کاری شروع شده. اتفاقی که دوباره نشان میدهد یک تست کدنویسی ظاهراً ساده چقدر میتواند خطرناک باشد.