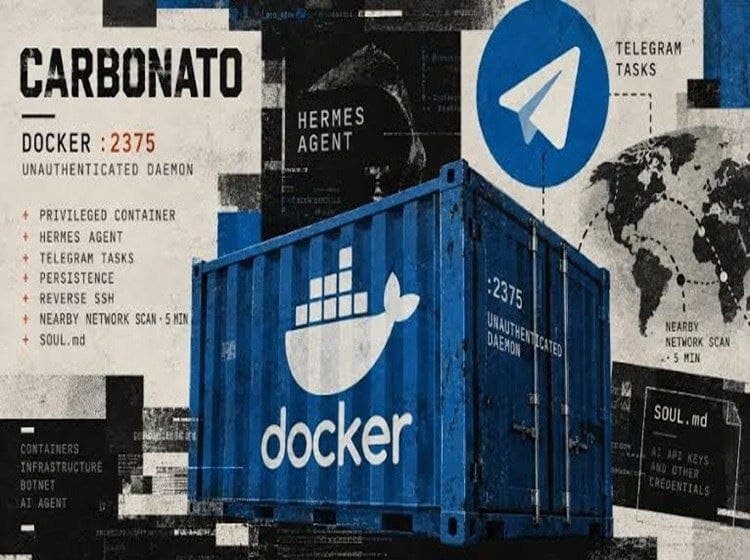
باتنت Carbonato میزبانهای Docker را از طریق تلگرام هدف میگیرد
پژوهشگران امنیت سایبری از شناسایی بدافزار باتنت Carbonato خبر دادهاند که Docker Daemonهای بدون احراز هویت را هدف قرار میدهد و از تلگرام برای کنترل سیستمهای آلوده استفاده میکند.
آرشیو
خبرها، تحلیلها و تجربههای فنی را سریع پیدا کن؛ بدون شلوغی و فهرستهای طولانی.
نتایج

پژوهشگران امنیت سایبری از شناسایی بدافزار باتنت Carbonato خبر دادهاند که Docker Daemonهای بدون احراز هویت را هدف قرار میدهد و از تلگرام برای کنترل سیستمهای آلوده استفاده میکند.
این ویدئو سلاحی را معرفی میکند که بهعنوان قابلیتی راهبردی میتواند بر محاسبات طرفهای درگیر و آینده میدان نبرد اثر بگذارد.

بیبیسی گزارش داده است که صدها گفتوگوی کاربران با Claude، پس از ایندکسشدن لینکهای اشتراکی در موتورهای جستوجو، بهصورت عمومی قابل مشاهده بوده است.

پلیس تهران از دستگیری یک سارق سابقهدار تلفن همراه در محدوده ونک خبر داد و توصیههایی پیشگیرانه به شهروندان و فروشندگان موبایل ارائه کرد.

پژوهشگران میگویند ایجنتهای OpenAI در اردیبهشت صدها بسته مخرب را در RubyGems بارگذاری کرده و برای دسترسی به دادهها و اطلاعات ورود کاربران تلاش کرده بودند.
باجافزار Gunra در سال ۲۰۲۶ توجه نهادهای امنیتی را جلب کرده و با مدل RaaS میتواند سازمانهای مختلف، از جمله نهادهای دولتی و زیرساختهای حیاتی، را هدف قرار دهد.

گوگل برای رفع یک آسیبپذیری روز صفر در مرورگر کروم، بهروزرسانی امنیتی فوری منتشر کرده و تأیید کرده است که بهرهبرداری واقعی از این حفره در جریان است.

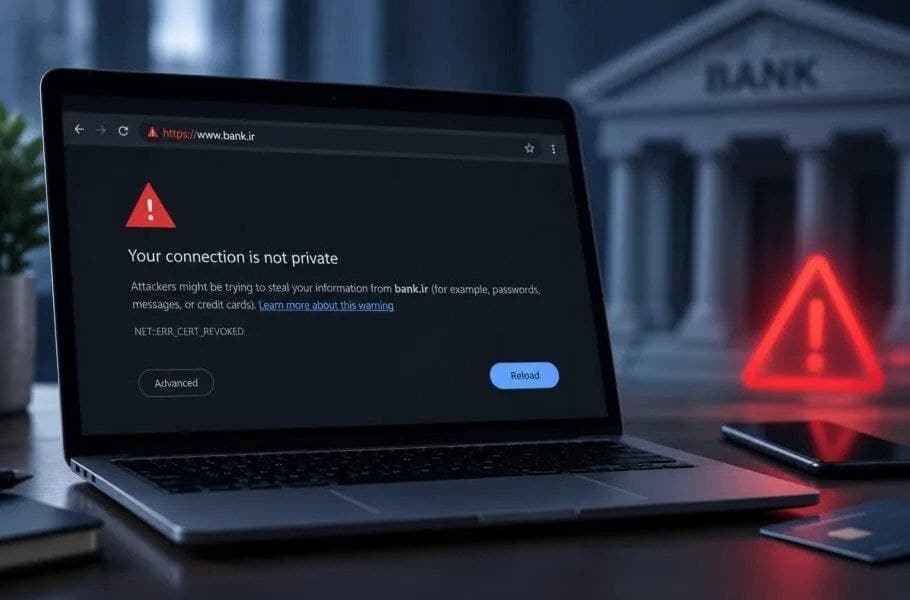
تحریم گواهیهای SSL باعث شده است برخی بانکهای ایرانی برای حفظ دسترسی کاربران، دامنههای خود را تغییر دهند؛ اقدامی که طبق یادداشت خبرنگار، میتواند امنیت کاربران را به خطر بیندازد.

معاون امنیت فناوریهای سایبری مرکز افتا از اجرای طرحی برای تمرکز بودجههای امنیت سایبری دستگاهها و سازمانهای دارای زیرساخت حیاتی خبر داد.

برت جانسون، مجرم سایبری سابق و چهره شناختهشده جرایم اینترنتی، هشدار داده است که هوش مصنوعی با کاهش زمان تحقیق، شناسایی هدف و کشف ضعفها، میتواند به سود مهاجمان سایبری عمل کند.