

هشدار درباره باجافزار Gunra و تهدید آن برای نهادهای دولتی
باجافزار Gunra در سال ۲۰۲۶ توجه نهادهای امنیتی را جلب کرده و با مدل RaaS میتواند سازمانهای مختلف، از جمله نهادهای دولتی و زیرساختهای حیاتی را هدف قرار دهد.
تهیهشده با کمک هوش مصنوعی از منابع ذکرشده · بازبینی و ویرایش: مهدی طالب لو · سیاست تحریریه
باجافزار Gunra Ransomware بهعنوان یکی از تهدیدهایی معرفی شده که در سال ۲۰۲۶ توجه نهادهای امنیتی را به خود جلب کرده است. بر اساس یادداشت خبرنگار، این باجافزار با مدل Ransomware-as-a-Service یا RaaS فعالیت میکند؛ مدلی که به مهاجمان امکان میدهد از زیرساخت آماده آن برای هدف قرار دادن سازمانهای مختلف استفاده کنند.
در این گزارش، نهادهای دولتی و زیرساختهای حیاتی از جمله اهداف احتمالی این تهدید عنوان شدهاند. نکته مهم درباره حملات مرتبط با چنین باجافزارهایی این است که روش حمله تنها به رمزگذاری فایلها محدود نمیشود.
در بسیاری از حملات مدرن، مهاجم ابتدا اطلاعات حساس را سرقت میکند و سپس سیستمها را رمزگذاری میکند. پس از آن، قربانی تهدید میشود که در صورت پرداخت نشدن باج، دادههای سرقتشده منتشر خواهد شد. این روش با عنوان Double Extortion شناخته میشود.
مسیر احتمالی حمله در این نوع عملیات میتواند از دسترسی اولیه آغاز شود و سپس به سرقت اعتبارنامهها، افزایش سطح دسترسی، حرکت جانبی در شبکه، خروج دادهها، رمزگذاری و در نهایت اخاذی برسد.
برای مقابله با چنین حملاتی، در یادداشت بر چند اقدام دفاعی تأکید شده است: وصلهکردن سریع سامانههای در معرض اینترنت، فعالسازی MFA برای VPN و حسابهای ادمین، بخشبندی شبکه، محدود کردن دسترسیهای دارای امتیاز، استفاده از EDR/XDR و SIEM، نگهداری نسخه پشتیبان آفلاین یا تغییرناپذیر، و مانیتور کردن خروج دادهها و حرکت جانبی در شبکه.
مطالب مرتبط
برای ادامه مطالعه
این یادداشتها بر اساس موضوع مشترک، همپوشانی برچسبها و تازگی انتشار انتخاب میشوند.
 تازه
دانلود جعلی Claude در دامنه واقعی claude.ai بدافزار پخش میکند
هکرها با تبلیغات گوگل، کاربران Claude را به صفحههای دانلود جعلی در دامنه واقعی claude.ai میکشانند. ظاهر معتبر صفحهها میتواند شما را به اجرای فرمانی آلوده روی مک یا ویندوز ترغیب کند.
Microsoft Teams؛ هشدار درباره جعل هویت پشتیبانی IT
مهاجمان در Microsoft Teams خودشان را جای نیروهای پشتیبانی IT جا میزنند تا اعتماد کاربران سازمانی را جلب کنند. هدف این پیامهای ظاهراً معتبر، اجرای بدافزار و دسترسی غیرمجاز به شبکه است.
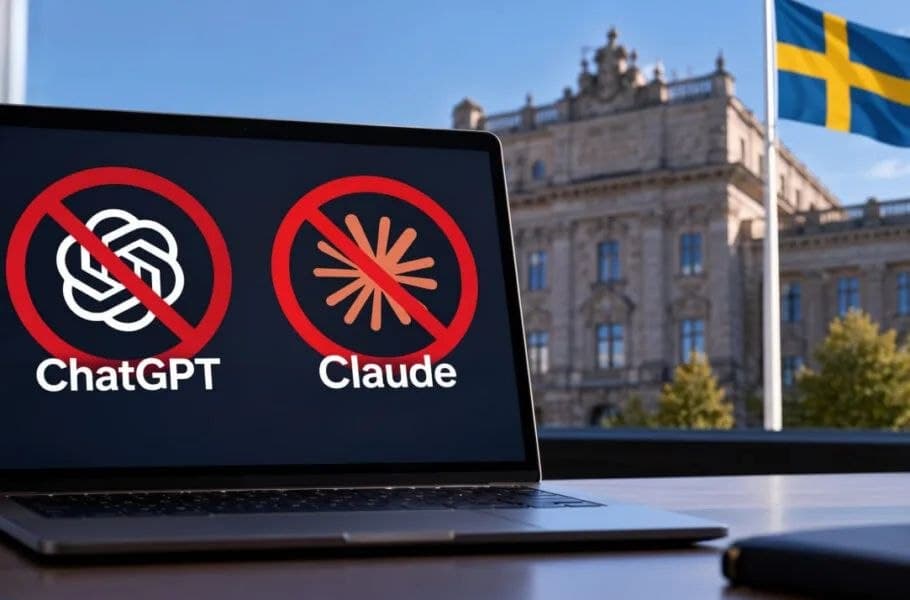
ممنوعیت ChatGPT و Claude برای کارمندان دولت سوئد
کارمندان دولت سوئد دیگر نمیتونن آزادانه از ChatGPT و Claude برای کارهای اداری استفاده کنن. نگرانی اصلی اینه که اطلاعات حساس دولتی روی سرورهای خارجی ذخیره بشه یا از مرزهای دیجیتال اروپا خارج بشه.
دیدگاهها
اولین نفری باش که دیدگاه میذاره