

گروه هکری BYOD به بیماران آسیبدیده پیشنهاد غرامت داد
هکرهای BYOD بعد از قفلکردن سامانههای بیمارستان دانشگاه نیومکزیکو، عذرخواهی کردهاند و میگویند به بیماران آسیبدیده ۲۵۰۰ دلار غرامت میدهند. دانشگاه هم تأکید کرده هیچ امتیازی به مهاجمان نداده است.
تهیهشده با کمک هوش مصنوعی از منابع ذکرشده · بازبینی و ویرایش: مهدی طالب لو · سیاست تحریریه
فهرست مطالب5 بخش
گروه هکری BYOD پس از قفلکردن سامانههای بیمارستان دانشگاه نیومکزیکو، با انتشار یک عذرخواهی رسمی به بیماران آسیبدیده پیشنهاد پرداخت ۲۵۰۰ دلار غرامت داده است. اعضای این گروه میگویند هنگام نفوذ از حساسیت بعضی دستگاهها اطلاع نداشتهاند؛ ادعایی که جزئیات بیشتری درباره آن ارائه نشده است.
#نکات کلیدی
- گروه BYOD سامانههای بیمارستان دانشگاه نیومکزیکو را قفل کرده است.
- این گروه به هر بیمار آسیبدیده پیشنهاد غرامت ۲۵۰۰ دلاری داده است.
- دانشگاه این رخداد را حمله باجافزاری نمیداند و میگوید امتیازی به مهاجمان نداده است.
- همه مراکز درمانی وابسته اکنون بدون وقفه فعالیت میکنند.
- BYOD در یک ماه گذشته دستکم به ۶ مرکز مختلف نفوذ کرده است.
#عذرخواهی و پیشنهاد پرداخت غرامت
BYOD پس از این حمله یک عذرخواهی رسمی منتشر کرده و مدعی شده اعضای گروه در زمان نفوذ، از حساسیت برخی دستگاههای درگیر مطلع نبودهاند. این گروه در ادامه پیشنهاد داده به بیمارانی که از رخداد آسیب دیدهاند، ۲۵۰۰ دلار پرداخت کند.
هنوز مشخص نیست منظور از بیمار آسیبدیده دقیقاً چه کسی است، چه شرایطی برای دریافت این مبلغ وجود دارد و پرداخت احتمالی چگونه انجام خواهد شد. بنابراین فعلاً این موضوع در حد پیشنهاد اعلامشده از سوی مهاجمان است.
#واکنش دانشگاه نیومکزیکو
مقامات دانشگاه نیومکزیکو این رخداد را حمله باجافزاری قلمداد نکردهاند. آنها همچنین تأکید کردهاند که هیچ امتیازی به مهاجمان داده نشده است.
در وضعیت فعلی، تمام مراکز درمانی وابسته بدون وقفه به فعالیت خود ادامه میدهند. برای شما بهعنوان مخاطب، این بخش مهم است؛ چون با وجود قفلشدن سامانهها، فعالیت جاری مراکز درمانی متوقف نشده است.
#سابقه فعالیت گروه BYOD
بر اساس اطلاعات منتشرشده، BYOD طی یک ماه گذشته دستکم به ۶ مرکز مختلف نفوذ کرده است. این گروه پیشتر نیز اطلاعات بیش از ۳۶۰۰ مشتری سرویس Trump Mobile را به سرقت برده بود.
این سابقه نشان میدهد رخداد بیمارستان دانشگاه نیومکزیکو تنها فعالیت منتسب به این گروه در هفتههای اخیر نیست. بااینحال، جزئیات مراکز دیگر و ماهیت نفوذهای انجامشده اعلام نشده است.
#جمعبندی
پیشنهاد غرامت از سوی BYOD، وجه متفاوت این رخداد امنیتی است، اما پرسشهای مهمی درباره شیوه پرداخت و افراد مشمول همچنان بیپاسخ ماندهاند. آنچه فعلاً قطعی است، ادامه فعالیت مراکز درمانی و تأکید دانشگاه بر ندادن امتیاز به مهاجمان است.
مطالب مرتبط
برای ادامه مطالعه
این یادداشتها بر اساس موضوع مشترک، همپوشانی برچسبها و تازگی انتشار انتخاب میشوند.
 تازه
افبیآی TraderTraitor را عامل حمله به بایننس معرفی کرد
افبیآی میگوید گروه TraderTraitor، منتسب به کره شمالی، پشت حمله به بایننس بوده است. حالا از فعالان بازار رمزارز خواسته شده جلوی جابهجایی داراییهای مرتبط را بگیرند.
CVE-2026-98432؛ هشدار به کاربران Go برای وصله هسته لینوکس
اگر سرویس Go شما روی لینوکس اجرا میشه، وقتشه نسخه هسته را جدی بررسی کنید. یک آسیبپذیری در مدیریت اتصالهای TCP میتونه زمینه اجرای کد از راه دور را فراهم کنه.
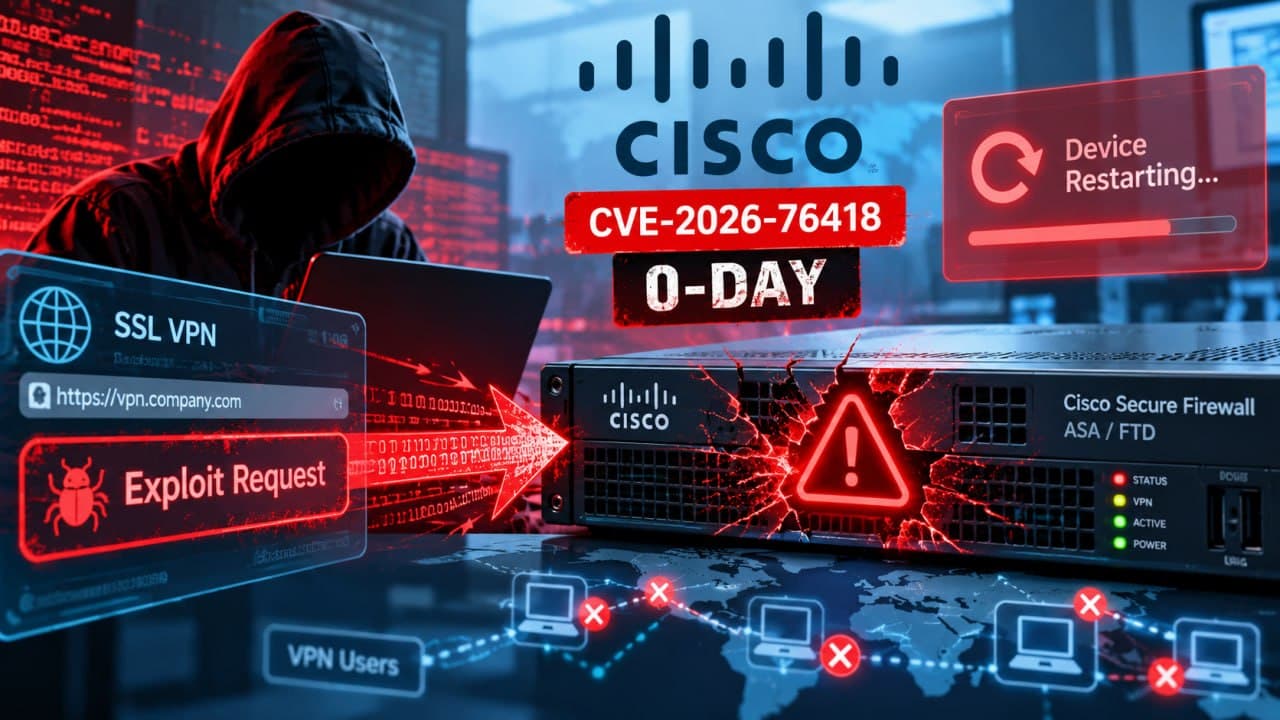
آسیبپذیری روزصفر Cisco؛ حمله بدون احراز هویت به فایروالها
یک نقص روزصفر در بعضی فایروالهای Cisco به مهاجم اجازه میده بدون ورود به VPN، دستگاه رو از دسترس خارج کنه. این آسیبپذیری همین حالا در حملات واقعی استفاده میشه.
دیدگاهها
اولین نفری باش که دیدگاه میذاره