

آسیبپذیری روزصفر Cisco؛ حمله بدون احراز هویت به فایروالها
یک نقص روزصفر در بعضی فایروالهای Cisco به مهاجم اجازه میده بدون ورود به VPN، دستگاه رو از دسترس خارج کنه. این آسیبپذیری همین حالا در حملات واقعی استفاده میشه.
تهیهشده با کمک هوش مصنوعی از منابع ذکرشده · بازبینی و ویرایش: مهدی طالب لو · سیاست تحریریه
فهرست مطالب5 بخش
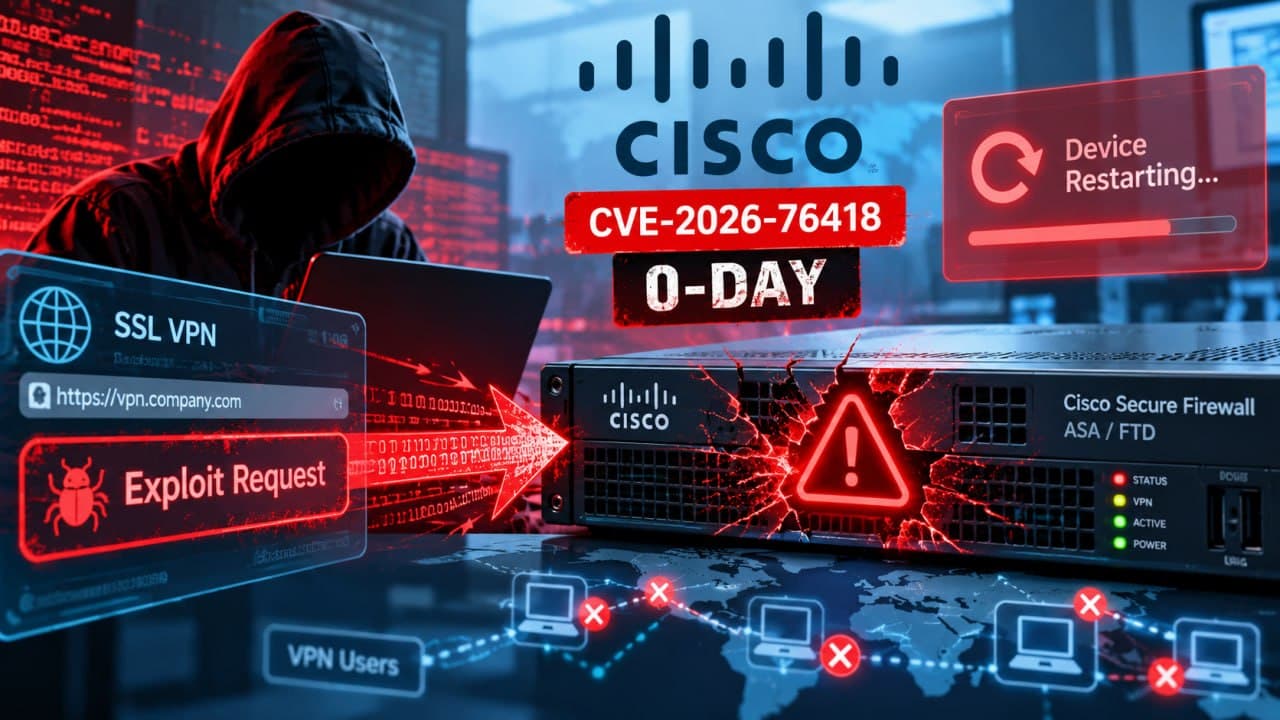
Cisco از شناسایی یک آسیبپذیری روزصفر در دو محصول امنیتی خود خبر داده است؛ نقصی که مهاجم میتواند بدون نام کاربری و رمز عبور از آن برای راهاندازی مجدد فایروال و ایجاد اختلال در ارتباطات استفاده کند. اهمیت ماجرا برای شما اینجاست که Cisco بهرهبرداری واقعی از این آسیبپذیری را نیز تأیید کرده است.
#نکات کلیدی
- آسیبپذیری با شناسه CVE-2026-76418 و امتیاز CVSS ۸٫۶ در سطح شدت High قرار دارد.
- محصولات Cisco Secure Firewall ASA و Cisco Secure Firewall Threat Defense تحت تأثیر هستند.
- مهاجم برای اجرای حمله به نام کاربری، رمز عبور یا ورود موفق به VPN نیاز ندارد.
- حمله موفق میتواند فایروال را Restart یا Reload کند و ارتباطات را مختل سازد.
- Cisco تأیید کرده که مهاجمان در حال بهرهبرداری واقعی از این نقص هستند.
#نقص در سرویس SSL VPN
این آسیبپذیری در سرویس Remote Access SSL VPN قرار دارد و به یک خطای منطقی در پردازش درخواستها مربوط میشود. شرایط آسیبپذیر زمانی شکل میگیرد که Secondary Authentication در Tunnel Group پیکربندی شده باشد.
مهاجم میتواند یک درخواست دستکاریشده را به سرویس SSL VPN بفرستد؛ بدون اینکه نام کاربری یا رمز عبور داشته باشد یا فرایند VPN Login را با موفقیت تکمیل کند. در صورت موفقیت، فایروال بهطور غیرمنتظره راهاندازی مجدد میشود.
#کدام محصولات درگیر هستند؟
Cisco اعلام کرده این نقص دو خانواده از محصولات امنیتی آن را تحت تأثیر قرار میدهد:
- Cisco Secure Firewall ASA
- Cisco Secure Firewall Threat Defense یا FTD
پیامد حمله، اجرای کد یا دسترسی مستقیم به شبکه داخلی توصیف نشده است؛ نتیجه اعلامشده، از دسترس خارج شدن فایروال و اختلال در سرویسهای ارتباطی آن است. چنین رفتاری در دسته حملات منع سرویس قرار میگیرد، چون هدف آن مختلکردن دسترسپذیری دستگاه و ارتباطات وابسته به آن است.
#چرا مدیران شبکه باید آن را جدی بگیرند؟
مهاجم برای شروع حمله نیازی به نفوذ قبلی به شبکه داخلی ندارد. دسترسی به سرویس SSL VPN آسیبپذیر برای ارسال درخواست دستکاریشده کافی است؛ بنابراین وجود این سرویس و نوع پیکربندی احراز هویت آن برای ارزیابی خطر اهمیت دارد.
تأیید بهرهبرداری واقعی نیز نشان میدهد موضوع فقط یک احتمال نظری نیست. مدیران شبکه باید مشخص کنند آیا یکی از محصولات نامبرده را با تنظیمات آسیبپذیر در اختیار دارند و آیا سرویس SSL VPN آن در دسترس است.
#جمعبندی
CVE-2026-76418 یک نقص روزصفر با شدت بالا در فایروالهای Cisco است که میتواند بدون احراز هویت باعث راهاندازی مجدد دستگاه و اختلال ارتباطی شود. اگر زیرساخت شما از ASA یا FTD استفاده میکند، بررسی وضعیت SSL VPN و پیکربندی Secondary Authentication باید جدی گرفته شود.
مطالب مرتبط
برای ادامه مطالعه
این یادداشتها بر اساس موضوع مشترک، همپوشانی برچسبها و تازگی انتشار انتخاب میشوند.
سرقت ادعایی ۱۸ هزار بیتکوین از بایننس و نگرانی بازار
میگن هکرها ۱۸ هزار بیتکوین از بایننس دزدیدهاند و ترس از فروش این داراییها بازار را پایین کشیده. با این حال، هنوز معلوم نیست هکرها اصلاً چه زمانی یا با چه روشی سراغ فروش بروند.
سرقت ادعایی ۶٫۳ میلیارد دلاری از بایننس؛ ردپای TraderTraitor
ظاهراً هکرهای کره شمالی با آلودهکردن کامپیوتر یکی از مهندسان DevOps به داراییهای بایننس دست پیدا کردهاند. نکته مهم این ماجرا این است که مهاجم شاید بدون سرقت مستقیم کلید خصوصی، سامانه امضا را فریب داده باشد.
هک ۶.۳ میلیارد دلاری بایننس؛ واریز و برداشت متوقف شد
بایننس بعد از شناسایی یک رخنه امنیتی، همه واریزها و برداشتهای رمزارزی را موقتاً متوقف کرده. ابعاد مالی این حادثه ۶.۳ میلیارد دلار برآورد شده و اگر تأیید شود، ممکن است به بزرگترین سرقت تاریخ بازار رمزارزها تبدیل شود.
دیدگاهها
اولین نفری باش که دیدگاه میذاره