REA با ۳۰۰ هزار ستاره، مهندسی معکوس با هوش مصنوعی را سادهتر کرد
پروژه متنباز REA با عبور از ۳۰۰ هزار ستاره در گیتهاب، عاملهای هوش مصنوعی را از طریق MCP به دیکامپایلرها متصل میکند؛ ابزاری بحثبرانگیز که سورسکد اصلی را بازنمیگرداند.
فهرست مطالب4 بخش
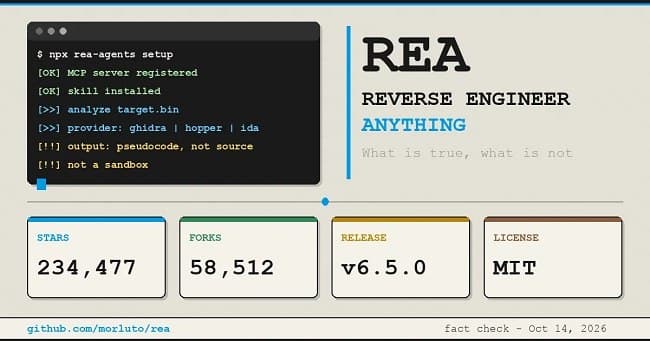
پروژه متنباز «Reverse Engineer Anything» یا REA با عبور از ۳۰۰ هزار ستاره در گیتهاب، به یکی از ابزارهای بحثبرانگیز هوش مصنوعی برای مهندسی معکوس نرمافزار تبدیل شده است. این ابزار فرایند تحلیل عملکرد برنامهها را سادهتر میکند، اما برخلاف برخی برداشتها نمیتواند سورسکد اصلی آنها را بازیابی کند.
#REA چگونه از هوش مصنوعی استفاده میکند؟
ابزار مهندسی معکوس REA خود یک دیکامپایلر جدید نیست. این پروژه با استفاده از پروتکل MCP، پلی میان عاملهای هوش مصنوعی و دیکامپایلرهایی مانند Ghidra و IDA ایجاد میکند.
کاربر قابلیت مشخصی از یک نرمافزار را انتخاب میکند و عامل هوش مصنوعی با فراخوانی ابزارهای لازم در پسزمینه، عملکرد آن را ردیابی میکند. نتیجه تحلیل نیز همراه با آدرسهای حافظه و شواهد فنی در اختیار کاربر قرار میگیرد.
برای بررسی برنامههای تحت وب و اپلیکیشنهای مبتنی بر Electron مانند Notion و Slack، وجود محیط Node.js کافی است. در مقابل، تحلیل برنامههای کامپایلشده با زبانهایی مانند C، C++، Rust و Go مستلزم نصب قبلی ابزارهایی نظیر Ghidra یا IDA Pro است.
#REA سورسکد اصلی را بازیابی نمیکند
هیچ دیکامپایلری، حتی در صورت استفاده از هوش مصنوعی، نمیتواند سورسکد اولیه یک برنامه را بهطور کامل بازگرداند. نام متغیرها، توضیحات داخل کد و بخشی از ساختار مورد نظر برنامهنویس معمولاً هنگام کامپایل بهشکلی غیرقابلبازیابی حذف میشوند.
خروجی REA شامل شبهکد برای درک بهتر منطق برنامه و همچنین کد اسمبلی است. هوش مصنوعی میتواند با اتکا به این اطلاعات نسخه تازهای از کد را بازنویسی کند، اما این فرایند به معنای دستیابی به سورسکد اصلی نرمافزار نیست.
#نگرانیهای امنیتی و حقوقی درباره REA
گسترش چنین ابزارهایی واکنشهای متفاوتی در انجمنهای تخصصی فناوری داشته است. برخی کاربران Hacker News احتمال دادهاند که سهولت بیشتر مهندسی معکوس، شرکتهای بزرگ را به انتقال سریعتر برنامهها به فضای ابری و محدودکردن دسترسی کاربران به فایلهای اجرایی سوق دهد.
شماری از توسعهدهندگان نیز نگراناند که مهندسی معکوس مبتنی بر هوش مصنوعی، کپی غیرقانونی بازیها و برنامهها، دورزدن الزام خرید اشتراک و بهرهبرداری تجاری از دستاوردهای دیگران را آسانتر کند. در مقابل، گروهی این فناوری را نشانه تغییری گستردهتر در جایگاه نرمافزارهای انحصاری میدانند.
سریکانت پانالا، از مدیران AMD، معتقد است صنعت از دورانی که نرمافزار جایگاه اصلی را داشت و سختافزار کالایی مصرفی بود، به دورهای رسیده که سختافزار نقش محوری یافته و نرمافزارهای انحصاری بیش از گذشته قابل جایگزینی شدهاند.
#مرز میان پژوهش و نقض قانون
REA با مجوز متنباز MIT منتشر شده و هدف آن پیشبرد پژوهش، تحلیلهای امنیتی مشروع و بازسازیهای مجاز عنوان شده است. بااینحال، مسئولیت رعایت قوانین و دریافت مجوزهای لازم برای تحلیل هر نرمافزار بر عهده کاربر قرار دارد.
کلورسون سانتوس، بنیانگذار Persistent Intelligence، این حوزه را مرزی مبهم و خاکستری توصیف کرده و درباره عبور از مرزهای اخلاقی آن هشدار داده است.
توسعه REA را برنامهنویسی با نام مستعار morluto بر عهده دارد که هویت واقعی او برای عموم آشکار نیست. او پیشتر فهرست Awesome Reverse Engineering را نیز برای گردآوری ابزارها و منابع آموزشی تحلیل چارچوبها، کدهای باینری، قالبهای فایل و پروتکلها منتشر کرده بود.
منابع خبر
- shahrsakhtafzar.com — منبع اصلیhttps://www.shahrsakhtafzar.com/fa/news/62638-rea-ai-reverse-engineering-tool-gains-300k-github-stars
مطالب مرتبط
برای ادامه مطالعه
این یادداشتها بر اساس موضوع مشترک، همپوشانی برچسبها و تازگی انتشار انتخاب میشوند.
مایکروسافت Defender حفاظت از دسکتاپهای لینوکسی را آغاز کرد
مایکروسافت پشتیبانی Microsoft Defender for Endpoint را به دسکتاپهای لینوکسی گسترش داده تا سازمانها دستگاههای ویندوزی و لینوکسی خود را از یک پنل مرکزی ایمن و مدیریت کنند.
Fardgram؛ کلاینت متنباز تلگرام برای اتصالهای جایگزین
Fardgram یک کلاینت دسکتاپ شخص ثالث تلگرام است که با Tauri 2، React، TypeScript، Rust و TDLib توسعه یافته و بر پشتیبانی پیشرفته از پروکسی و تجربه راستبهچپ تمرکز دارد.
gr.Workflow ساخت گرافیکی جریانهای هوش مصنوعی را ساده میکند
ابزار جدید gr.Workflow در Gradio به توسعهدهندگان امکان میدهد خط لولههای پیچیده هوش مصنوعی را با رابط گرافیکی بسازند، عیبیابی کنند و به API تبدیل کنند.
دیدگاهها
اولین نفری باش که دیدگاه میذاره