هشدار درباره آسیبپذیری بحرانی در نسخههای قدیمی تلگرام دسکتاپ
نسخههای پیش از ۷.۲.۹ تلگرام دسکتاپ بهدلیل آسیبپذیری مرتبط با لینکهای tg:// در معرض خطر سرقت فایلهای محرمانه سیستم قرار دارند.
به کاربران تلگرام دسکتاپ هشدار داده شده است که نسخههای پیش از ۷.۲.۹ این برنامه دارای یک آسیبپذیری بحرانی هستند و باید فوراً بهروزرسانی شوند.
بر اساس یادداشت منتشرشده، این آسیبپذیری به Escape نشدن کاراکتر «;» در لینکهای tg:// و اجرای مستقیم دستورات IPC مربوط است. در نتیجه، مهاجم میتواند تنها با یک کلیک، فایلهای محرمانه سیستم را بدون تأیید کاربر سرقت کند.
در این هشدار، از سشنهای tdata، کلیدهای SSH، سشنهای مرورگر و والتها بهعنوان نمونههایی از دادههایی نام برده شده که ممکن است در معرض سرقت قرار بگیرند.
اقدام فوری توصیهشده، بهروزرسانی سریع کلاینت تلگرام دسکتاپ به نسخه ۷.۲.۹ یا بالاتر است. همچنین توصیه شده کاربران Local Passcode تلگرام را فعال کنند تا دایرکتوری tdata رمزنگاری شود.
در این یادداشت همچنین تأکید شده است که تا زمان انتشار پچ، از کلاینتهای غیررسمی یا تردپارتی استفاده نشود. شناسه این آسیبپذیری CVE-2026-107181 اعلام شده است.
مطالب مرتبط
برای ادامه مطالعه
این یادداشتها بر اساس موضوع مشترک، همپوشانی برچسبها و تازگی انتشار انتخاب میشوند.
گواهی SSL بومی برای ۱۶ بانک فعال شد
بر اساس اعلام مرکز توسعه تجارت الکترونیکی، ۱۶ بانک و مجموعه بانکی مراحل دریافت گواهی SSL بومی را تکمیل کردهاند و ۱۰ بانک دیگر هنوز در مراحل مختلف این فرایند قرار دارند.
باتنت Carbonato میزبانهای Docker را از مسیر تلگرام هدف میگیرد
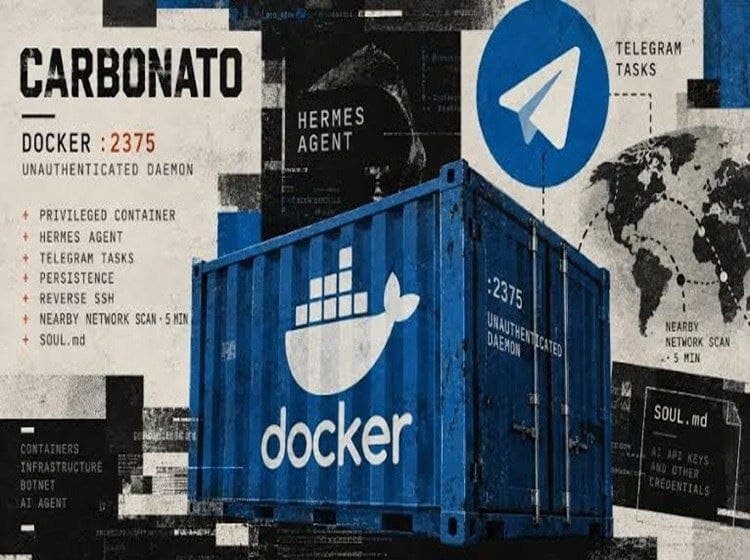
پژوهشگران امنیت سایبری از بدافزار باتنت Carbonato خبر دادهاند که Docker Daemonهای بدون احراز هویت را هدف میگیرد و از تلگرام برای کنترل سیستمهای آلوده استفاده میکند.
حملات پهپادی اوکراین، سرویسهای ابری یاندکس را با اختلال گسترده روبهرو کرد
حملات پهپادی اوکراین به مراکز داده یاندکس در ساسوفو و کلوگا، ترافیک باتهای این شبکه را به ۰.۴ درصد اوج دو هفته اخیر رساند و دستکم ۸۴ سرویس ابری را آفلاین کرد.
دیدگاهها
اولین نفری باش که دیدگاه میذاره