

باتنت Carbonato میزبانهای Docker را از طریق تلگرام هدف میگیرد
پژوهشگران امنیت سایبری از شناسایی بدافزار باتنت Carbonato خبر دادهاند که Docker Daemonهای بدون احراز هویت را هدف قرار میدهد و از تلگرام برای کنترل سیستمهای آلوده استفاده میکند.
تهیهشده با کمک هوش مصنوعی از منابع ذکرشده
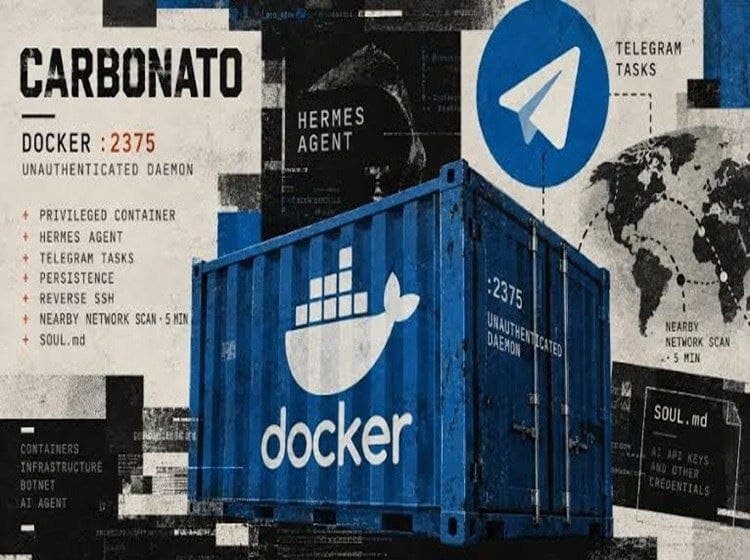
پژوهشگران امنیت سایبری جزئیات بدافزار جدیدی از نوع باتنت با نام Carbonato را منتشر کردهاند؛ بدافزاری که میزبانهای Docker در معرض اینترنت را هدف قرار میدهد.
بر اساس یادداشت منتشرشده، Carbonato با سوءاستفاده از Docker Daemonهای فاقد احراز هویت، چارچوب متنباز هوش مصنوعی Hermes Agent را روی سیستمهای آلوده مستقر میکند. این موضوع نشان میدهد که نقطه ورود حمله، سرویسهای ناایمن Docker است که از طریق اینترنت در دسترس هستند.
پس از نفوذ، این بدافزار دسترسی پایدار و امکان کنترل از راه دور میزبان آلوده را فراهم میکند. همچنین برای گسترش فعالیت خود، شبکههای مجاور را بررسی میکند تا اهداف احتمالی بیشتری را شناسایی کند.
در مرحله بعد، Hermes Agent بهعنوان واسط ارتباطی میان مهاجمان و سیستمهای آلوده به کار گرفته میشود. طبق این گزارش، مهاجمان میتوانند از طریق تلگرام، دستورات خود را به سیستمهای آلوده ارسال کنند.
این گزارش بار دیگر اهمیت ایمنسازی Docker Daemonها و جلوگیری از قرار گرفتن سرویسهای فاقد احراز هویت در معرض اینترنت را برجسته میکند.
منبع: گزارش رسیده از یک منبع خبری
مطالب مرتبط
برای ادامه مطالعه
این یادداشتها بر اساس موضوع مشترک، همپوشانی برچسبها و تازگی انتشار انتخاب میشوند.
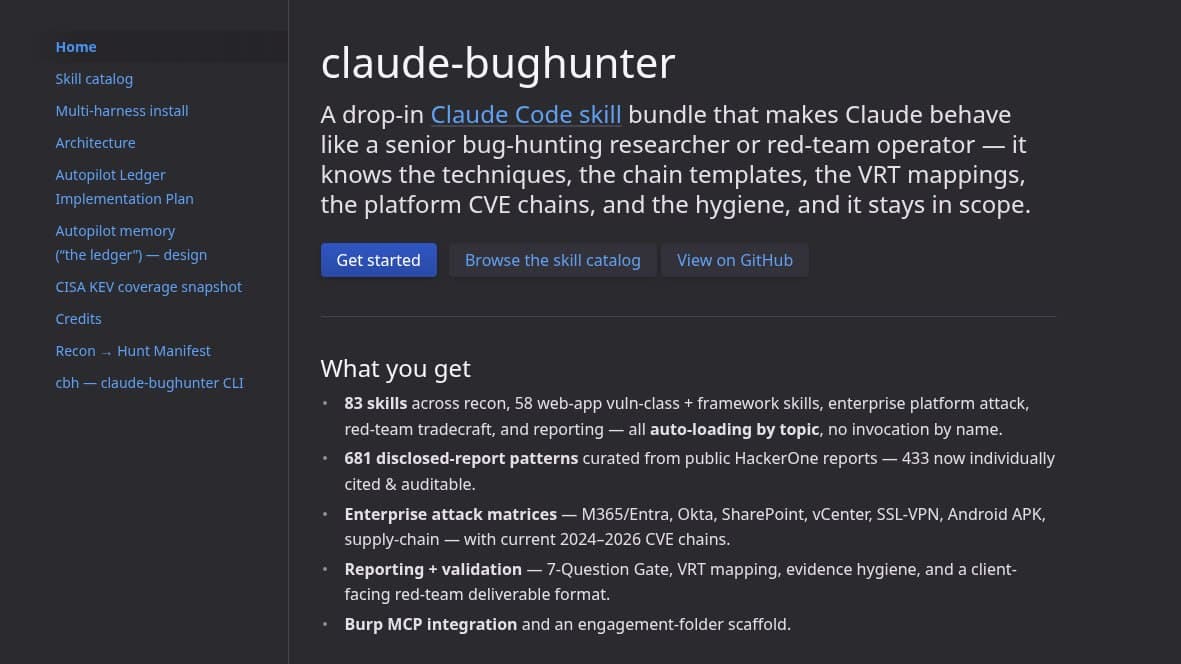
Claude BugHunter با ۸۳ مهارت، شکار باگ را به Claude Code میآورد
Claude BugHunter مجموعهای از مهارتها و الگوهای امنیتی برای Claude Code است که مراحل شناسایی، تحلیل و گزارش باگ را منظمتر میکند. این بسته برای ارزیابیهای مجاز طراحی شده و جای بررسی انسانی را نمیگیرد.
دیدگاهها
اولین نفری باش که دیدگاه میذاره
دیدگاهها پس از بررسی منتشر میشوند. ایمیل شما نمایش داده نمیشود.