آسیبپذیریهای بحرانی PHP؛ توصیه به غیرفعالسازی موقت یک قابلیت
دو آسیبپذیری با شناسههای CVE-2026-109618 و CVE-2026-109619 در PHP گزارش شدهاند که بنابر منبع خبر، میتوانند به مهاجم مهمان امکان دسترسی Shell بدهند.
دو آسیبپذیری بسیار خطرناک با شناسههای CVE-2026-109618 و CVE-2026-109619 در PHP گزارش شدهاند. بر اساس گزارش منتشرشده درباره آسیبپذیریهای PHP، این مشکلات تمامی نسخههای PHP را تحتتأثیر قرار میدهند و ممکن است به مهاجم مهمان امکان دسترسی Shell بدهند.
#انتشار نسخه اصلاحشده PHP
در این گزارش آمده است که بنیاد PHP اعلام کرده نسخه اصلاحشده را حداکثر تا ساعت ۱۷:۳۰ امروز به وقت ایران منتشر خواهد کرد. شماره نسخه اصلاحشده یا جزئیات فنی بیشتری درباره نحوه بهرهبرداری از این آسیبپذیریها در اطلاعات ارائهشده ذکر نشده است.
#راهکار موقت برای کاهش خطر
تا زمان انتشار وصله، به مدیران سامانههای مبتنی بر PHP توصیه شده است قابلیت مربوط به پیشرفت بارگذاری نشستها را در فایل PHP.ini غیرفعال کنند. تنظیم اعلامشده برای این اقدام بهشکل زیر است:
session.upload_progress.enabled = Off
این تغییر بهعنوان راهکاری موقت برای کاهش آسیب احتمالی مطرح شده است. مدیران سرورها باید انتشار نسخه اصلاحشده را دنبال کنند و پس از در دسترس قرار گرفتن آن، برای بررسی و بهروزرسانی سامانههای PHP اقدام کنند.
منابع خبر
- x.com — منبع اصلیhttps://x.com/alisalehiman/status/2112761554747756884?s=20
مطالب مرتبط
برای ادامه مطالعه
این یادداشتها بر اساس موضوع مشترک، همپوشانی برچسبها و تازگی انتشار انتخاب میشوند.
تلگرام اطلاعات یک کاربر را در اختیار مقامات آمریکا گذاشت
اسناد تازه یک پرونده قضایی در آمریکا نشان میدهد تلگرام شماره تلفن، شناسه عددی، آدرس IP و زمان اتصال یک کاربر را در اختیار مقامات قرار داده است.
مایکروسافت Defender حفاظت از دسکتاپهای لینوکسی را آغاز کرد
مایکروسافت پشتیبانی Microsoft Defender for Endpoint را به دسکتاپهای لینوکسی گسترش داده تا سازمانها دستگاههای ویندوزی و لینوکسی خود را از یک پنل مرکزی ایمن و مدیریت کنند.
REA با ۳۰۰ هزار ستاره، مهندسی معکوس با هوش مصنوعی را سادهتر کرد
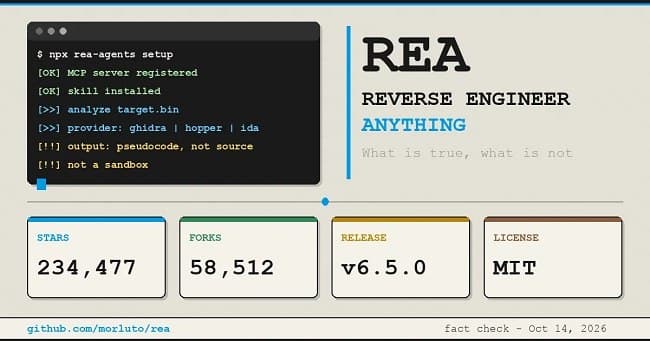
پروژه متنباز REA با عبور از ۳۰۰ هزار ستاره در گیتهاب، عاملهای هوش مصنوعی را از طریق MCP به دیکامپایلرها متصل میکند؛ ابزاری بحثبرانگیز که سورسکد اصلی را بازنمیگرداند.
دیدگاهها
اولین نفری باش که دیدگاه میذاره