

LiteLLM آلوده؛ سرقت اطلاعات با اجرای پایتون حتی بدون فراخوانی کتابخانه
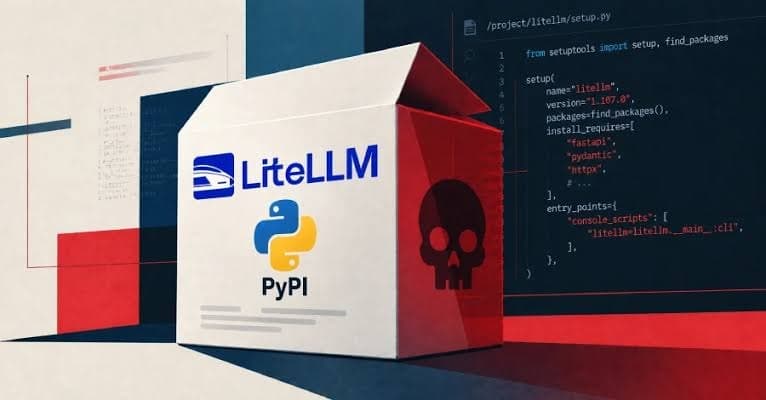
یک نسخه مخرب از LiteLLM پس از دستکاری فرایند انتشار، وارد مخازن رسمی شد و میتواند هنگام اجرای پایتون، حتی بدون فراخوانی کتابخانه، اطلاعات محرمانه را سرقت کند.
فهرست مطالب5 بخش
یک حمله زنجیره تأمین به LiteLLM به انتشار نسخهای آلوده از این ابزار هوش مصنوعی منجر شده است. نکته نگرانکننده برای شما این است که کد مخرب میتواند حتی بدون وارد کردن مستقیم کتابخانه در برنامه، هنگام اجرای پایتون فعال شود و اطلاعات محرمانه سیستم را به سرقت ببرد.
#نکات کلیدی
- یک نسخه مخرب از LiteLLM در جریان حمله زنجیره تأمین منتشر شده است.
- مهاجمان فرایند انتشار نرمافزار را با استفاده از دسترسیهای بهدستآمده دستکاری کردند.
- نسخه آلوده از طریق مخازن رسمی توزیع در دسترس قرار گرفت.
- فعالیت مخرب میتواند بدون فراخوانی مستقیم کتابخانه و هنگام اجرای پایتون آغاز شود.
- خطر اصلی گزارششده، سرقت اطلاعات محرمانه از سیستم است.
#نسخه آلوده چگونه منتشر شد؟
براساس گزارش حمله زنجیره تأمین LiteLLM، مهاجمان پس از دستیابی به سطحی از دسترسی، فرایند انتشار این نرمافزار را تغییر دادند. نتیجه این دستکاری، توزیع نسخه مخرب در مخازنی بود که بهعنوان مسیر رسمی دریافت نرمافزار استفاده میشدند.
در حمله زنجیره تأمین، مهاجم بهجای هدفگرفتن مستقیم هر کاربر، یکی از مراحل تولید یا انتشار نرمافزار را آلوده میکند. در این ماجرا نیز اهمیت موضوع از آنجا بیشتر میشود که نسخه دستکاریشده از مسیر رسمی توزیع شده و ممکن است در نگاه نخست عادی به نظر برسد.
#چرا فعالشدن بدون وارد کردن کتابخانه مهم است؟
طبق اطلاعات منتشرشده، برای شروع فعالیت نسخه آلوده لزوماً نیازی نیست LiteLLM بهطور مستقیم در کد برنامه وارد شود. کد مخرب میتواند همزمان با اجرای محیط پایتون فعال شود؛ بنابراین صرف بررسی فراخوانیهای مستقیم کتابخانه ممکن است برای تشخیص حضور آن کافی نباشد.
این ویژگی برای توسعهدهندگان و مدیران محیطهای پایتون اهمیت زیادی دارد، زیرا دامنه احتمالی بررسی فقط به برنامههایی محدود نمیشود که آشکارا از LiteLLM استفاده میکنند. بااینحال، یادداشت منتشرشده شماره نسخه آلوده، بازه زمانی توزیع و جزئیات اطلاعات هدفگرفتهشده را مشخص نکرده است.
#چه اطلاعاتی هنوز روشن نیست؟
در گزارش کوتاه موجود، جزئیاتی درباره نسخههای دقیق درگیر، شیوه تشخیص آلودگی، دامنه سیستمهای تحت تأثیر یا اقدامات اصلاحی ارائه نشده است. به همین دلیل، برای تصمیمگیری عملی درباره محیطهای پایتون باید اطلاعات تکمیلی و جزئیات فنی انتشار بررسی شود.
#جمعبندی
آلودگی LiteLLM یادآوری میکند که دریافت یک بسته از مخزن رسمی نیز بهتنهایی تضمینکننده سلامت آن نیست. اگر با محیطهای پایتون و ابزارهای هوش مصنوعی کار میکنید، مهمترین نکته این خبر گستردگی احتمالی خطر و امکان فعالشدن کد مخرب بدون فراخوانی مستقیم کتابخانه است؛ هرچند برای ارزیابی دقیق، هنوز به جزئیات فنی بیشتری نیاز داریم.
مطالب مرتبط
برای ادامه مطالعه
این یادداشتها بر اساس موضوع مشترک، همپوشانی برچسبها و تازگی انتشار انتخاب میشوند.
 تازه
دانلود جعلی Claude در دامنه واقعی claude.ai بدافزار پخش میکند
هکرها با تبلیغات گوگل، کاربران Claude را به صفحههای دانلود جعلی در دامنه واقعی claude.ai میکشانند. ظاهر معتبر صفحهها میتواند شما را به اجرای فرمانی آلوده روی مک یا ویندوز ترغیب کند.
 تازه
Microsoft Teams؛ هشدار درباره جعل هویت پشتیبانی IT
مهاجمان در Microsoft Teams خودشان را جای نیروهای پشتیبانی IT جا میزنند تا اعتماد کاربران سازمانی را جلب کنند. هدف این پیامهای ظاهراً معتبر، اجرای بدافزار و دسترسی غیرمجاز به شبکه است.
ممنوعیت ChatGPT و Claude برای کارمندان دولت سوئد
کارمندان دولت سوئد دیگر نمیتونن آزادانه از ChatGPT و Claude برای کارهای اداری استفاده کنن. نگرانی اصلی اینه که اطلاعات حساس دولتی روی سرورهای خارجی ذخیره بشه یا از مرزهای دیجیتال اروپا خارج بشه.
دیدگاهها
اولین نفری باش که دیدگاه میذاره