

FastUnlock؛ اجرای برنامه از صفحه قفل ویندوز بدون رمز عبور
FastUnlock در شرایطی مشخص اجازه میدهد روی برخی رایانههای قفلشده ویندوزی برنامه اجرا شود. این روش به دسترسی فیزیکی نیاز دارد و مهاجم را به سطح مدیر سیستم نمیرساند، اما اتکا به صفحه قفل را زیر سؤال میبرد.
تهیهشده با کمک هوش مصنوعی از منابع ذکرشده
فهرست مطالب۴ بخش
روش تازهای با نام FastUnlock میتواند در شرایطی مشخص، اجرای برنامه روی برخی رایانههای قفلشده ویندوزی را بدون وارد کردن رمز عبور ممکن کند. مهاجم برای استفاده از آن باید به دستگاه دسترسی فیزیکی داشته باشد و دسترسی حاصل نیز محدود است؛ بااینحال، این گزارش یادآوری میکند که صفحه قفل بهتنهایی همیشه مانع دسترسی غیرمجاز نمیشود.
#نکات کلیدی
- FastUnlock امکان اجرای برنامه روی برخی رایانههای قفلشده ویندوزی را فراهم میکند.
- مهاجم باید به دستگاه دسترسی فیزیکی داشته باشد و چند شرط مشخص نیز برقرار باشد.
- دسترسی ایجادشده محدود است و سطح Administrator را در اختیار مهاجم قرار نمیدهد.
- BitLocker در پیکربندیهایی که درایو را با TPM و بدون پین باز میکنند، لزوماً مانع این روش نمیشود.
- تا زمان انتشار گزارش، مایکروسافت وصله یا اطلاعیهای رسمی درباره FastUnlock منتشر نکرده بود.
#FastUnlock چگونه از صفحه قفل عبور میکند؟
طبق گزارش منتشرشده درباره FastUnlock، پژوهشگری با نامهای مستعار MSNightmare و Nightmare Eclipse این روش را منتشر کرده است. شرکت امنیت سایبری ThreatLocker نیز در همان روز آن را بهطور مستقل آزمایش و عملکردش را تأیید کرد.
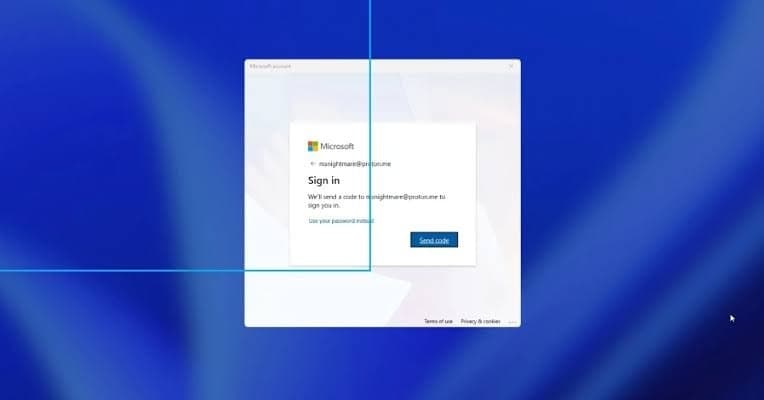
FastUnlock روی همه رایانههای ویندوزی قابل اجرا نیست. مهاجم افزون بر دسترسی فیزیکی، باید بتواند از گزینههای بازیابی موجود در صفحه قفل به یک حساب مایکروسافت دسترسی پیدا کند. این روش از Narrator، صفحهخوان داخلی ویندوز، نیز برای تعامل با صفحه قفل و عبور از محدودیتهای آن بهره میگیرد.
پژوهشگران ThreatLocker در آزمایش خود به محیطی دست یافتند که امکان اجرای برنامهها را فراهم میکرد. این محیط تحت حساب محدود WSIAccount اجرا میشد؛ حسابی که مجوز مدیریتی ندارد. بنابراین، براساس اطلاعات منتشرشده، FastUnlock کنترل کامل سیستم یا دسترسی Administrator را در اختیار مهاجم نمیگذارد.
توضیحات متنی مخزن گیتهاب FastUnlock محدود است و بخش عمده روش در قالب ویدئو نمایش داده شده است. گزارش آزمایش ThreatLocker جزئیات روشنتری درباره نحوه عملکرد آن ارائه میکند.
#چرا BitLocker همیشه مانع این روش نمیشود؟
استفاده از BitLocker لزوماً جلوی FastUnlock را نمیگیرد. در بسیاری از رایانهها، ماژول امنیتی TPM طوری پیکربندی شده است که هنگام روشنشدن دستگاه، درایو رمزگذاریشده را بدون درخواست پین باز کند. در این وضعیت، وقتی صفحه قفل ویندوز نمایش داده میشود، درایو از قبل برای سیستم در دسترس است.
FastUnlock رمزنگاری BitLocker را نمیشکند و کلید آن را نیز استخراج نمیکند. این روش از شرایطی بهره میبرد که سیستم پس از راهاندازی عادی، درایو را بهطور خودکار رمزگشایی کرده است. در نتیجه، رایانهای که روشن مانده و فقط قفل شده است، ممکن است همچنان در معرض این نوع دسترسی قرار داشته باشد.
#کاربران و سازمانها چگونه ریسک را کاهش دهند؟
تا زمان انتشار گزارش، مایکروسافت هیچ وصله یا اطلاعیه رسمی درباره FastUnlock منتشر نکرده بود. فهرست دقیق نسخههای آسیبپذیر ویندوز نیز در دسترس نیست و گزارشی از استفاده عملی این روش در حملات واقعی منتشر نشده است.
برای کاهش ریسک، کاربران و مدیران فناوری اطلاعات میتوانند این اقدامات را در نظر بگیرند:
- دسترسی فیزیکی افراد غیرمجاز به رایانههای حساس را محدود کنند.
- برای BitLocker، درخواست PIN هنگام راهاندازی را بهجای بازگشایی خودکار درایو صرفاً با TPM فعال کنند.
- هنگام دورماندن از دستگاه، آن را کاملاً خاموش کنند یا در حالت Hibernate قرار دهند.
- اطلاعیهها و بهروزرسانیهای بعدی مایکروسافت را پیگیری کنند.
پین راهاندازی BitLocker زمانی مؤثر است که دستگاه هنوز راهاندازی نشده باشد. اگر رایانه روشن باشد و فقط صفحه آن قفل شده باشد، ممکن است درایو پیشتر باز شده باشد؛ به همین دلیل، خاموشکردن کامل یا استفاده از Hibernate برای دستگاههای حساس میتواند ریسک این روش را کاهش دهد.
مطالب مرتبط
برای ادامه مطالعه
این یادداشتها بر اساس موضوع مشترک، همپوشانی برچسبها و تازگی انتشار انتخاب میشوند.
چهار حفره VMware، Cisco، SAP و Apache وارد فهرست KEV شدند
CISA درباره چهار آسیبپذیری در محصولات VMware، Cisco، SAP و Apache هشدار داده است. یکی از حملات نیز به یک گروه جاسوسی سایبری منتسب به چین نسبت داده میشود.
دیدگاهها
اولین نفری باش که دیدگاه میذاره
دیدگاهها پس از بررسی منتشر میشوند. ایمیل شما نمایش داده نمیشود.