

چهار حفره VMware، Cisco، SAP و Apache وارد فهرست KEV شدند
CISA درباره چهار آسیبپذیری در محصولات VMware، Cisco، SAP و Apache هشدار داده است. یکی از حملات نیز به یک گروه جاسوسی سایبری منتسب به چین نسبت داده میشود.
تهیهشده با کمک هوش مصنوعی از منابع ذکرشده
فهرست مطالب۴ بخش
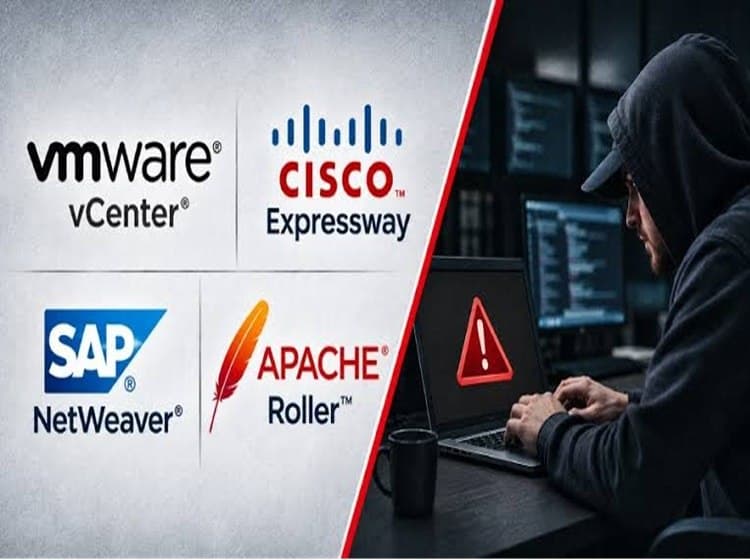
آژانس امنیت سایبری و زیرساخت آمریکا چهار آسیبپذیری در VMware vCenter، Cisco Expressway، SAP NetWeaver و Apache Roller را به فهرست آسیبپذیریهای شناختهشده و مورد سوءاستفاده اضافه کرده است. برای هر چهار نقص وصله منتشر شده و سازمانهای دولتی آمریکا تا ۲۳ نوامبر ۲۰۲۶ فرصت دارند آنها را برطرف کنند.
#نکات کلیدی
- چهار آسیبپذیری در VMware vCenter، Cisco Expressway، SAP NetWeaver و Apache Roller به فهرست KEV اضافه شدهاند.
- سه مورد از این نقصها امتیاز شدت ۹.۸ از ۱۰ دارند.
- گزارشها، بهرهبرداری از نقص vCenter را با فعالیت یک گروه جاسوسی سایبری منتسب به چین مرتبط میدانند.
- مهاجمان با سوءاستفاده از نقص Cisco Expressway به یک سازمان روسی نفوذ کردهاند.
- سازمانهای دولتی آمریکا باید هر چهار آسیبپذیری را تا ۲۳ نوامبر ۲۰۲۶ برطرف کنند.
#چهار آسیبپذیری و وصلههای آنها
بر اساس گزارش مربوط به آسیبپذیریهای اضافهشده به فهرست CISA، نخستین مورد با شناسه CVE-2026-129448 به Apache Roller مربوط است. این نقص با امتیاز ۹.۸، در فرایند پردازش و بازگردانی دادههای غیرقابل اعتماد رخ میدهد. مهاجم از راه دور میتواند بدون احراز هویت و از طریق رابط XML-RPC، کد دلخواه خود را روی سرور اجرا کند. این آسیبپذیری در نوامبر ۲۰۲۶ وصله شده است.
آسیبپذیری دوم با شناسه CVE-2026-76466 و امتیاز ۹.۸، محصولات Cisco Expressway را تحت تأثیر قرار میدهد. این نقص به استفاده از اطلاعات ورود ثابت و از پیش تعریفشده مربوط است. مهاجمی که دسترسی شبکهای و کوکیهای پایدار داشته باشد، میتواند بدون احراز هویت و از طریق سرویس پایگاه داده دستگاههای خوشهای، فرمانهایی با سطح دسترسی Root اجرا کند. Cisco این مشکل را در اکتبر ۲۰۲۶ برطرف کرده است.
مورد سوم، CVE-2025-42884، در SAP NetWeaver Enterprise Portal شناسایی شده و امتیاز ۶.۵ دارد. مهاجم بدون احراز هویت میتواند با تزریق ویژگیهای محیطی JNDI یا دستکاری نشانی مورد استفاده در جستوجوی JNDI، اطلاعات سرور را افشا کند یا تغییر دهد. وصله این نقص در نوامبر ۲۰۲۵ منتشر شده بود.
چهارمین آسیبپذیری با شناسه CVE-2026-123890، یک نقص دور زدن احراز هویت در VMware vCenter با امتیاز ۹.۸ است. مهاجمی که به vCenter دسترسی شبکهای داشته باشد، میتواند از مسیر یا کانالی جایگزین، بدون احراز هویت به سیستم دسترسی پیدا کند. این آسیبپذیری در نوامبر ۲۰۲۶ برطرف شده است.
#نفوذ از طریق Cisco و استقرار درهای پشتی در vCenter
افزودهشدن نقص Cisco Expressway به فهرست KEV پس از انتشار گزارش شرکت امنیتی F6 رخ داد. طبق این گزارش، مهاجمان پس از انتشار کد اثبات مفهوم یا PoC، از آسیبپذیری سوءاستفاده کردند و به یک سازمان روسی راه یافتند. آنها سپس بهصورت جانبی در شبکه حرکت کردند و به اطلاعات حساس دسترسی یافتند. هویت یا وابستگی مهاجمان هنوز مشخص نشده است.
درباره VMware vCenter، گزارشهای منتشرشده از ارتباط حملات با گروه جاسوسی سایبری Armory Castle حکایت دارند؛ گروهی منتسب به چین که پیشتر با شناسه UNC5221 شناخته میشد. گفته میشود این گروه نقص vCenter را همراه با آسیبپذیری دیگری در BeyondTrust Remote Support با شناسه CVE-2026-102764 و امتیاز ۹.۳ به کار گرفته و درهای پشتی اختصاصی مستقر کرده است. طبق این گزارشها، مهاجمان در پی حفظ دسترسی بلندمدت به سامانههای قربانی و سرقت اطلاعات بودهاند.
توسعهدهندگان Apache Roller نیز بهرهبرداری فعال از نقص این نرمافزار را تأیید کردهاند، اما جزئیاتی درباره شیوه حمله یا هویت عاملان منتشر نکردهاند. درباره SAP NetWeaver نیز تاکنون گزارش عمومی مشخصی از چگونگی بهرهبرداری منتشر نشده است.
#مهلت CISA برای رفع آسیبپذیریها
CISA از سازمانهای دولتی آمریکا خواسته است هر چهار آسیبپذیری را حداکثر تا ۲۳ نوامبر ۲۰۲۶ برطرف کنند. این الزام در چارچوب دستورالعمل اجرایی BOD 26-04 و برای اولویتبندی بهروزرسانیهای امنیتی بر اساس میزان ریسک صادر شده است.
برای هر چهار محصول اصلاحیه منتشر شده است؛ بنابراین سازمانهای استفادهکننده میتوانند نسخه نصبشده و وضعیت بهروزرسانی سامانههای خود را بررسی و وصلههای مربوط را اعمال کنند.
مطالب مرتبط
برای ادامه مطالعه
این یادداشتها بر اساس موضوع مشترک، همپوشانی برچسبها و تازگی انتشار انتخاب میشوند.
نقص بحرانی KVM راه دسترسی به حافظه میزبان را باز میکند
یک نقص بحرانی در KVM میتواند حافظه سرور میزبان را در معرض دسترسی مهاجم قرار دهد. میزبانهای AMD که مجازیسازی تودرتو در آنها فعال است، باید در اولویت بهروزرسانی باشند.
دیدگاهها
اولین نفری باش که دیدگاه میذاره
دیدگاهها پس از بررسی منتشر میشوند. ایمیل شما نمایش داده نمیشود.