

هک ۶.۳ میلیارد دلاری بایننس؛ حملهای که با تبلیغ جعلی آغاز شد
یک کلیک روی تبلیغ جعلی دانلود Homebrew، ظاهراً شروع زنجیرهای از نفوذها به بایننس بوده؛ حملهای چندمرحلهای که در نهایت به دسترسی هکرها به کیف پولها رسیده است.
تهیهشده با کمک هوش مصنوعی از منابع ذکرشده
فهرست مطالب۵ بخش
جزئیات منتشرشده از یک حمله سایبری به بایننس نشان میدهد که این نفوذ ظاهراً با کلیک یکی از مهندسان شرکت روی تبلیغی آلوده آغاز شده است. مهاجمان سپس با ترکیب تبلیغ جعلی، مصاحبه شغلی ساختگی و فایل آلوده، به دسترسیهای داخلی این صرافی و کیف پولها رسیدهاند.
#نکات کلیدی
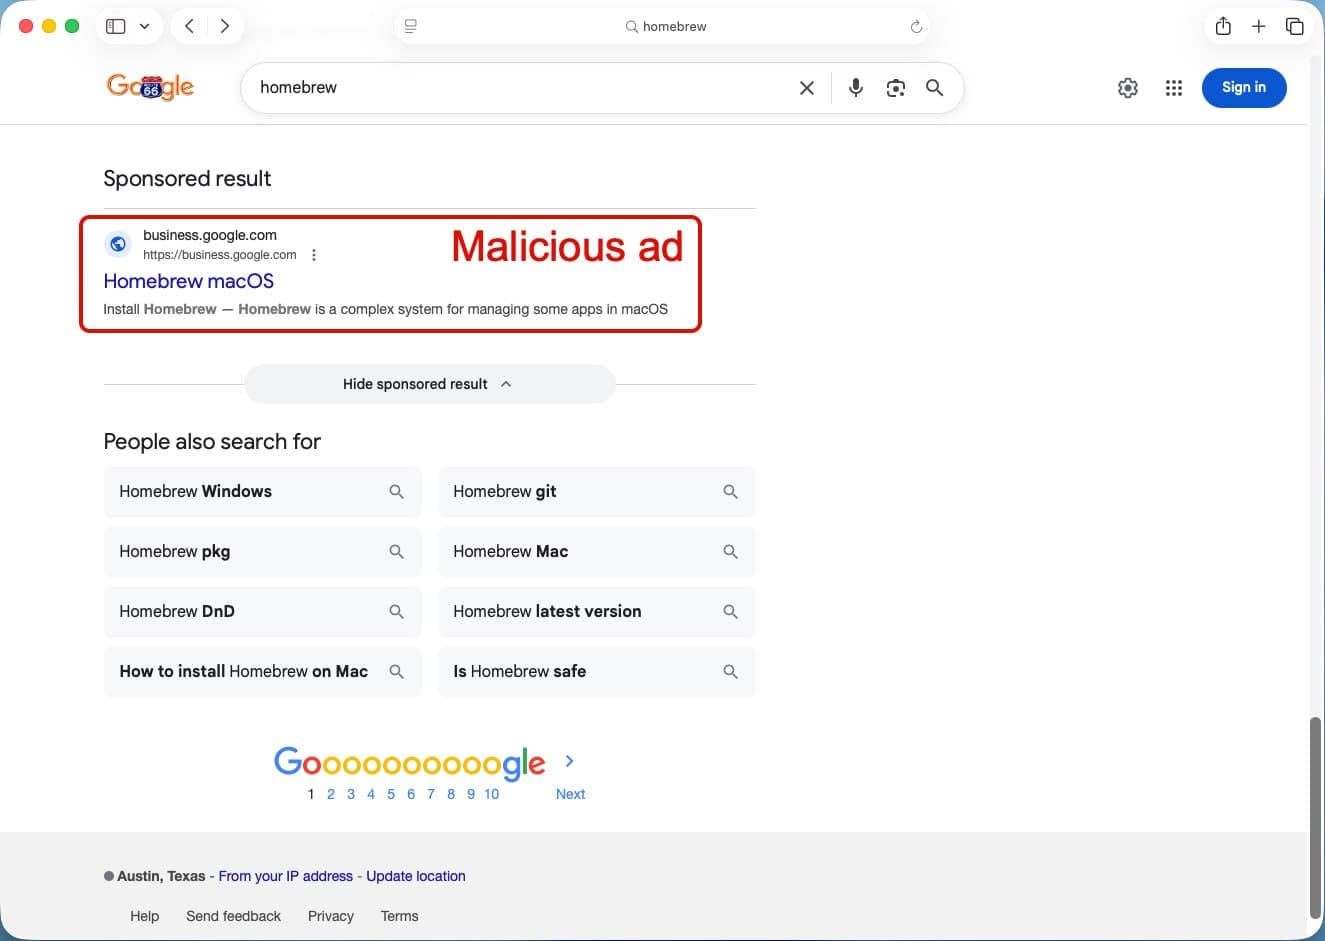
- نقطه آغاز حمله، یک تبلیغ جعلی برای دانلود Homebrew عنوان شده است.
- یکی از مهندسان بایننس روی این تبلیغ آلوده کلیک کرده است.
- چند ماه بعد، مهاجمان مهندس دیگری را با مصاحبه شغلی جعلی هدف گرفتند.
- هکرها با سرقت دسترسیهای داخلی، کد مخرب را در زیرساخت بایننس اجرا کردند.
- رقم مطرحشده برای این هک حدود ۶.۳ میلیارد دلار است.
#حمله چگونه آغاز شد؟
نخستین مرحله حمله، تبلیغی جعلی برای دانلود Homebrew بود؛ ابزاری که برای نصب و مدیریت نرمافزارها استفاده میشود. یکی از مهندسان بایننس با کلیک روی این تبلیغ آلوده، دروازه اولیه نفوذ را باز کرد.
مهاجمان پس از این اتفاق بلافاصله مرحله نهایی حمله را اجرا نکردند. آنها چند ماه صبر کردند و در ادامه، یکی دیگر از مهندسان شرکت را با یک مصاحبه شغلی جعلی و ارسال فایل آلوده هدف قرار دادند.
#نفوذ به زیرساخت داخلی بایننس
هکرها در ادامه توانستند دسترسیهای داخلی را سرقت کنند. طبق اطلاعات منتشرشده، آنها با سوءاستفاده از ابزار هوش مصنوعی بایننس، کد مخرب خود را در زیرساخت شرکت اجرا کردند و در نهایت به کیف پولها دسترسی یافتند.
این روند نشان میدهد که حمله فقط به یک کلیک اشتباه محدود نبوده و چند مرحله پیوسته داشته است:
- هدایت کاربر به تبلیغ آلوده
- هدفگرفتن مهندس دوم با سناریوی استخدام جعلی
- سرقت دسترسیهای داخلی
- اجرای کد مخرب در زیرساخت شرکت
- دستیابی به کیف پولها
#چرا این حمله برای کاربران مهم است؟
این ماجرا یادآوری میکند که حتی زیرساختهای بزرگ نیز میتوانند از مسیر خطای انسانی و مهندسی اجتماعی هدف قرار بگیرند. برای شما، نکته مهم این است که تبلیغهای دانلود نرمافزار و فایلهای ارسالی در فرایندهای استخدامی میتوانند بخشی از یک حمله برنامهریزیشده باشند.
همچنین استفاده مهاجمان از دسترسیهای داخلی و یک ابزار هوش مصنوعی نشان میدهد که آسیب اولیه میتواند به بخشهای حساستر زیرساخت گسترش پیدا کند. در چنین حملهای، صبر و حرکت مرحلهبهمرحله مهاجمان بهاندازه فایل مخرب اهمیت دارد.
#جمعبندی
حمله منتسب به بایننس ظاهراً با یک تبلیغ جعلی شروع شد، اما با ماهها صبر، مصاحبه ساختگی و سرقت دسترسیهای داخلی ادامه یافت. زنجیره اتفاقات نشان میدهد که یک کلیک اشتباه، وقتی با مهندسی اجتماعی هدفمند همراه شود، میتواند پیامدهای بسیار بزرگی داشته باشد.
مطالب مرتبط
برای ادامه مطالعه
این یادداشتها بر اساس موضوع مشترک، همپوشانی برچسبها و تازگی انتشار انتخاب میشوند.
 تازه
گزارش Unit 42: ۸۷ درصد نفوذها چند سطح حمله را درگیر کردهاند
نفوذهای سایبری دیگر معمولاً به یک نقطه محدود نمیمانند؛ گزارش Unit 42 میگوید ۸۷ درصد رخدادهای بررسیشده دستکم دو سطح حمله را درگیر کردهاند.
دیدگاهها
اولین نفری باش که دیدگاه میذاره
دیدگاهها پس از بررسی منتشر میشوند. ایمیل شما نمایش داده نمیشود.