

نقص بحرانی KVM راه دسترسی به حافظه میزبان را باز میکند
یک نقص بحرانی در KVM میتواند حافظه سرور میزبان را در معرض دسترسی مهاجم قرار دهد. میزبانهای AMD که مجازیسازی تودرتو در آنها فعال است، باید در اولویت بهروزرسانی باشند.
تهیهشده با کمک هوش مصنوعی از منابع ذکرشده
فهرست مطالب۴ بخش
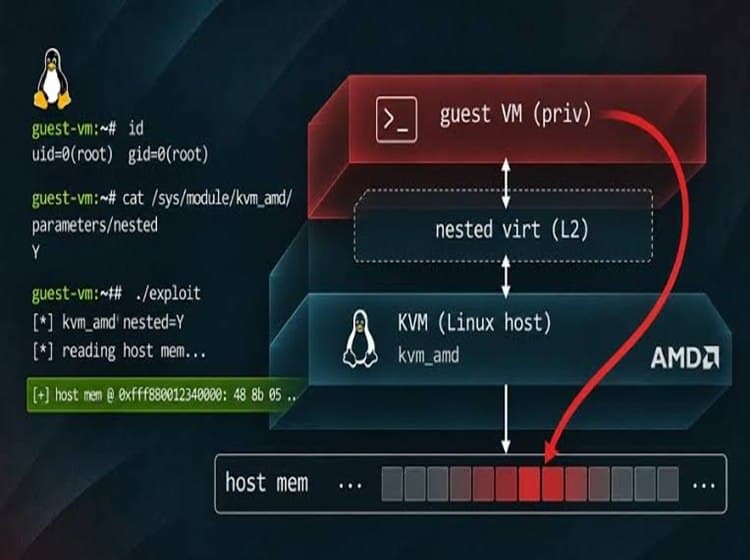
یک آسیبپذیری بحرانی در هایپروایزر KVM لینوکس به مهاجمی که در ماشین مجازی دسترسی ریشه دارد، امکان میدهد به حافظه فیزیکی سرور میزبان دسترسی پیدا کند. این نقص با شناسه CVE-2026-99312 ثبت شده و فقط میزبانهای مجهز به پردازنده AMD را که مجازیسازی تودرتو در آنها فعال است، تحت تأثیر قرار میدهد.
#نکات کلیدی
- مهاجم برای بهرهبرداری باید در ماشین مجازی به دسترسی ریشه رسیده باشد.
- نقص فقط میزبانهای AMD با Nested Virtualization فعال را تحت تأثیر قرار میدهد.
- پژوهشگران در آزمایش روی زیرساخت DigitalOcean به حدود ۱۲۷ گیگابایت از حافظه RAM میزبان دسترسی پیدا کردند.
- اصلاحیه در نسخههای ۷.۳.۵، ۶.۱۸.۶۴ و ۶.۱۲.۱۱۸ هسته لینوکس منتشر شده است.
- بهروزرسانی سیستمعامل داخل ماشین مجازی کافی نیست و وصله باید روی هسته میزبان نصب شود.
#دسترسی به ۱۲۷ گیگابایت از حافظه میزبان
پژوهشگران Terra Security هنگام آزمایش این نقص روی زیرساخت ابری DigitalOcean توانستند از داخل یک ماشین مجازی به حدود ۱۲۷ گیگابایت از حافظه RAM سرور میزبان دسترسی پیدا کنند. این بخش از حافظه ممکن است حاوی اطلاعات ماشینهای مجازی دیگر باشد.
هایپروایزر در حالت عادی حافظه هر ماشین مجازی را از میزبان و سایر ماشینها جدا نگه میدارد. این آسیبپذیری به مهاجم دارای دسترسی ریشه اجازه میدهد از محدوده حافظه اختصاصیافته به ماشین خود عبور کند.
موضوع نصب سریع اصلاحیه پیشتر در هشدار مربوط به آسیبپذیریهای جاوا نیز مطرح شده بود.
#مشکل از کجای KVM میآید؟
ریشه آسیبپذیری به نحوه مدیریت حافظه KVM هنگام بازنشانی ماشین مجازی داخلی برمیگردد. در این فرایند، یک اشارهگر حافظه بهدرستی بهروزرسانی نمیشود و همچنان به بخشی از حافظه آزادشده اشاره میکند.
مهاجم میتواند از این وضعیت برای دستکاری جدول صفحات و دسترسی به صفحات فیزیکی حافظه میزبان استفاده کند. تیم CVE هسته لینوکس شدت این نقص را ۸.۸ از ۱۰ ارزیابی کرده است.
برای بهرهبرداری، سه شرط باید برقرار باشد: پردازنده میزبان از نوع AMD باشد، قابلیت مجازیسازی تودرتو فعال باشد و مهاجم داخل ماشین مجازی دسترسی Root داشته باشد. براساس گزارش منتشرشده، سامانههای مجهز به پردازنده Intel تحت تأثیر این نقص نیستند.
#اصلاحیه و راهکار موقت
اصلاحیه CVE-2026-99312 در نسخههای ۷.۳.۵، ۶.۱۸.۶۴ و ۶.۱۲.۱۱۸ هسته لینوکس منتشر شده است. بااینحال، هنگام افشای آسیبپذیری، توزیعهایی از جمله Debian و Ubuntu و برخی نسخههای Red Hat هنوز این وصله را ارائه نکرده بودند.
مدیران میزبانهای AMD با Nested Virtualization فعال باید هسته سیستمعامل میزبان را بهروزرسانی و سپس سرور را دوباره راهاندازی کنند. نصب بهروزرسانی داخل ماشینهای مجازی مشکل را برطرف نمیکند، زیرا اصلاحیه باید مستقیماً روی هسته میزبان اعمال شود.
تا زمان نصب وصله، میتوان مجازیسازی تودرتو را با تنظیم پارامتر nested=0 در ماژول kvm_amd غیرفعال کرد. این راهکار موقت، امکان اجرای ماشینهای مجازی تودرتو را نیز از بین میبرد.
DigitalOcean اعلام کرده است که سرورهایش را با وصله زنده ایمن کرده و مشتریان Droplet نیازی به انجام اقدام خاصی ندارند. همچنین تا زمان انتشار گزارش، موردی از سوءاستفاده واقعی از این آسیبپذیری اعلام نشده بود.
مطالب مرتبط
برای ادامه مطالعه
این یادداشتها بر اساس موضوع مشترک، همپوشانی برچسبها و تازگی انتشار انتخاب میشوند.
چهار حفره VMware، Cisco، SAP و Apache وارد فهرست KEV شدند
CISA درباره چهار آسیبپذیری در محصولات VMware، Cisco، SAP و Apache هشدار داده است. یکی از حملات نیز به یک گروه جاسوسی سایبری منتسب به چین نسبت داده میشود.
دیدگاهها
اولین نفری باش که دیدگاه میذاره
دیدگاهها پس از بررسی منتشر میشوند. ایمیل شما نمایش داده نمیشود.