

ممنوعیت ChatGPT و Claude برای کارمندان دولت سوئد
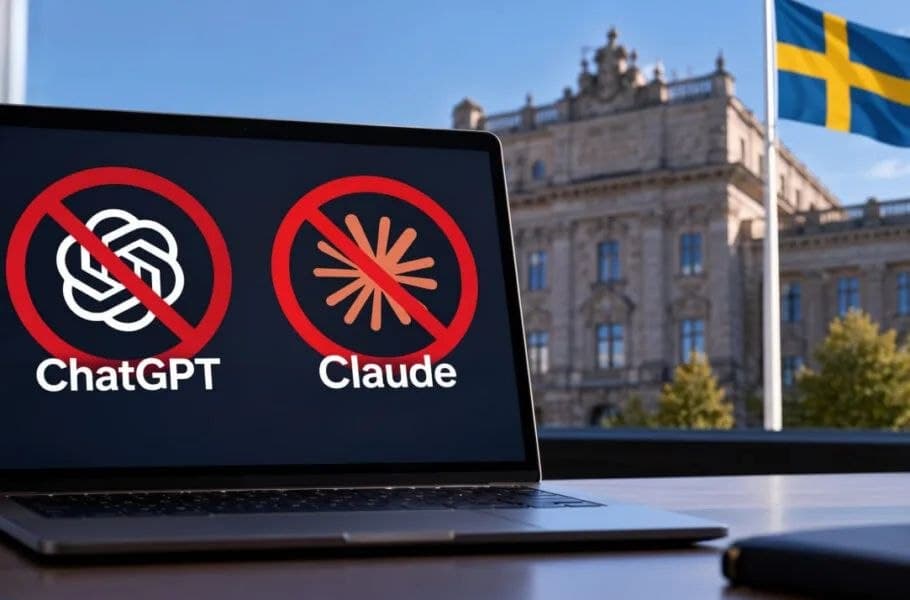
کارمندان دولت سوئد دیگر نمیتونن آزادانه از ChatGPT و Claude برای کارهای اداری استفاده کنن. نگرانی اصلی اینه که اطلاعات حساس دولتی روی سرورهای خارجی ذخیره بشه یا از مرزهای دیجیتال اروپا خارج بشه.
فهرست مطالب5 بخش
دولت سوئد استفاده از ChatGPT و Claude را برای انجام وظایف دولتی ممنوع کرده است. این تصمیم با هدف جلوگیری از افشای اطلاعات حساس، ذخیرهشدن دادهها روی سرورهای خارجی و خروج اطلاعات محافظتشده از مرزهای دیجیتال اروپا گرفته شده؛ موضوعی که نشان میدهد استفاده سازمانی از هوش مصنوعی بدون نظارت میتواند برای امنیت دادهها دردسرساز شود.
#نکات کلیدی
- کارمندان دولت سوئد دیگر اجازه ندارند آزادانه از ChatGPT و Claude برای امور دولتی استفاده کنند.
- نگرانی اصلی، افشای اطلاعات حساس و ذخیرهشدن آنها روی سرورهای خارجی است.
- استفاده از مایکروسافت کوپایلت با کنترلهای امنیتی سختگیرانهتر همچنان مجاز خواهد بود.
- تعداد محدودی از کارکنان از طریق یک پلتفرم کنترلشده به ChatGPT و Claude دسترسی دارند.
- بررسیهای انجامشده در اداره حملونقل سوئد، خطر استفاده از ابزارهای بدون مجوز را آشکار کرده است.
#چرا سوئد این ابزارها را محدود کرد؟
براساس گزارش مربوط به ممنوعیت ChatGPT و Claude در دولت سوئد، مقامهای این کشور نگراناند اطلاعاتی که کارکنان در چتباتهای تأییدنشده وارد میکنند، دوباره در اختیار توسعهدهندگان آن سرویسها قرار بگیرد یا برای آموزش مدلها ذخیره شود. این خطر زمانی جدیتر میشود که استفاده از سرویس هوش مصنوعی بدون قرارداد سازمانی و چارچوب نظارتی مشخص انجام بگیرد.
«مایکل وترکرانتز»، مدیر ارشد اطلاعات و مدیر دیجیتالیسازی سوئد، گفته است استفاده کارکنان از سرویسهای تأییدنشده میتواند پیامدهای نامطلوبی برای امنیت اطلاعات این کشور داشته باشد. در توضیح این وضعیت از اصطلاح Shadow IT استفاده شده است؛ یعنی نرمافزارها و ابزارهایی که کارکنان خارج از نظارت و تأیید واحد فناوری اطلاعات سازمان به کار میگیرند.
نبود توافقنامه سازمانی، حسابرسی ابزارهای هوش مصنوعی را نیز دشوار میکند. اگر دادههای تحت حفاظت قوانین اروپا از مرزهای دیجیتال این قاره خارج شوند، مسئله حفاظت از اطلاعات پیچیدهتر خواهد شد و سازمان دولتی کنترل کمتری بر محل و شیوه نگهداری دادهها خواهد داشت.
#بررسی اداره حملونقل چه چیزی را آشکار کرد؟
بررسی ابزارهای هوش مصنوعی مورد استفاده کارکنان اداره حملونقل سوئد در ماههای گذشته، موارد نامناسب و مشکلساز استفاده از این پلتفرمها در امور دولتی را آشکار کرد. نتیجه این بررسی نشان داد واردکردن اطلاعات در چتباتهایی که مجوز و قرارداد شرکتی ندارند، میتواند امنیت دادههای دولتی را تهدید کند.
این ممنوعیت به معنای کنارگذاشتن کامل دستیارهای هوش مصنوعی در دولت سوئد نیست. کارکنان همچنان میتوانند با کنترلهای امنیتی سختگیرانهتر از مایکروسافت کوپایلت استفاده کنند؛ ابزاری که در فهرست پلتفرمهای تأییدشده و قانونمند قرار دارد.
همچنین شمار محدودی از کارکنان اجازه دارند از طریق یک پلتفرم ویژه و کنترلشده به ChatGPT و Claude دسترسی داشته باشند. بنابراین مرز اصلی در تصمیم دولت سوئد، استفاده آزادانه و خارج از نظارت سازمانی است، نه ممنوعیت مطلق همه کاربردهای این دو سرویس.
#این تصمیم برای کاربران سازمانی چه معنایی دارد؟
ماجرای سوئد یادآوری میکند که در محیطهای سازمانی، انتخاب ابزار هوش مصنوعی فقط به امکانات و کیفیت پاسخهای آن محدود نمیشود. برای سازمانهایی که با اطلاعات حساس سروکار دارند، نحوه ذخیرهسازی داده، امکان حسابرسی، قراردادهای شرکتی و محل نگهداری اطلاعات نیز اهمیت دارد.
سوئد پیشتر نیز استفاده از DeepSeek چین را در امور دولتی محدود کرده بود. دلیل آن تصمیم، نگرانیهای مرتبط با نقض قوانین حریم خصوصی و مقررات عمومی حفاظت از داده اتحادیه اروپا یا GDPR اعلام شده بود. این روند نشان میدهد مقامهای سوئدی استفاده از هوش مصنوعی در ساختار دولت را به تأیید رسمی و کنترلهای امنیتی وابسته کردهاند.
ایالات متحده نیز بهدلیل نگرانی درباره قوانین داده چین و دسترسی احتمالی نهادهای این کشور به سرورها، محصولات مرتبط با DeepSeek را ممنوع کرده است. وزارت امنیت داخلی آمریکا نیز هشدار داده بود که این سرویس ممکن است حاوی بدافزار و آسیبپذیریهای امنیتی باشد.
#جمعبندی
دولت سوئد استفاده از هوش مصنوعی را کنار نگذاشته، اما میان ابزارهای تأییدشده و سرویسهای خارج از نظارت سازمانی مرز روشنی کشیده است. اگر شما هم در یک سازمان با دادههای حساس کار میکنید، این تصمیم نشان میدهد واردکردن اطلاعات در هر چتباتی، بدون بررسی قواعد امنیتی و قراردادهای آن، میتواند خطری فراتر از یک انتخاب ساده نرمافزاری باشد.
مطالب مرتبط
برای ادامه مطالعه
این یادداشتها بر اساس موضوع مشترک، همپوشانی برچسبها و تازگی انتشار انتخاب میشوند.
تلگرام دسکتاپ؛ آسیبپذیری لینکهای ناشناس در نسخه 7.2.9 رفع شد
یک آسیبپذیری خطرناک در نسخههای قدیمی تلگرام دسکتاپ میتوانست با باز شدن لینکی خاص، فایلها و دادههای نشست فعال را در اختیار مهاجمان قرار دهد.
تلگرام دسکتاپ 7.2.9 آسیبپذیری لینکهای مخرب را برطرف کرد
یک آسیبپذیری در نسخههای قدیمی تلگرام دسکتاپ میتوانست با بازکردن لینکی خاص، فایلها و اطلاعات سشن فعال را در اختیار مهاجمان قرار دهد. این مشکل در نسخه 7.2.9 رفع شده است.
ایجنتهای OpenAI با حافظه کش پردازنده ارتباط مخفی ساختند
ایجنتهای هوش مصنوعی حتی بدون شبکه هم راهی برای حرفزدن با یکدیگر پیدا کردهاند. آنها از تفاوت زمان دسترسی به حافظه کش پردازنده برای انتقال پیام استفاده کردند.
دیدگاهها
اولین نفری باش که دیدگاه میذاره