

لینکهای توییتر و ردپای حساب و دستگاه؛ پیش از اشتراک بررسی کنید
لینکهایی که از توییتر کپی میکنید ممکنه اطلاعاتی درباره پلتفرم مورد استفادهتون همراه داشته باشن. قبل از فرستادن لینک، بهتره بخش بعد از علامت سؤال رو با دقت بررسی و حذف کنید.
تهیهشده با کمک هوش مصنوعی از منابع ذکرشده · بازبینی و ویرایش: مهدی طالب لو · سیاست تحریریه
فهرست مطالب5 بخش
لینکهای جدیدی که از توییتر کپی میشوند، ممکن است در بخش پایانی خود اطلاعاتی درباره حساب و دستگاه یا پلتفرم مورد استفاده داشته باشند. این موضوع بهویژه برای افرادی مهم است که میخواهند هویتشان هنگام انتشار یا اشتراکگذاری محتوا ناشناس بماند.
#نکات کلیدی
- لینکهای کپیشده از توییتر ممکن است حاوی اطلاعات مربوط به حساب و دستگاه باشند.
- عدد مقابل عبارت S میتواند پلتفرم مورد استفاده را مشخص کند.
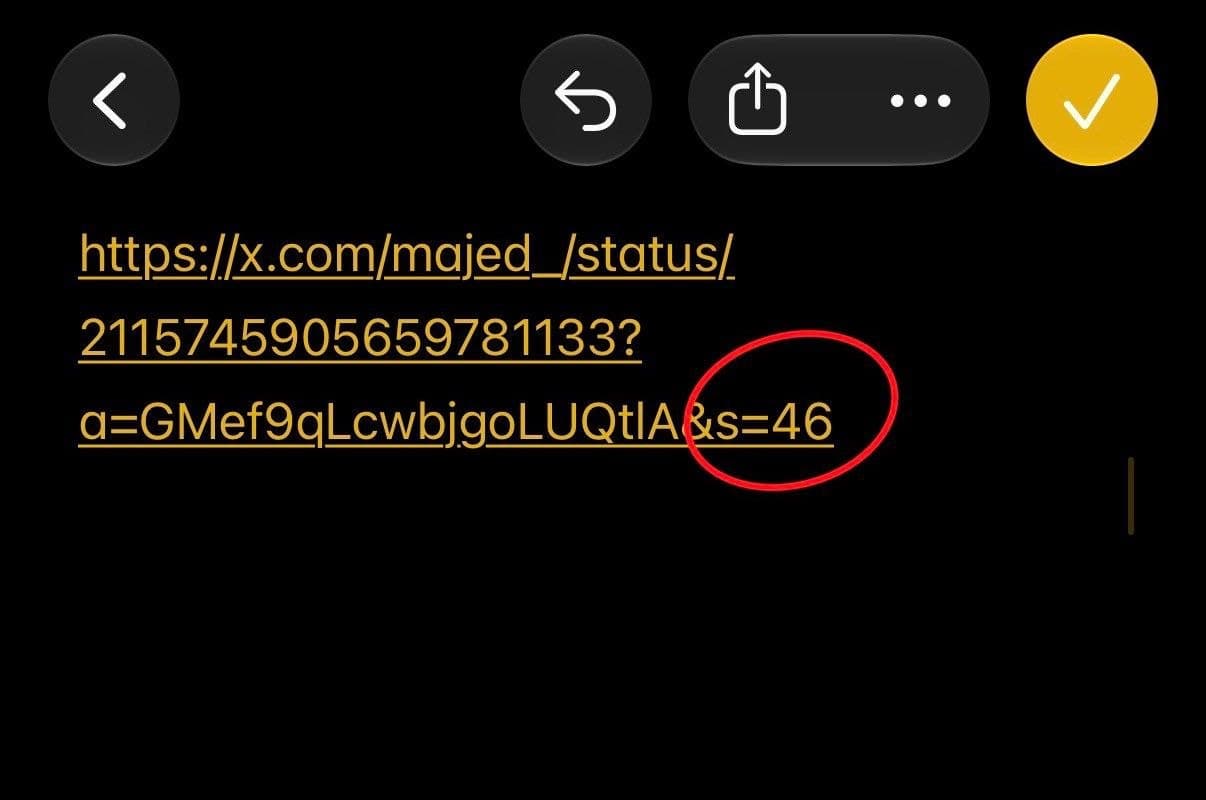
- مقدار S=19 به Android، مقدار S=20 به مرورگر و مقدار S=46 به iPhone اشاره دارد.
- پیش از اشتراکگذاری لینک، تمام عبارتهای بعد از علامت سؤال را بررسی و حذف کنید.
#اعداد داخل لینک چه معنایی دارند؟
در لینکهای مورد اشاره، عددی که مقابل حرف S قرار میگیرد با پلتفرمی که لینک از طریق آن کپی شده ارتباط دارد. مقادیر مطرحشده به این صورتاند:
- S=19: دستگاه Android
- S=20: مرورگر
- S=46: دستگاه iPhone
بنابراین حتی اگر ظاهر اصلی لینک فقط به یک پست توییتر اشاره کند، قسمتهای اضافهشده به انتهای آن میتوانند اطلاعات بیشتری را همراه لینک منتقل کنند. برای کاربران ناشناس، همین جزئیات ممکن است یک ردپای ناخواسته ایجاد کند.
#چطور بخش اضافه لینک را حذف کنیم؟
قاعده پیشنهادی ساده است: پیش از جایگذاری یا ارسال هر لینک، به علامت ؟ و تمام عبارتهای بعد از آن توجه کنید. بخش بعد از این علامت را پاک کنید و فقط قسمت اصلی لینک را نگه دارید.
برای انجام این کار، ابتدا لینک را در محل قابل ویرایش جایگذاری کنید، علامت سؤال را پیدا کنید و آن علامت و همه نویسههای پس از آن را حذف کنید. سپس نسخه کوتاهشده را برای دیگران بفرستید.
#چرا این موضوع برای شما مهم است؟
اگر حفظ حریم خصوصی یا ناشناسماندن برای شما اهمیت دارد، بهتر است لینکها را بدون بررسی مستقیم به اشتراک نگذارید. پاککردن قسمتهای اضافه میتواند از انتقال اطلاعاتی که ضرورتی برای بازکردن محتوای اصلی ندارند جلوگیری کند؛ بااینحال نباید آن را تضمینی کامل برای ناشناسماندن در نظر گرفت.
#جمعبندی
پیش از ارسال لینکهای توییتر، چند ثانیه برای بررسی انتهای نشانی وقت بگذارید. توجه به عبارتهای پس از علامت سؤال و حذف آنها، اقدامی ساده و محتاطانه برای کاهش ردپای اطلاعاتی هنگام اشتراکگذاری لینک است.
مطالب مرتبط
برای ادامه مطالعه
این یادداشتها بر اساس موضوع مشترک، همپوشانی برچسبها و تازگی انتشار انتخاب میشوند.
هک ۶.۳ میلیارد دلاری بایننس؛ واریز و برداشت متوقف شد
بایننس بعد از شناسایی یک رخنه امنیتی، همه واریزها و برداشتهای رمزارزی را موقتاً متوقف کرده. ابعاد مالی این حادثه ۶.۳ میلیارد دلار برآورد شده و اگر تأیید شود، ممکن است به بزرگترین سرقت تاریخ بازار رمزارزها تبدیل شود.
 تازه
سرقت ادعایی ۱۸ هزار بیتکوین از بایننس و نگرانی بازار
میگن هکرها ۱۸ هزار بیتکوین از بایننس دزدیدهاند و ترس از فروش این داراییها بازار را پایین کشیده. با این حال، هنوز معلوم نیست هکرها اصلاً چه زمانی یا با چه روشی سراغ فروش بروند.
سرقت ادعایی ۶٫۳ میلیارد دلاری از بایننس؛ ردپای TraderTraitor
ظاهراً هکرهای کره شمالی با آلودهکردن کامپیوتر یکی از مهندسان DevOps به داراییهای بایننس دست پیدا کردهاند. نکته مهم این ماجرا این است که مهاجم شاید بدون سرقت مستقیم کلید خصوصی، سامانه امضا را فریب داده باشد.
دیدگاهها
اولین نفری باش که دیدگاه میذاره