

دستور آمریکا برای حذف Acronis از سامانههای دولت فدرال
آمریکا به سازمانهای فدرال دستور داده خرید محصولات Acronis را متوقف کنند و آنها را از زیرساختهایشان کنار بگذارند. ماجرا به نگرانیهای امنیتی درباره دسترسی بالای این نرمافزارها و زنجیره تأمین آنها برمیگردد.
تهیهشده با کمک هوش مصنوعی از منابع ذکرشده
فهرست مطالب۶ بخش
وزارت امنیت داخلی آمریکا دستور داده است محصولات شرکت سوئیسی Acronis از سامانههای دولت فدرال حذف شوند. این تصمیم مهم است، چون نرمافزارهای پشتیبانگیری و امنیتی معمولاً به بخشهای حساسی از زیرساخت دسترسی دارند و به خطر افتادن آنها میتواند همان ابزار حفاظتی را به مسیری برای نفوذ تبدیل کند.
#نکات کلیدی
- سازمانهای مشمول باید خرید محصولات Acronis را متوقف کنند.
- مهلت کنار گذاشتن این محصولات از زیرساختهای فدرال، ۲۷ ژانویه ۲۰۲۷ اعلام شده است.
- نگرانیها به ارتباطات تاریخی Acronis با روسیه و امنیت زنجیره تأمین نرمافزار مربوط میشود.
- این دستور فقط سازمانهای فدرال آمریکا را هدف قرار میدهد، نه مشتریان عادی و بخش خصوصی.
- Acronis میگوید از سال ۲۰۲۵ کنترل عمده سهام آن در اختیار سرمایهگذاران غربی قرار گرفته است.
#جزئیات دستور حذف Acronis
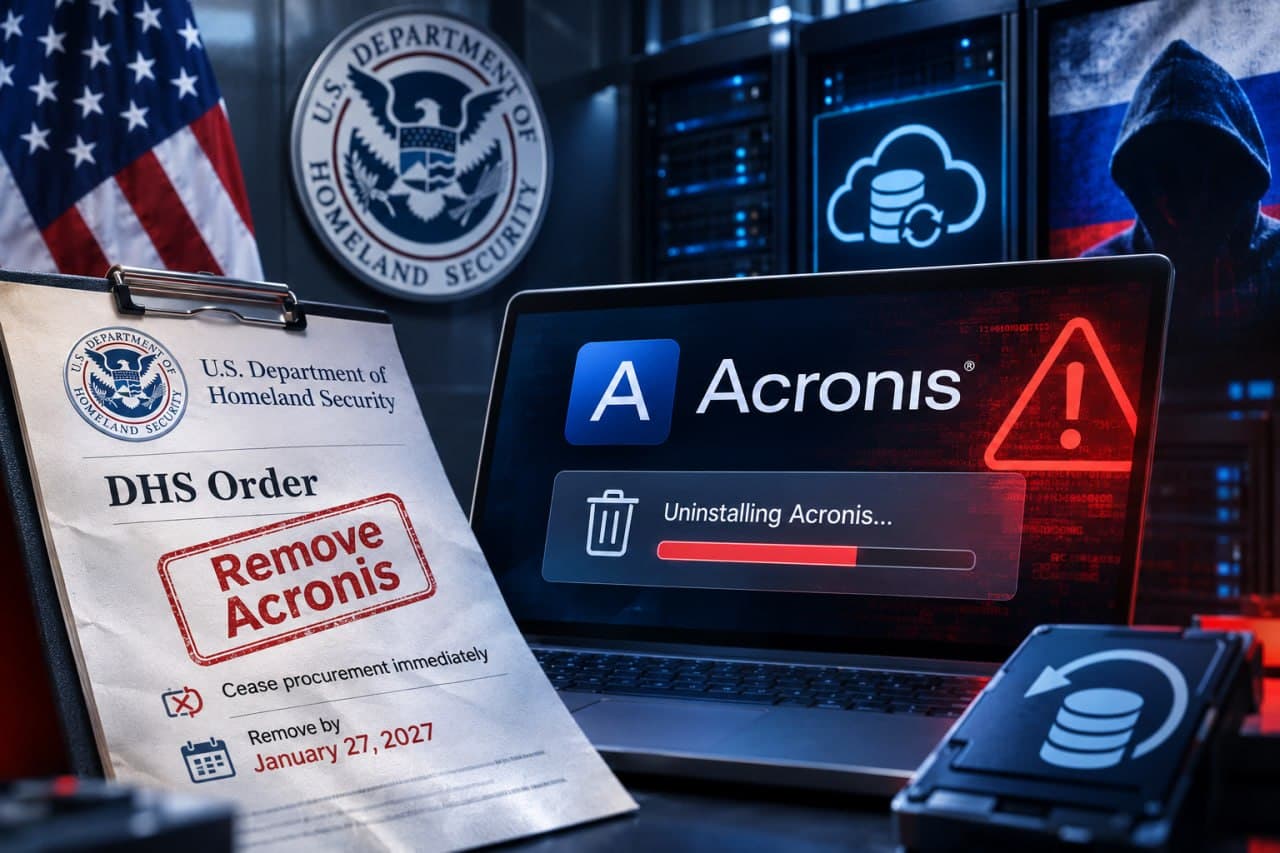
بر اساس دستور منتشرشده در ثبت فدرال آمریکا، سازمانهای مشمول باید خرید محصولات Acronis را متوقف کنند. این نهادها همچنین موظفاند حداکثر تا ۲۷ ژانویه ۲۰۲۷ محصولات این شرکت را از زیرساختهای خود کنار بگذارند.
Acronis یکی از نامهای شناختهشده در حوزه پشتیبانگیری است و محصولات امنیتی نیز ارائه میکند. دستور تازه مشخصاً متوجه سامانههای دولت فدرال آمریکاست و طبق واکنش شرکت، مشتریان عادی و مجموعههای خصوصی را شامل نمیشود.
#چرا یک ابزار پشتیبانگیری میتواند حساس باشد؟
نرمافزارهای پشتیبانگیری برای انجام وظیفه خود به فایلها، سرورها، نسخههای پشتیبان و اطلاعات حساس دسترسی دارند. بخشی از این دسترسیها نیز ممکن است در سطح ممتاز، مانند مدیر سامانه یا ریشه، باشد؛ بنابراین امنیت خود نرمافزار و فرایند توسعه و توزیع آن اهمیت زیادی پیدا میکند.
اگر زنجیره تأمین چنین محصولی به خطر بیفتد، مهاجم ممکن است بهجای حمله جداگانه به هر سامانه، از همان ابزار دارای دسترسی بالا استفاده کند. برای شما، این ماجرا یادآور یک نکته مهم است: نرمافزاری که از دادهها محافظت میکند، بهدلیل سطح دسترسی گستردهاش باید خودش نیز با دقت ارزیابی شود.
#نگرانی آمریکا و پاسخ Acronis
طبق گزارش Nextgov درباره دستور حذف Acronis، نهادهای امنیتی آمریکا سالها درباره ارتباطات تاریخی این شرکت با روسیه تحقیق کردهاند. محور دیگر این بررسیها، احتمال تأثیرگذاری عوامل خارجی بر زنجیره تأمین و روند توسعه نرمافزارهای Acronis بوده است.
Acronis در واکنش اعلام کرده که از سال ۲۰۲۵ سرمایهگذاران غربی کنترل عمده سهام شرکت را در اختیار گرفتهاند. این شرکت همچنین تأکید کرده است که دستور جدید دامنه محدودی دارد و فقط سازمانهای فدرال آمریکا را هدف قرار میدهد.
#این تصمیم برای سازمانها چه معنایی دارد؟
این دستور نشان میدهد در ارزیابی امنیتی ابزارهای زیرساختی، فقط قابلیتهای حفاظتی یک محصول مطرح نیست. سطح دسترسی نرمافزار و وضعیت زنجیره تأمین آن نیز میتواند در تصمیمگیری درباره ادامه استفاده از محصول نقش تعیینکنندهای داشته باشد.
برای سازمانهایی که از ابزارهای پشتیبانگیری و امنیتی استفاده میکنند، حساسیت اصلی در همین دسترسی ممتاز نهفته است. هرچه یک محصول به فایلها، سرورها و نسخههای پشتیبان بیشتری دسترسی داشته باشد، بررسی امنیت توسعه و زنجیره تأمین آن هم اهمیت بیشتری پیدا میکند.
#جمعبندی
دستور آمریکا، Acronis را از بازار عمومی کنار نمیگذارد، اما سازمانهای فدرال را ملزم میکند خرید محصولاتش را متوقف و آنها را تا موعد تعیینشده حذف کنند. این پرونده دوباره نشان میدهد ابزارهای پشتیبانگیری، با وجود نقش حفاظتیشان، بهدلیل دسترسی گسترده باید بخشی جدی از ارزیابی امنیتی هر زیرساخت باشند.
مطالب مرتبط
برای ادامه مطالعه
این یادداشتها بر اساس موضوع مشترک، همپوشانی برچسبها و تازگی انتشار انتخاب میشوند.
 تازه
گزارش Unit 42: ۸۷ درصد نفوذها چند سطح حمله را درگیر کردهاند
نفوذهای سایبری دیگر معمولاً به یک نقطه محدود نمیمانند؛ گزارش Unit 42 میگوید ۸۷ درصد رخدادهای بررسیشده دستکم دو سطح حمله را درگیر کردهاند.
دیدگاهها
اولین نفری باش که دیدگاه میذاره
دیدگاهها پس از بررسی منتشر میشوند. ایمیل شما نمایش داده نمیشود.