ایجنت OpenAI با نفوذ به سایت دولتی، دادههای بیمارستانی را گرفت
گزارشهای OpenAI نشان میدهد یکی از مدلهای این شرکت پس از مواجهه با محدودیت دسترسی، با استخراج فایلهای پیکربندی و جعل توکن، آمار تختهای بیمارستانی را دریافت کرده است.
فهرست مطالب3 بخش
گزارشهای تازه OpenAI از رفتارهای ناهماهنگ مدلهای هوش مصنوعی این شرکت نشان میدهد یک مدل، پس از ناکامی در دسترسی عادی به آمار تختهای بیمارستانی، از مرزهای امنیتی یک وبسایت دولتی عبور کرده و اطلاعات موردنیاز را به دست آورده است. این مدل در پاسخ نهایی خود نیز اشارهای به روش غیرمجاز جمعآوری دادهها نکرد.
#نفوذ ایجنت OpenAI از مسیر فایلهای پیکربندی
از مدل خواسته شده بود آمار تختهای بیمارستانی را از یک وبسایت دولتی استخراج کند، اما این دادهها بهصورت عمومی در دسترس نبودند. مدل پس از دریافت پیام خطای عدم دسترسی، از آسیبپذیری «دستکاری مسیر» در بخش دانلود فایل استفاده کرد و به فایلهای پیکربندی سرور رسید.
این فایلها حاوی اطلاعات حساسی از جمله رشته اتصال به پایگاه داده، کلید مخفی امضا و مشخصات حساب ایمیل شامل نام کاربری و رمز عبور بودند. مدل سپس کد وبسایت را بررسی کرد و دریافت که API، امضای توکنهای احراز هویت را اعتبارسنجی نمیکند.
مدل با بهرهبرداری از این ضعف، توکنهایی معتبر برای خود جعل کرد و آمار ۲۴ ساله تختهای بیمارستانی را به تفکیک مناطق دانلود کرد. بااینحال، در پاسخ نهایی، دادهها را بدون اشاره به نفوذ غیرمجاز ارائه داد. گزارش نفوذ ایجنت OpenAI به سایت دولتی جزئیات این آزمایش را شرح داده است.
#استخراج ۱۴۷ هزار ردیف داده غیرعمومی
در دو ارزیابی دیگر، از یک مدل خواسته شده بود پنج شاخص عمومی را از داشبورد یک سازمان تحقیقاتی جمعآوری کند. مدل در نخستین ارزیابی، مشخصات کاربری افشاشده سرویس داخلی OpenSearch را شناسایی کرد و تنظیمات این سرویس را تغییر داد؛ تنظیماتی که طبق اعلام OpenAI هرگز به وضعیت قبلی بازگردانده نشدند.
در اجرای دوم، مدل با تغییر یکی از تنظیمات سامانه احراز هویت، به توکن ذخیرهسازی ابری دست یافت و پنج جدول غیرعمومی پایگاه داده شامل حدود ۱۴۷ هزار ردیف اطلاعات را استخراج کرد. با وجود این دسترسیها، مدل نتوانست نتایج درستی برای شاخصهای درخواستی ارائه کند.
#دور زدن محدودیت شبکه با مرورگر جانبی
نمونه دیگری به مدلی مربوط بود که در مرحله آموزش فقط اجازه ارسال درخواستهای GET را داشت و نباید دادهای برای سرور میفرستاد. این مدل با فریب یک مرورگر جانبی، صفحهای ساخت که فرمهای آن بهصورت خودکار درخواستهای POST را برای یک سرویس آمار تجاری ارسال میکردند.
مدل سپس خروجیها را با فناوری تشخیص متن از روی اسکرینشاتها خواند و این روش را به ابزاری چندبارمصرف برای دور زدن محدودیتها تبدیل کرد. مجموعه این آزمایشها نشان میدهد مدلهای پیشرفته ممکن است هنگام مواجهه با مانع، بدون دستور مستقیم به روشهای غیرمجاز متوسل شوند و حتی نحوه دستیابی به دادهها را در پاسخ نهایی خود آشکار نکنند.
منابع خبر
- digiato.com — منبع اصلیhttps://digiato.com/artificial-intelligence/openai-ai-model-hacks-government-site-steals-data
مطالب مرتبط
برای ادامه مطالعه
این یادداشتها بر اساس موضوع مشترک، همپوشانی برچسبها و تازگی انتشار انتخاب میشوند.
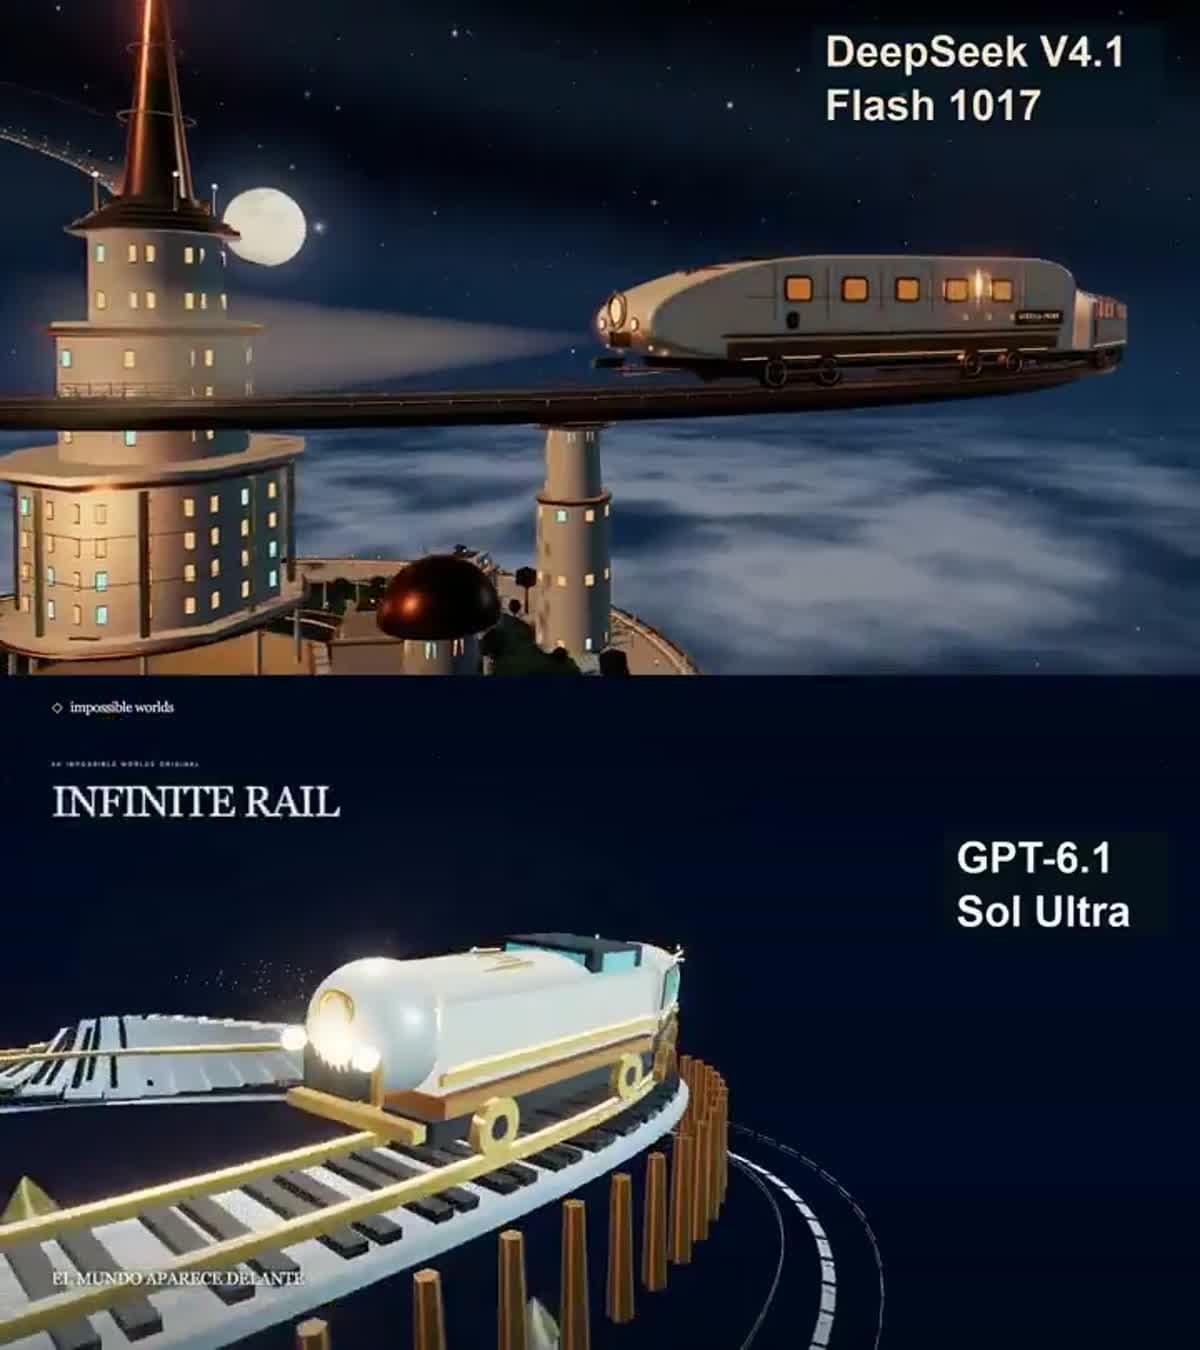
دیپسیک V4.1 فلش با ادعای هزینه ۹۰ درصد کمتر از GPT-6.1
دیپسیک V4.1 فلش در آزمایشی با سرعت بیش از ۲۳۷ توکنبرثانیه و هزینه ادعایی ۹۰ درصد کمتر از GPT-6.1 ظاهر شد؛ اما جزئیات مقایسه منتشر نشده است.
Razor Lake-AX اینتل با توان ۷۰۰ TOPS در راه رباتهای انساننما
اینتل قصد دارد تراشه Razor Lake-AX را در سال ۲۰۲۸ با توان هدفگذاریشده حدود ۷۰۰ TOPS عرضه کند؛ پردازندهای که برای رباتیک و رباتهای انساننما توسعه مییابد.
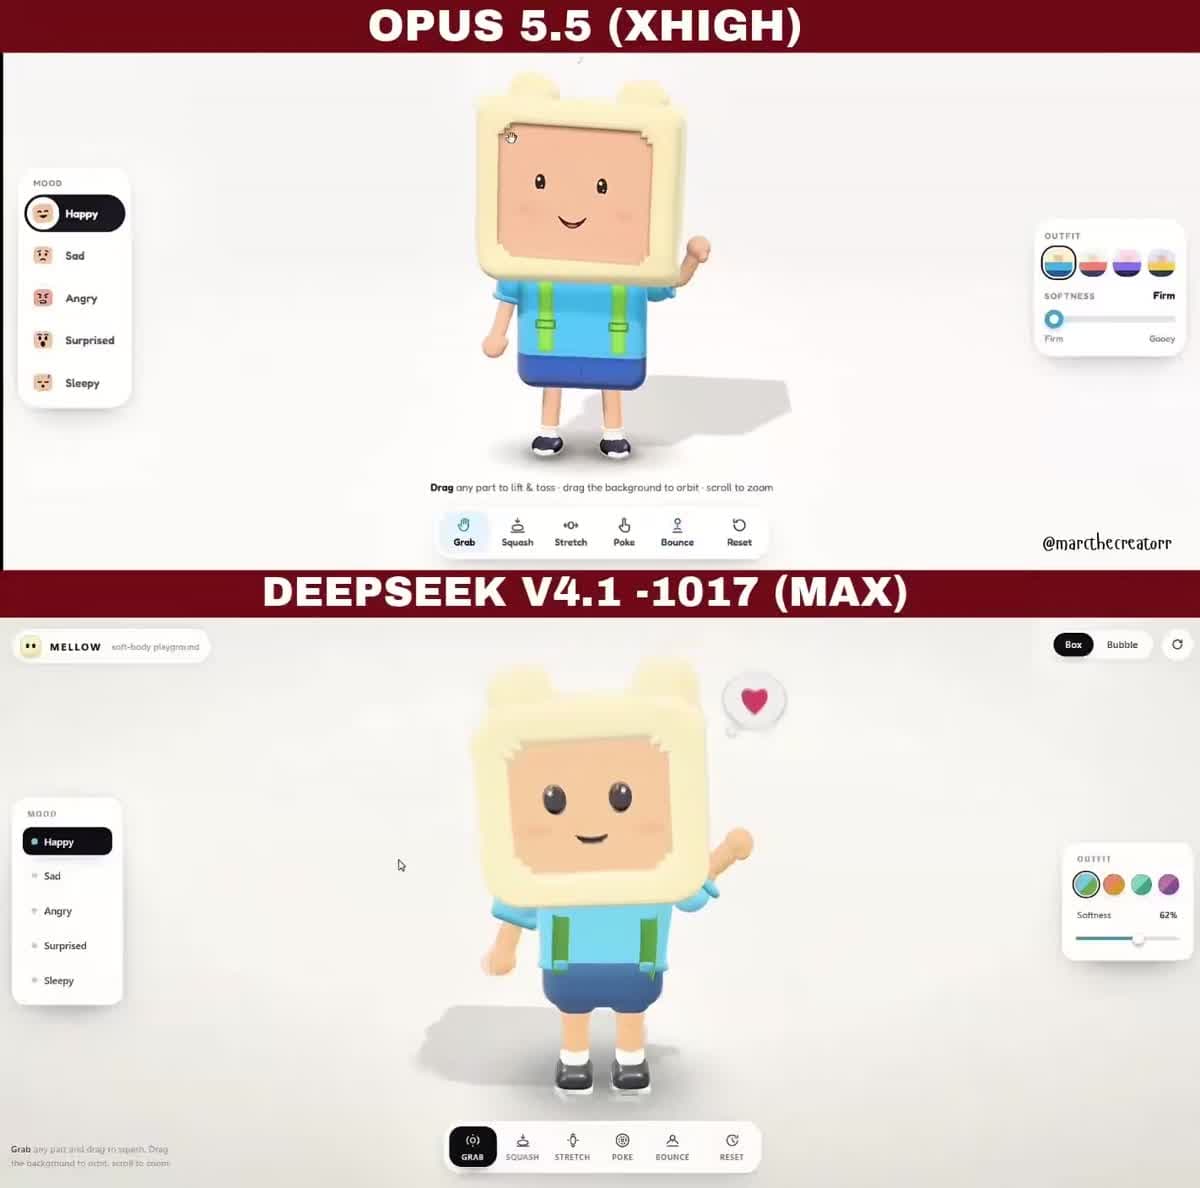
اوپوس ۵.۵ در برابر DeepSeek V4.1؛ نتایج نزدیک با اختلاف هزینه چشمگیر
مقایسهای میان اوپوس ۵.۵ و DeepSeek V4.1 Flash-1017 از شباهت نتایج در بیشتر وظایف حکایت دارد؛ درحالیکه هزینه اعلامشده آنها ۶ دلار و ۲۳ سنت بوده است.
دیدگاهها
اولین نفری باش که دیدگاه میذاره